Studi su dati esterni nel fraud scoring 2026
In breve: i dati esterni possono migliorare chiaramente il Fraud Scoring se usati in modo mirato. Il testo si concentra su quattro punti: più frodi rilevate, meno falsi allarmi, decisioni migliori in login, checkout e pagamento e regole rigorose grazie a DSGVO e PSD2.
Riassumerei l’articolo così:
- La frode aumenta: nell’EEA la somma delle frodi nel 2024 è stata di 4,2 Mrd. €.
- I segnali combinati portano di più: soprattutto Device, IP/Network, Identità/Consorzio, Email/Telefono e Comportamento.
- La leva più grande è nei punti di rischio nel processo: Registrazione, Login, Listing, Pagamento, Asta e Pagamento.
- Non tutti gli studi sono trasferibili 1:1: bisogna sempre considerare Baseline, Tipo di frode, Campione e Falsi positivi.
- Legalmente conta solo un uso ben motivato: Limitazione dello scopo, Minimizzazione dei dati, Tempi di cancellazione e in caso di decisioni automatizzate rigide anche verifica umana.
Per me il messaggio principale è chiaro: I dati esterni non sono una panacea. Conviene soprattutto se portano un valore aggiunto misurabile nei passaggi giusti del processo e se il loro uso è documentato correttamente.
Quick Comparison
| Area | Di cosa si tratta | Cosa dice l’articolo |
|---|---|---|
| Effetto | Più rilevamenti, meno falsi allarmi | I segnali esterni aiutano spesso di più in combinazione |
| Tipi di dati | Device, IP, Identità, Consorzio, Email, Telefono, Comportamento | Un singolo segnale di solito non basta |
| Luoghi di utilizzo | Registrazione, Login, Listing, Checkout, Pagamento | Qui il valore aggiunto è di solito più alto |
| Economicità | Costi contro perdite da frode, sforzi di verifica e abbandoni | Conviene solo con un chiaro effetto netto |
| Legale | DSGVO, PSD2-TRA, a volte WaffG | Uso solo con base legale chiara |
Quando leggi l’articolo, non considerarlo come una raccolta di numeri di uplift, ma come una domanda chiara: Quali segnali esterni riducono nel tuo processo frodi e falsi allarmi insieme - senza violare le regole sulla privacy?
Prevenire e rilevare le frodi con data analytics | Focus on Forensics
sbb-itb-1cfd233
Quali fonti di dati esterne conteranno di più nel 2026
Nel 2026 soprattutto i segnali esterni combinati offriranno la leva più forte contro le frodi. Non è la quantità di dati a fare la differenza, ma il valore aggiunto del segnale nella decisione di rischio in corso.
Segnali da device, rete e posizione
Il device fingerprinting raggruppa caratteristiche di browser, device e rete in un’identificazione stabile del dispositivo. Il punto è che spesso rimane utilizzabile anche se i cookie sono stati cancellati o l’indirizzo IP è cambiato.[19] A questo si aggiungono dati di reputazione di rete, come hotspot noti per frodi, uso di Tor, cluster ASN sospetti e il confronto tra posizione IP e indirizzo dichiarato.[13][14]
Per Gunfinder è molto concreto: se un account noto si logga improvvisamente da un IP ad alto rischio con un pattern device completamente nuovo e subito dopo avvia una transazione costosa o modifica i dati di pagamento, questo può essere rilevato in tempo reale e protetto con un controllo aggiuntivo.[8][9][14] Qui sta il valore di questi dati. Forniscono segnali precoci, spesso in pochi secondi. Il loro massimo potenziale emerge però solo quando si combinano con dati di identità e comportamento.
Dati di identità, consortili e di registro
I segnali da dispositivi e reti spesso destano prima di tutto sospetti. Se un caso regge, lo mostra la verifica dell’identità. I dati consortili aggregano segnali di frode da molti ambienti di dealer contemporaneamente. Così diventano visibili dispositivi, indirizzi e-mail, numeri di telefono e identità che altrove sono già stati segnalati per storni o controversie, anche se il profilo su un nuovo marketplace sembra ancora innocuo.[9][10] Per i marketplace questo è il vantaggio principale: rilevare il rischio cross-merchant prima che diventi visibile nel proprio inventario.
Nell’ambito delle armi, inoltre, WBK e dati di registri statali confluiscono direttamente nella verifica.[5] Controlli di coerenza degli indirizzi e liste di sanzioni completano la verifica.[9][11][13] Questo fa la differenza tra un semplice segnale di allarme e una valutazione affidabile.
Dati e-mail, telefono e comportamentali
I segnali da e-mail e telefono sono spesso economici, disponibili rapidamente e utili già nelle prime fasi del processo. Tra questi ci sono per esempio l’età di un indirizzo e-mail, il tipo di dominio, leak noti e l’uso dello stesso indirizzo su più dealer. Situazione simile per i numeri di telefono, ad esempio durata breve, uso di VoIP o indizi di SIM-swap.[6][9][10]
A questo si aggiungono dati comportamentali a livello di sessione, come il ritmo di digitazione, i movimenti del mouse, il comportamento di scorrimento e la velocità nel completare l'acquisto. I processi automatizzati mostrano spesso schemi tipici: sequenze uniformi di digitazione e clic, percorsi del mouse lineari e nessuna esitazione in punti in cui le persone di solito si fermano brevemente.[6][7][12][14][15]
Da soli, questi segnali sono spesso troppo deboli per decisioni affidabili. Ma quando dati email, telefonici e comportamentali vengono analizzati insieme, la loro efficacia aumenta notevolmente.[16][17][18]
Effetto misurato: tassi di rilevamento, falsi allarmi ed effetti operativi
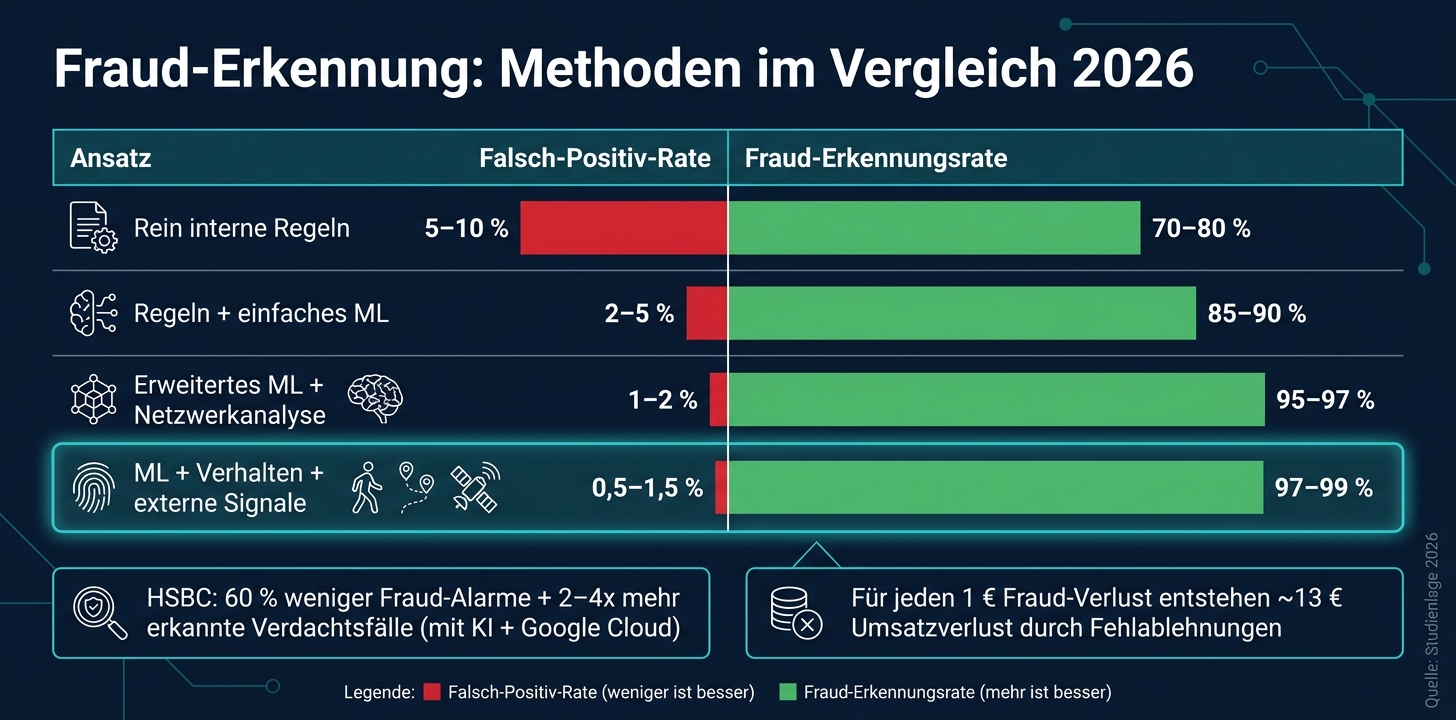
Tassi di rilevamento frodi a confronto: segnali dati interni vs esterni 2026
Incremento del rilevamento grazie ai dati esterni
Ora non si tratta più di quali segnali esistono, ma di cosa portano misurabilmente nel modello alla fine. La letteratura è piuttosto chiara: quando si aggiungono segnali esterni, il tasso di rilevamento e la precisione aumentano notevolmente. Allo stesso tempo, i falsi allarmi diminuiscono.[24]
| Approccio | Tasso di falsi positivi | Tasso di rilevamento frodi |
|---|---|---|
| Solo regole interne | 5–10 % | 70–80 % |
| Regole + ML semplice | 2–5 % | 85–90 % |
| ML avanzato + analisi di rete | 1–2 % | 95–97 % |
| ML + comportamento + segnali esterni | 0,5–1,5 % | 97–99 % |
Si vede quindi abbastanza rapidamente dove va la direzione: più segnali esterni utili entrano nel sistema, meglio il modello separa i casi sospetti da quelli legittimi.[24]
Un caso concreto rende tutto tangibile. HSBC ha ridotto con il monitoraggio basato su IA insieme a Google Cloud il volume dei suoi allarmi di frode di più del 60 %. Allo stesso tempo sono state rilevate da due a quattro volte più attività effettivamente sospette.[20]
Ridurre i falsi allarmi, migliorare l’esperienza cliente
In pratica i rifiuti errati sono spesso più costosi di quanto si pensi. Per ogni 1 € perso a causa di frodi, si stima una perdita di fatturato di 13 € dovuta a clienti legittimi respinti ingiustamente.[24] Per un marketplace non è un problema da poco, ma incide direttamente su fatturato e processi.
Questo si vede in diversi punti:
- meno controlli manuali
- meno abbandoni
- meno attriti al checkout
I dati esterni aiutano proprio in questo punto. Quando segnali da device e identità classificano una persona come affidabile, spesso si può rinunciare a un ulteriore livello di autenticazione. Questo fa risparmiare tempo e abbassa la soglia nel processo di pagamento.
Anche la pratica aziendale in Germania mostra questo effetto. Il 85 % delle aziende tedesche riporta una migliore accuratezza di rilevamento grazie all’uso del Machine Learning.[23] Ancora più interessante è il secondo dato: il 71 % scopre così casi che con sistemi puramente interni sarebbero rimasti inosservati.[23]
Limiti, distorsioni e segnali deboli
Nonostante gli effetti positivi, i dati esterni non sono una bacchetta magica. Singoli segnali sono spesso deboli, e i modelli perdono senza riaddestramento circa 1–2 % di accuratezza al mese.[22][24] All’inizio sembra poco, ma su più mesi si somma in modo significativo.
A questo si aggiunge un problema che fa sembrare obsolete molte verifiche standard: le identità sintetiche. Nel 2026 rappresentano già l'11 % di tutti i casi di frode.[21] Qui vengono mescolati dati veri e falsi in modo così abile che i normali percorsi di verifica spesso non funzionano.
Chi utilizza dati esterni deve quindi considerare attentamente l'impegno continuo. Ciò include la manutenzione dei modelli, la verifica delle fonti dati e uno sguardo critico sulla qualità del segnale e sui bias. Proprio per questo costi, sforzi operativi e compliance diventano il fulcro della valutazione.
Costi, benefici e valutazioni di compliance in Germania e nell’UE
Costi, rendimento e ROI atteso
Dopo l’efficacia conta la redditività. Alla fine non basta solo ridurre la frode. La soluzione deve anche essere conveniente.
Dal lato dei costi si presentano soprattutto licenze e commissioni API, integrazione, monitoraggio dei modelli e sforzi per privacy, governance e supporto.
I benefici si manifestano in più punti contemporaneamente: meno frodi, meno chargeback, meno verifiche manuali e meno rifiuti errati. Proprio questo rende spesso interessante il business case. I dealer UE perdono in media circa il 2,8 % del fatturato a causa di frodi, il 3 % di tutti gli ordini è fraudolento e il 24 % delle verifiche è ancora manuale.[36]
La seguente panoramica mostra le tipiche gamme da studi e analisi di mercato.[25][4][26][27][32][33]
| Categoria dati | Beneficio tipico | Rischio principale |
|---|---|---|
| Device & Network Intelligence | Riduzione frodi 20–40 %; utile per PSD2-TRA | All’inizio falsi allarmi aumentati prima del tuning |
| Scoring rischio e-mail & telefono | Riduzione frodi 10–25 %; meno falsi allarmi con contatti noti | Bassa affidabilità con indirizzi nuovi |
| Dati del consorzio/rete | 30–50 % con modelli noti; forte leva con volume | Dati obsoleti aumentano i falsi allarmi; necessaria diligenza GDPR |
| Analisi comportamentale | 30–60 % negli attacchi bot; riduzione significativa dei falsi allarmi | Alto sforzo di integrazione |
| Verifica identità/indirizzo | 15–35 % nelle frodi d’identità; utile per prodotti ad alto rischio | Dati obsoleti possono aumentare i falsi allarmi |
Si vede subito: non ogni segnale paga allo stesso modo. Alcune fonti forniscono presto buoni risultati, ma causano più falsi allarmi nella fase iniziale. Altre richiedono più lavoro di integrazione, ma poi riducono nettamente gli attacchi bot o le frodi d’identità.
PSD2 - Analisi del rischio transazionale e eccezioni SCA
Secondo PSD2, i fornitori di servizi di pagamento possono usare le eccezioni SCA solo se il loro tasso di frode resta sotto le soglie stabilite.[1][34][35] L’ EBA calcola questo tasso su base di un periodo mobile di 90 giorni. Rilevante è il tasso di frode del fornitore di servizi di pagamento che vuole applicare l’eccezione.[1][34][35]
In pratica significa: i segnali di rischio esterni possono aiutare a identificare le transazioni rischiose per la SCA e lasciare passare quelle poco critiche con poca frizione.[25][11] Qui sta la leva. Chi separa bene perde meno buoni acquisti e tiene sotto controllo il tasso di frode.
Se questo approccio è conforme alla legge, lo decide poi il GDPR.
DSGVO, minimizzazione dei dati e utilizzo legittimo di dati di terzi
Per l’uso di dati di terzi serve una linea chiara: una descrizione precisa dello scopo del trattamento, una valutazione documentata degli interessi, termini di cancellazione chiari e – in caso di decisioni automatizzate di ampia portata – l’opzione di una verifica umana.[28][30]
Soprattutto con i dati di consorzio è richiesta cautela. Se questi punteggi portano a rifiuti automatizzati o effetti altrettanto rilevanti, entrano in gioco i meccanismi di protezione dell’art. 22: verifica umana, una spiegazione comprensibile e la possibilità di contestare la decisione.[29][31] A questo si aggiungono la limitazione dello scopo, la trasparenza e la proporzionalità, che devono essere documentate correttamente.[2]
Per Gunfinder conta quindi solo l’effetto netto misurabile per transazione. Nel punteggio devono entrare solo segnali che portano un chiaro beneficio e si basano su una solida base giuridica.
Cosa significano i risultati per marketplace come Gunfinder
Per Gunfinder dalle ricerche si possono ricavare soprattutto campi di applicazione concreti: registrazione, login, listing, checkout e pagamento.
Rischi del marketplace e segnali esterni adatti
Gunfinder non è un normale shop online. Sul marketplace si commerciano beni regolamentati e di alto valore – armi, munizioni e ottiche. Se qui si verifica una frode, non colpisce solo il fatturato. Colpisce anche la fiducia degli utenti e rende più complessa la verifica.
Le ricerche mostrano un punto chiaro: I dati esterni sono particolarmente efficaci dove nel processo di una transazione si trovano i rischi maggiori. Non si tratta quindi di raccogliere quanti più dati possibile. È più importante usare per ogni fase i segnali che portano il maggior valore aggiunto.
| Tipo di transazione | Dati esterni rilevanti | Beneficio atteso |
|---|---|---|
| Nuova registrazione venditore | Device fingerprint & dati di consorzio; verifica identità, registri e licenze | Meno venditori fake; migliore compliance nel commercio di armi |
| Login & accesso account | Reputazione device & IP; anomalie comportamentali; rischio email/telefono | Meno account takeover; verifiche aggiuntive più mirate |
| Listing prodotti regolamentati | Registri pubblici; liste sanzioni; dati licenze | Qualità listing più alta; meno offerte non autorizzate |
| Pagamento per articoli di alta qualità | Rischio dispositivo; segnali di rete/geolocalizzazione; dati del consorzio su frodi | Rilevamento frodi migliorato; decisioni TRA sicure sotto PSD2 |
| Offerte e chiusura aste | Modelli comportamentali; rilevamento bot e collusione | Meno shill-bidding; più fiducia nelle aste |
| Pagamenti ai venditori | Verifica conto bancario; dati del consorzio su conti di transito; controlli KYB | Meno frodi nei payout; modifiche payout dopo login rischioso sono un forte segnale ATO |
Nel quadro giuridico la situazione è chiara: GDPR, PSD2-TRA e WaffG fissano i limiti per tutte le fasi. Interesse legittimo documentato, minimizzazione dei dati e chiara finalità sono obbligatori.
Come leggere correttamente gli studi del 2026
Non ogni dato forte di uno studio si può trasferire 1:1 su Gunfinder. Alla fine contano sempre il contesto e il tipo di misurazione. Cinque punti aiutano a interpretare:
- Dimensione del campione e contesto: Lo studio proviene dal retail ad alto volume o da transazioni a bassa frequenza e alto valore? Grandi dataset bancari raramente si trasferiscono direttamente su Gunfinder.[26][4][38]
- Modello di base: Contro cosa è stato misurato l’up-lift? Contro una semplice regola o contro un modello ML già buono? Miglioramenti del 40–60% emergono spesso solo se il sistema di partenza era piuttosto debole.[37][40]
- Tipi di frode: Quali forme di frode sono state effettivamente rilevate? I rapporti UE mostrano che la frode di social engineering è in crescita. Proprio questa parte può essere intercettata solo in modo limitato da dati tecnici esterni.[26][3][41] Per Gunfinder sono più importanti ATO, Seller Fraud, Listing Abuse e Payout Fraud. Inoltre: studi su più periodi sono generalmente più affidabili di un singolo snapshot.[42][43][44][26][4][3]
- Trasparenza dello studio: Vengono riportati insieme Recall, Precision e False-Positive-Rate? Se gli studi dei fornitori non includono una verifica indipendente e non indicano i falsi allarmi, è il caso di stare attenti.[37][39][40]
Solo i segnali che funzionano nel proprio processo, per il proprio tipo di frode e nel giusto quadro legale portano alla fine un vero effetto netto.
Conclusione: Le scoperte più importanti
I segnali esterni migliorano in modo misurabile il rilevamento delle frodi. Portano i maggiori benefici in punti critici come registrazione, login, listing, checkout e pagamento. I numeri di uplift dovresti adottarli solo se il campione, la baseline e il tipo di frode corrispondono anche a Gunfinder. E chi vuole applicare correttamente GDPR e PSD2 ha bisogno di un interesse legittimo documentato, minimizzazione dei dati e una chiara finalità.[45][46][47]
FAQs
Quali dati esterni conviene usare prima?
Prima di tutto contano i dati di base. Sono la base per ogni verifica di compliance: importo, metodo di pagamento scelto, dati di identità di acquirente e venditore, oltre a data e ora.
Solo dopo hanno senso segnali contestuali come indirizzi IP o ID dispositivo. Lo stesso vale per segnali comportamentali, ad esempio una frequenza d’ordine insolita. Per articoli regolamentati è inoltre centrale la verifica del diritto di acquisto.
Come evito falsi allarmi da segnali esterni?
Fidati di regole chiare e di un’analisi nel contesto, invece di considerare segnali singoli isolatamente. Un valore d’ordine alto da solo spesso non indica frode. Solo quando si sommano più indizi dovrebbe partire una verifica manuale.
Ugualmente importante: collega segnali da tutti i passaggi del processo e fornisci istruzioni chiare per gli upload. Così arrivano meno documenti illeggibili nel sistema, le decisioni sono più uniformi e gli utenti legittimi non vengono bloccati inutilmente.
Quando l’uso di dati esterni è conforme al GDPR?
L’uso di dati esterni è conforme al GDPR se rispetti i principi di minimizzazione e sicurezza dei dati. Quindi conserva solo le informazioni che servono davvero per la verifica specifica.
Questi dati sensibili dovresti proteggerli con crittografia moderna e controlli di accesso chiari. Su Gunfinder il processo di verifica dell’identità e valutazione del rischio deve inoltre essere documentato apertamente, per garantire tracciabilità e sicurezza legale.