Studies over externe data in Fraud Scoring 2026
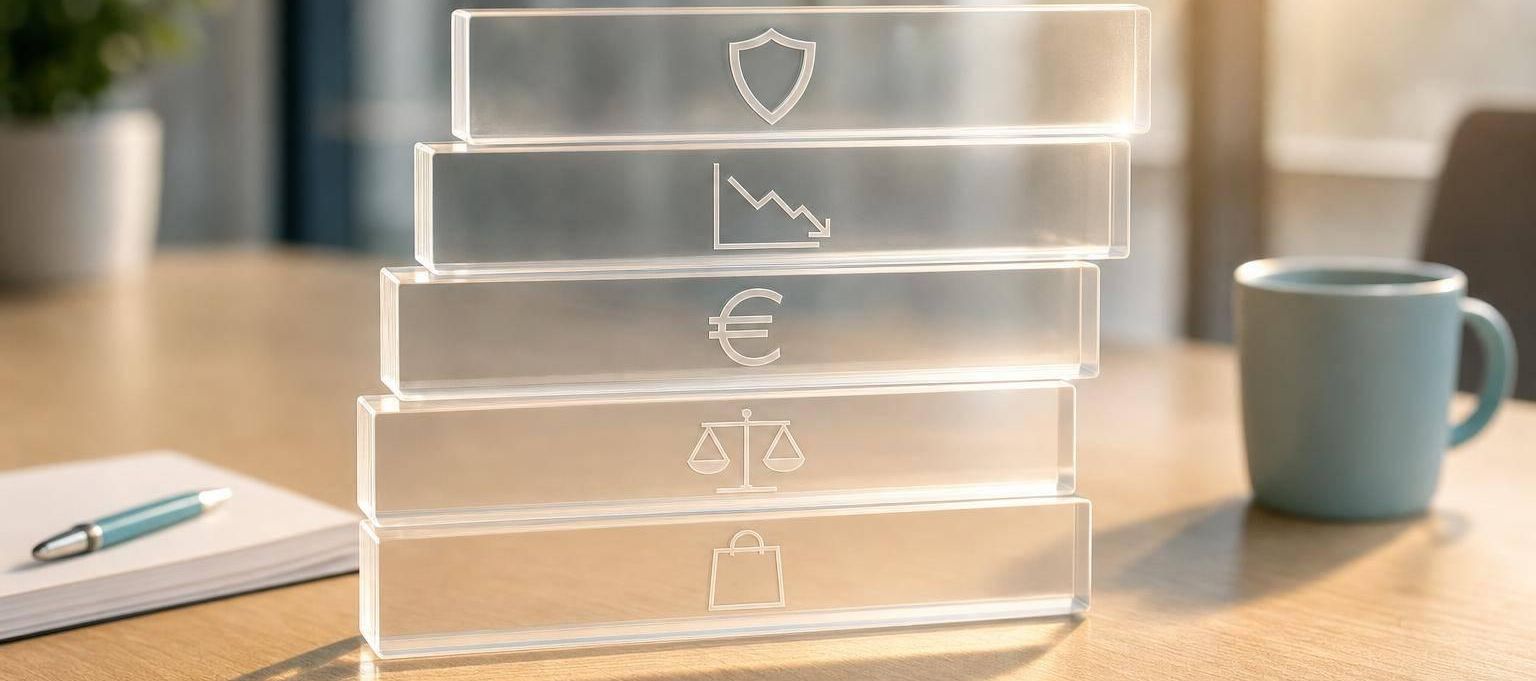
Kort gezegd: Externe data kunnen Fraud Scoring duidelijk verbeteren als ze gericht worden ingezet. De tekst komt in de kern op vier punten: meer gedetecteerde fraude, minder false alarms, betere beslissingen bij login, checkout en uitbetaling en strenge regels door DSGVO en PSD2.
Ik zou het artikel zo samenvatten:
- Fraude neemt toe: In de EER bedroeg het fraudebedrag in 2024 4,2 miljard €.
- Het meeste effect hebben gecombineerde signalen: vooral Device, IP/Netwerk, Identiteit/Consortium, E-mail/Telefoon en Gedrag.
- De grootste hefboom zit in risicopunten in het proces: Registratie, Login, Listing, Betaling, Auctie en Uitbetaling.
- Niet elke studie is 1:1 overdraagbaar: Je moet altijd letten op Baseline, Fraudetype, Steekproef en False Positives.
- Juridisch telt alleen een goed onderbouwd gebruik: Doelbinding, Data minimalisatie, Bewaartermijnen en bij harde geautomatiseerde beslissingen ook menselijke toetsing.
Voor mij is de hoofdboodschap duidelijk: Externe data zijn geen wondermiddel. Ze zijn vooral de moeite waard als ze bij de juiste stappen in het proces een meetbare meerwaarde bieden en als het gebruik goed wordt gedocumenteerd.
Quick Comparison
| Gebied | Waar het om gaat | Wat het artikel erover zegt |
|---|---|---|
| Effect | Meer treffers, minder false alarms | Externe signalen helpen vaak het meest in combinatie |
| Datatypes | Device, IP, Identiteit, Consortium, E-mail, Telefoon, Gedrag | Geen enkel signaal is meestal alleen voldoende |
| Toepassingsgebieden | Registratie, Login, Listing, Checkout, Uitbetaling | Daar is de meerwaarde meestal het grootst |
| Economisch | Kosten versus fraudeverlies, controle-inspanning en afbrekingen | Loont alleen bij duidelijk netto-effect |
| Juridisch | DSGVO, PSD2-TRA, deels WaffG | Gebruik alleen met een goede rechtsgrond |
Als je het artikel leest, moet je het dus niet zien als een verzameling uplift-cijfers, maar als een duidelijke vraag: Welke externe signalen verlagen in jouw proces tegelijk fraude en false alarms - zonder de privacyregels te overtreden?
Fraude voorkomen en opsporen met data-analyse | Focus op Forensics
sbb-itb-1cfd233
Welke externe databronnen in 2026 het meest tellen
In 2026 bieden vooral gecombineerde externe signalen het grootste hefboomeffect tegen fraude. Niet de hoeveelheid data maakt het verschil, maar de extra signaalwaarde in de lopende risicoanalyse.
Device-, netwerk- en locatie-signalen
Device-fingerprinting bundelt browser-, apparaat- en netwerkkenmerken tot een stabiele apparaat-ID. Het punt is: deze blijft vaak bruikbaar, zelfs als cookies verwijderd zijn of het IP-adres is veranderd.[19] Daarbij komen netwerk-reputatiegegevens, zoals bekende fraude-hotspots, Tor-gebruik, opvallende ASN-clusters en de vergelijking tussen IP-locatie en opgegeven adres.[13][14]
Voor Gunfinder is dit heel concreet: logt een bekend account zich plotseling in via een hoogrisico-IP met een compleet nieuw apparaatsignaal en start kort daarna een dure transactie of een wijziging van de uitbetalingsgegevens, dan is dat realtime te detecteren en met een extra controle te beveiligen.[8][9][14] Juist hier ligt de kracht van deze data. Ze leveren vroege signalen, vaak binnen seconden. Hun sterkste betekenis ontstaat echter pas als ze samenkomen met identiteit- en gedragsdata.
Identiteits-, consortiump- en registergegevens
Apparaat- en netwerksignalen wekken vaak eerst argwaan. Of een zaak standhoudt, toont dan de identiteitscontrole. Consortiump-gegevens bundelen fraudesignalen uit veel dealeromgevingen tegelijk. Zo worden apparaten, e-mailadressen, telefoonnummers en identiteiten zichtbaar die elders al zijn opgevallen door terugboekingen of geschillen, ook als het profiel op een nieuwe marktplaats nog onopvallend lijkt.[9][10] Voor marktplaatsen is dit precies het kernvoordeel: Cross-Merchant-risico herkennen voordat het in de eigen voorraad zichtbaar wordt.
In de wapenomgeving vloeien bovendien WBK en overheidsregistergegevens direct mee in de verificatie.[5] Adresconsistentie-checks en sanctielijsten vullen de controle aan.[9][11][13] Dat maakt het verschil tussen een louter waarschuwingssignaal en een betrouwbare inschatting.
E-mail-, telefoon- en gedragsgegevens
E-mail- en telefoonsignalen zijn vaak goedkoop, snel beschikbaar en al vroeg in het proces nuttig. Daarbij horen bijvoorbeeld de leeftijd van een e-mailadres, het domeintype, bekende lekken en het gebruik van hetzelfde adres bij meerdere dealers. Hetzelfde geldt voor telefoonnummers, bijvoorbeeld bij korte looptijd, VoIP-gebruik of aanwijzingen voor SIM-swaps.[6][9][10]
Daarbij komen gedragsgegevens op sessieniveau, zoals typsnelheid, muisbewegingen, scrollgedrag en het tempo bij het afronden van de aankoop. Geautomatiseerde processen tonen hier vaak typische patronen: eentonige type- en klikvolgordes, rechte muisbewegingen en geen aarzeling op punten waar mensen meestal even pauzeren.[6][7][12][14][15]
Op zichzelf zijn deze signalen vaak te zwak voor betrouwbare beslissingen. Maar als e-mail-, telefoon- en gedragsgegevens samen worden geanalyseerd, neemt hun betekeniskracht aanzienlijk toe.[16][17][18]
Gemeten effect: detectieratio’s, valse meldingen en operationele effecten
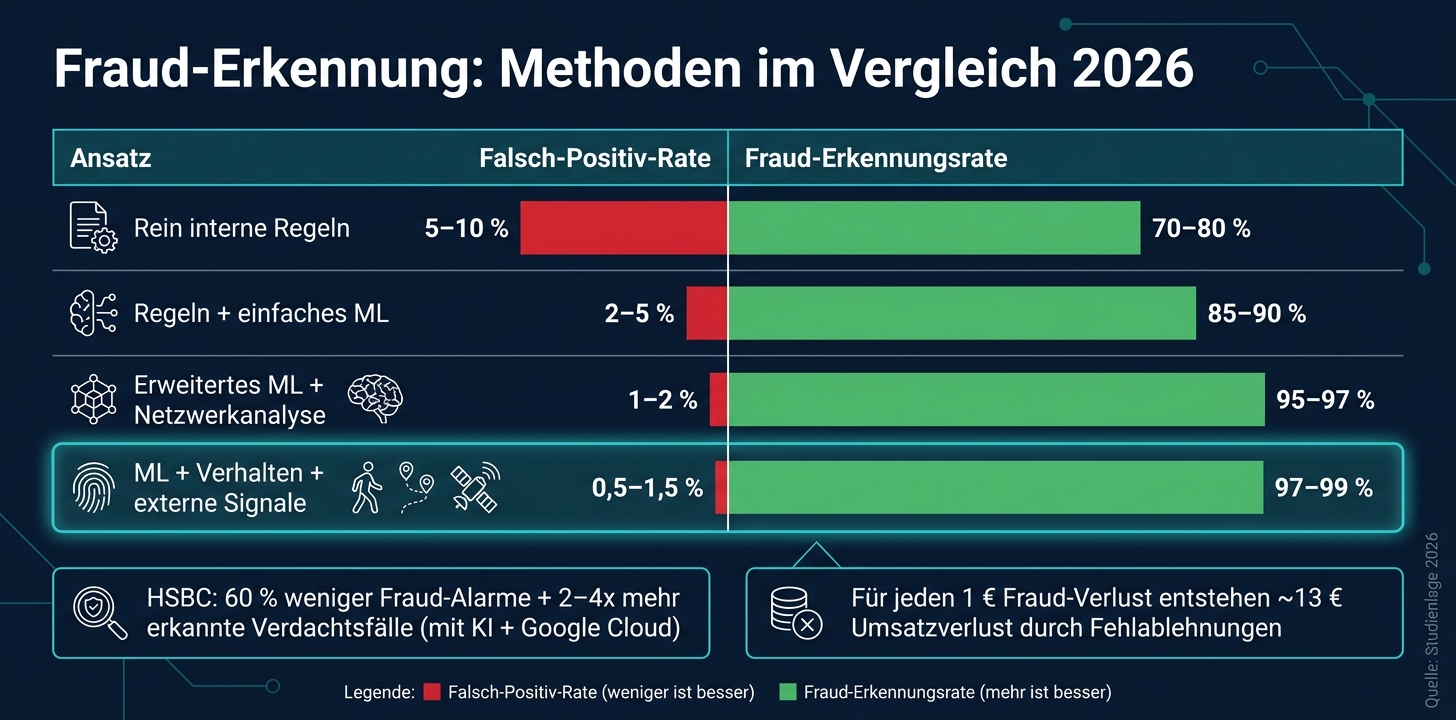
Fraud-Erkennungsraten im Vergleich: Interne vs. Externe Datensignale 2026
Detectiewinst door externe data
Het gaat nu niet meer om welke signalen er zijn, maar wat ze in het model uiteindelijk meetbaar opleveren. De studies zijn hier vrij duidelijk: als er externe signalen bijkomen, stijgen detectieratio en precisie aanzienlijk. Tegelijkertijd nemen valse meldingen af.[24]
| Aanpak | False positive rate | Fraud detectieratio |
|---|---|---|
| Alleen interne regels | 5–10 % | 70–80 % |
| Regels + eenvoudige ML | 2–5 % | 85–90 % |
| Geavanceerde ML + netwerkanalyse | 1–2 % | 95–97 % |
| ML + gedrag + externe signalen | 0,5–1,5 % | 97–99 % |
Je ziet dus vrij snel waar het naartoe gaat: hoe meer bruikbare externe aanwijzingen in het systeem worden verwerkt, hoe beter het model verdachte van legitieme gevallen onderscheidt.[24]
Een concreet voorbeeld maakt het tastbaar. HSBC verlaagde met AI-gestuurde monitoring samen met Google Cloud het volume van zijn fraudemeldingen met meer dan 60 %. Tegelijkertijd werden twee- tot viermaal meer daadwerkelijk verdachte activiteiten gedetecteerd.[20]
Valse meldingen verminderen, klantervaring verbeteren
In de praktijk zijn foutieve afwijzingen vaak duurder dan velen denken. Voor elke 1 € die door fraude verloren gaat, ontstaat volgens schatting 13 € omzetverlies door ten onrechte afgewezen legitieme klanten.[24] Voor een marktplaats is dat geen klein probleem, maar heeft het directe impact op omzet en processen.
Dat blijkt op meerdere punten:
- minder handmatige controles
- minder afbrekingen
- minder wrijving bij het afrekenen
Externe data helpen precies op dit punt. Als device- en identiteitssignalen een persoon als betrouwbaar inschatten, kan vaak worden afgezien van een extra authenticatiestap. Dat bespaart tijd en verlaagt de drempel bij het betaalproces.
Ook de bedrijfspraktijk in Duitsland toont dit effect. 85 % van de Duitse bedrijven meldt betere detectienauwkeurigheid door het gebruik van machine learning.[23] Nog spannender is het tweede cijfer: 71 % vindt daarmee gevallen die met puur interne systemen onopgemerkt zouden zijn gebleven.[23]
Beperkingen, vertekeningen en zwakke signalen
Ondanks de goede effecten zijn externe data geen wondermiddel. Enkelvoudige signalen zijn vaak zwak, en modellen verliezen zonder bijtraining per maand 1–2 % nauwkeurigheid.[22][24] Dat klinkt eerst klein. Over meerdere maanden loopt dat echter merkbaar op.
Daar komt een probleem bij dat veel standaardcontroles ouderwets doet lijken: synthetische identiteiten. Die maken in 2026 al 11 % van alle fraudefallen uit.[21] Hierbij worden echte en vervalste datapunten zo slim gemengd dat normale controlepaden vaak niet aanslaan.
Wie externe data gebruikt, moet daarom de doorlopende inspanning goed meerekenen. Dat omvat het onderhoud van de modellen, de controle van de databronnen en een kritische blik op signaalkwaliteit en vertekeningen. Precies daarmee komen kosten, operationele inspanning en compliance centraal te staan in de beoordeling.
Kosten, baten en compliance-afwegingen in Duitsland en de EU
Kosten, rendement en verwachte ROI
Na de effectiviteit telt de economische haalbaarheid. Uiteindelijk is het niet genoeg om fraude alleen te verminderen. De oplossing moet ook rendabel zijn.
Aan de kostenzijde vallen vooral licentie- en API-kosten, integratie, modelmonitoring en inspanning voor privacy, governance en support aan.
Het voordeel blijkt op meerdere plekken tegelijk: minder fraude, minder chargebacks, minder handmatige controles en minder foutieve afwijzingen. Juist dat maakt de businesscase vaak interessant. EU-dealers verliezen gemiddeld zo’n 2,8 % van hun omzet door fraude, 3 % van alle bestellingen is frauduleus, en 24 % van de controles gebeurt nog steeds handmatig.[36]
De volgende overzicht toont typische bandbreedtes uit studies en marktanalyse.[25][4][26][27][32][33]
| Datacategorie | Typisch voordeel | Hoofdrisico |
|---|---|---|
| Device & netwerkintelligentie | 20–40 % fraudevermindering; nuttig voor PSD2-TRA | In het begin verhoogde valse alarmen voor het tunen |
| E-mail- & telefoon-risicoscoring | 10–25 % fraudevermindering; minder valse alarmen bij bekende contacten | Weinig zeggingskracht bij nieuwe adressen |
| Consortium-/Netwerkdata | 30–50 % bij bekende patronen; hoge hefboom bij volume | Verouderde data verhogen valse meldingen; AVG-zorgvuldigheid nodig |
| Gedragsanalyse | 30–60 % bij bot-aanvallen; duidelijke reductie van valse meldingen | Hoge integratie-inspanning |
| Identiteits-/adresverificatie | 15–35 % bij identiteitsfraude; zinvol bij hoogrisicoproducten | Verouderde data kunnen valse meldingen verhogen |
Je ziet snel: Niet elk signaal levert meteen resultaat op. Sommige bronnen leveren vroeg goede treffers, maar veroorzaken in de beginfase meer valse meldingen. Andere vragen meer installatie-inspanning, maar drukken dan bot-aanvallen of identiteitsfraude duidelijk.
PSD2-transactierisicoanalyse en SCA-uitzonderingen
Onder PSD2 mogen betaaldienstverleners SCA-uitzonderingen alleen gebruiken als hun fraudecijfer onder de vastgestelde drempels blijft.[1][34][35] De EBA berekent dit cijfer op basis van een rollende periode van 90 dagen. Doorslaggevend is het fraudecijfer van de betaaldienstverlener die de uitzondering wil toepassen.[1][34][35]
In de praktijk betekent dit: externe risicosignalen kunnen helpen om risicovolle transacties gericht te markeren voor SCA en onkritische transacties met weinig frictie door te laten.[25][11] Hier ligt precies de hefboom. Wie goed scheidt, verliest minder goede aankopen en houdt tegelijk de fraudecijfers onder controle.
Of deze aanpak juridisch klopt, wordt daarna door de AVG bepaald.
DSGVO, gegevensminimalisatie en rechtmatig gebruik van derdengegevens
Voor het gebruik van externe gegevens is een duidelijke lijn nodig: een nauwkeurige beschrijving van het verwerkingsdoel, een gedocumenteerde belangenafweging, duidelijke bewaartermijnen en – bij ingrijpende geautomatiseerde beslissingen – de optie voor menselijke controle.[28][30]
Vooral bij consortiumgegevens is voorzichtigheid geboden. Als zulke scores leiden tot geautomatiseerde afwijzingen of vergelijkbare ingrijpende effecten, gelden de beschermingsmechanismen uit art. 22: menselijke controle, een begrijpelijke uitleg en de mogelijkheid om de beslissing aan te vechten.[29][31] Daarnaast gelden doelbinding, transparantie en proportionaliteit, die zorgvuldig moeten worden vastgelegd.[2]
Voor Gunfinder telt uiteindelijk alleen het meetbare netto-effect per transactie. In de scoring horen alleen signalen die duidelijk iets opleveren en op een zuivere rechtsgrondslag berusten.
Wat de resultaten betekenen voor marktplaatsen zoals Gunfinder
Voor Gunfinder zijn uit de studies vooral heel concrete toepassingsgebieden af te leiden: registratie, login, listing, checkout en uitbetaling.
Marktplaatsrisico’s en passende externe signalen
Gunfinder is geen gewone webshop. Op de marktplaats worden gereguleerde en dure goederen verhandeld – wapens, munitie en optiek. Als hier een fraudegeval voorkomt, raakt dat niet alleen de omzet. Het raakt ook het vertrouwen van gebruikers en maakt de controle ingewikkelder.
De studies laten één duidelijk punt zien: externe data werken vooral sterk daar waar in het verloop van een transactie de grootste risico’s liggen. Het gaat dus niet om zo veel mogelijk data verzamelen. Belangrijker is per stap precies die signalen te gebruiken die de grootste meerwaarde bieden.
| Transactietype | Relevante externe data | Verwachte meerwaarde |
|---|---|---|
| Nieuwe verkoper-registratie | Device-fingerprint & consortiumgegevens; identiteit-, register- en licentiecontrole | Minder nepdealers; betere compliance in wapenhandel |
| Login & accounttoegang | Device- & IP-reputatie; gedragsafwijkingen; e-mail-/telefoonrisico | Minder accountovernames; gerichtere extra controle |
| Listing van gereguleerde producten | Openbare registers; sanctielijsten; licentiegegevens | Hogere listingkwaliteit; minder onrechtmatige aanbiedingen |
| Betaling voor hoogwaardige artikelen | Device-risico; netwerk-/geolocatiesignalen; consortiumgegevens over fraudegevallen | Betere fraudedetectie; veilige TRA-beslissingen onder PSD2 |
| Aanbiedingen en afronding van veilingen | Gedragsmodellen; bot- en collusiedetectie | Minder shill-bidding; meer vertrouwen in veilingen |
| Uitbetalingen aan verkopers | Bankrekeningverificatie; consortiumgegevens over doorstuurrekeningen; KYB-checks | Minder payout-fraude; payout-wijzigingen na risicovolle login zijn een sterk ATO-signaal |
Wat het juridische kader betreft is de situatie duidelijk: AVG, PSD2-TRA en WaffG stellen de grenzen voor alle stappen. Gedocumenteerd gerechtvaardigd belang, dataminimalisatie en een duidelijke doelbinding zijn verplicht.
Studies uit 2026 correct lezen
Niet elke sterke indicator uit een studie is 1:1 op Gunfinder toepasbaar. Uiteindelijk tellen altijd de context en de meetmethode. Vijf punten helpen bij het plaatsen:
- Steekproefgrootte en context: Komt de studie uit de high-volume retail of uit laagfrequente, dure transacties? Grote bankdatabases zijn zelden direct op Gunfinder toepasbaar.[26][4][38]
- Baseline-model: Waartegen werd de uplift gemeten? Tegen een simpel regelwerk of tegen een al goed ML-model? Verbeteringen van 40–60% verschijnen vaak pas als het uitgangssysteem vrij zwak was.[37][40]
- Soorten fraude: Welke vormen van fraude zijn überhaupt geregistreerd? EU-rapporten tonen aan dat social engineering fraude toeneemt. Juist dat deel kunnen technische externe data slechts beperkt opvangen.[26][3][41] Voor Gunfinder zijn vooral ATO, Seller Fraud, Listing Abuse en Payout-fraude belangrijk. Daarbij komt: studies over meerdere periodes zijn meestal betrouwbaarder dan een enkele snapshot.[42][43][44][26][4][3]
- Transparantie van de studie: Worden Recall, Precision en False-Positive-Rate samen gerapporteerd? Als aanbiederstudies geen onafhankelijke toetsing bevatten en geen foutmeldingen noemen, is voorzichtigheid geboden.[37][39][40]
Alleen de signalen die in het eigen proces, voor de eigen fraudesoort en binnen het passende juridische kader werken, leveren uiteindelijk een echt netto-effect op.
Conclusie: De belangrijkste inzichten
Externe signalen verbeteren de fraudeherkenning meetbaar. Ze leveren het meest op bij kritieke punten zoals registratie, login, listing, checkout en uitbetaling. Uplift-cijfers moet je alleen overnemen als steekproef, baseline en fraudetype ook bij Gunfinder passen. En wie AVG en PSD2 correct wil toepassen, heeft gedocumenteerd gerechtvaardigd belang, dataminimalisatie en een duidelijke doelbinding nodig.[45][46][47]
FAQs
Welke externe data zijn het eerst de moeite waard?
Allereerst tellen de basisgegevens. Die vormen de basis voor elke compliance-check: bedrag, gekozen betaalmethode, identiteitsgegevens van koper en verkoper, plus datum en tijd.
Pas daarna maken contextsignalen zoals IP-adressen of apparaat-ID’s zin. Hetzelfde geldt voor gedragsignalen, bijvoorbeeld een ongebruikelijke bestelfrequentie. Bij gereguleerde artikelen staat bovendien de controle van de aankoopbevoegdheid centraal.
Hoe voorkom ik valse alarmen door externe signalen?
Vertrouw op duidelijke regels en een analyse in context, in plaats van losse signalen op zichzelf te zien. Een hoge bestelwaarde alleen is vaak nog geen aanwijzing voor fraude. Pas als meerdere signalen samenkomen, moet een handmatige controle starten.
Net zo belangrijk: verbind signalen uit alle stappen in het proces en geef duidelijke instructies voor uploads. Zo komen er minder onleesbare documenten in het systeem, worden beslissingen consistenter, en worden legitieme gebruikers niet onnodig geblokkeerd.
Wanneer is het gebruik van externe data AVG-conform?
Het gebruik van externe data is AVG-conform als je de principes van dataminimalisatie en veiligheid naleeft. Sla dus alleen de informatie op die je voor de betreffende controle daadwerkelijk nodig hebt.
Deze gevoelige data moet je beschermen met moderne encryptie en duidelijke toegangscontroles. Bij Gunfinder moet het proces van identiteitscontrole en risicobeoordeling bovendien open gedocumenteerd zijn, zodat traceerbaarheid en rechtszekerheid gewaarborgd blijven.