Badania nad danymi zewnętrznymi w fraud scoring 2026
Krótko mówiąc: Dane zewnętrzne mogą wyraźnie poprawić Fraud Scoring jeśli są celowo wykorzystywane. Tekst skupia się na czterech punktach: więcej wykrytego oszustwa, mniej fałszywych alarmów, lepsze decyzje przy logowaniu, checkout i wypłacie oraz surowe zasady wynikające z DSGVO i PSD2.
Podsumowałbym artykuł tak:
- Oszustwa rosną: W EOG suma strat z oszustw w 2024 wyniosła 4,2 mld €.
- Najwięcej dają sygnały łączone: przede wszystkim Device, IP/Network, Identity/Consortium, Email/Phone i Behavior.
- Największy wpływ mają punkty ryzyka w procesie: Rejestracja, Login, Listing, Płatność, Aukcja i Wypłata.
- Nie każde badanie jest 1:1 przenaszalne: Trzeba zawsze patrzeć na Baseline, typ oszustwa, próbkę i False Positives.
- Prawnie liczy się tylko dobrze uzasadnione użycie: celowość, minimalizacja danych, okresy przechowywania i przy twardych decyzjach automatycznych także kontrola ludzka.
Dla mnie główny wniosek jest jasny: Dane zewnętrzne nie są panaceum. Opłacają się przede wszystkim wtedy, gdy w odpowiednich krokach procesu przynoszą mierzalną wartość dodaną i gdy ich użycie jest dobrze udokumentowane.
Quick Comparison
| Obszar | O co chodzi | Co mówi artykuł |
|---|---|---|
| Efekt | Więcej trafień, mniej fałszywych alarmów | Dane zewnętrzne często najlepiej działają w połączeniu |
| Rodzaje danych | Device, IP, Identity, Consortium, Email, Phone, Behavior | Żaden pojedynczy sygnał zwykle nie wystarcza |
| Miejsca zastosowania | Rejestracja, Login, Listing, Checkout, Wypłata | Tam wartość dodana jest zwykle najwyższa |
| Opłacalność | Koszty vs straty z fraudu, nakład pracy i rezygnacje | Opłaca się tylko przy wyraźnym efekcie netto |
| Prawo | DSGVO, PSD2-TRA, częściowo WaffG | Użycie tylko na solidnej podstawie prawnej |
Gdy czytasz artykuł, nie traktuj go jako zbioru liczb o wzroście, lecz jako jasne pytanie: Które sygnały zewnętrzne jednocześnie zmniejszają oszustwa i fałszywe alarmy w twoim procesie - bez łamania zasad ochrony danych?
Zapobieganie i wykrywanie oszustw za pomocą analizy danych | Focus on Forensics
sbb-itb-1cfd233
Które zewnętrzne źródła danych będą się liczyć najbardziej w 2026
W 2026 roku największą siłę przeciwko fraudowi przyniosą przede wszystkim połączone sygnały zewnętrzne. To nie ilość danych robi różnicę, lecz dodatkowa wartość sygnału w bieżącej decyzji ryzyka.
Sygnały urządzenia, sieci i lokalizacji
Device-Fingerprinting łączy cechy przeglądarki, urządzenia i sieci w stabilny identyfikator urządzenia. Chodzi o to, że często pozostaje on użyteczny nawet wtedy, gdy usunięto ciasteczka lub zmienił się adres IP.[19] Do tego dochodzą dane reputacji sieci, np. znane miejsca oszustw, korzystanie z Tor, podejrzane klastry ASN oraz porównanie lokalizacji IP z podanym adresem.[13][14]
Dla Gunfinder jest to bardzo konkretne: jeśli znane konto nagle loguje się z wysokiego ryzyka IP z zupełnie nowym wzorcem urządzenia i krótko potem inicjuje wysokowartościową transakcję lub zmianę danych wypłaty, można to wykryć w czasie rzeczywistym i zabezpieczyć dodatkową weryfikacją.[8][9][14] Właśnie w tym tkwi siła tych danych. Dostarczają wczesnych wskazówek, często w ciągu sekund. Ich największa wartość pojawia się jednak dopiero wtedy, gdy łączą się z danymi tożsamości i zachowania.
Dane tożsamościowe, konsorcjalne i rejestrowe
Sygnały z urządzeń i sieci często najpierw budzą podejrzenia. Czy sprawa ma podstawy, pokazuje wtedy weryfikacja tożsamości. Dane konsorcjalne łączą sygnały fraudowe z wielu środowisk dealerów jednocześnie. Dzięki temu widoczne są urządzenia, adresy e-mail, numery telefonów i tożsamości, które gdzie indziej już zwróciły uwagę z powodu chargebacków lub sporów, nawet jeśli profil na nowym rynku wydaje się jeszcze niepozorny.[9][10] Dla marketplace’ów to właśnie jest kluczowa korzyść: rozpoznanie ryzyka cross-merchant zanim stanie się widoczne w własnym asortymencie.
W branży broni do weryfikacji bezpośrednio trafiają też WBK i dane z rejestrów państwowych.[5] Sprawdzanie spójności adresów i list sankcyjnych uzupełnia kontrolę.[9][11][13] To robi różnicę między zwykłym sygnałem ostrzegawczym a wiarygodną oceną.
Dane e-mail, telefoniczne i behawioralne
Sygnały z e-maili i telefonów są często tanie, szybko dostępne i przydatne już na wczesnym etapie procesu. Należą do nich np. wiek adresu e-mail, typ domeny, znane wycieki i używanie tego samego adresu u wielu dealerów. Podobnie jest z numerami telefonów, np. krótki czas użytkowania, korzystanie z VoIP czy wskazówki o SIM-swapach.[6][9][10]
Do tego dochodzą dane behawioralne na poziomie sesji, takie jak rytm pisania, ruchy myszy, zachowanie podczas przewijania i tempo finalizacji zakupu. Zautomatyzowane procesy często pokazują tutaj typowe wzorce: jednolite sekwencje pisania i klikania, proste ścieżki myszy i brak wahania w punktach, w których ludzie zwykle się zatrzymują.[6][7][12][14][15]
Zmierzony efekt: wskaźniki wykrywalności, fałszywe alarmy i efekty operacyjne
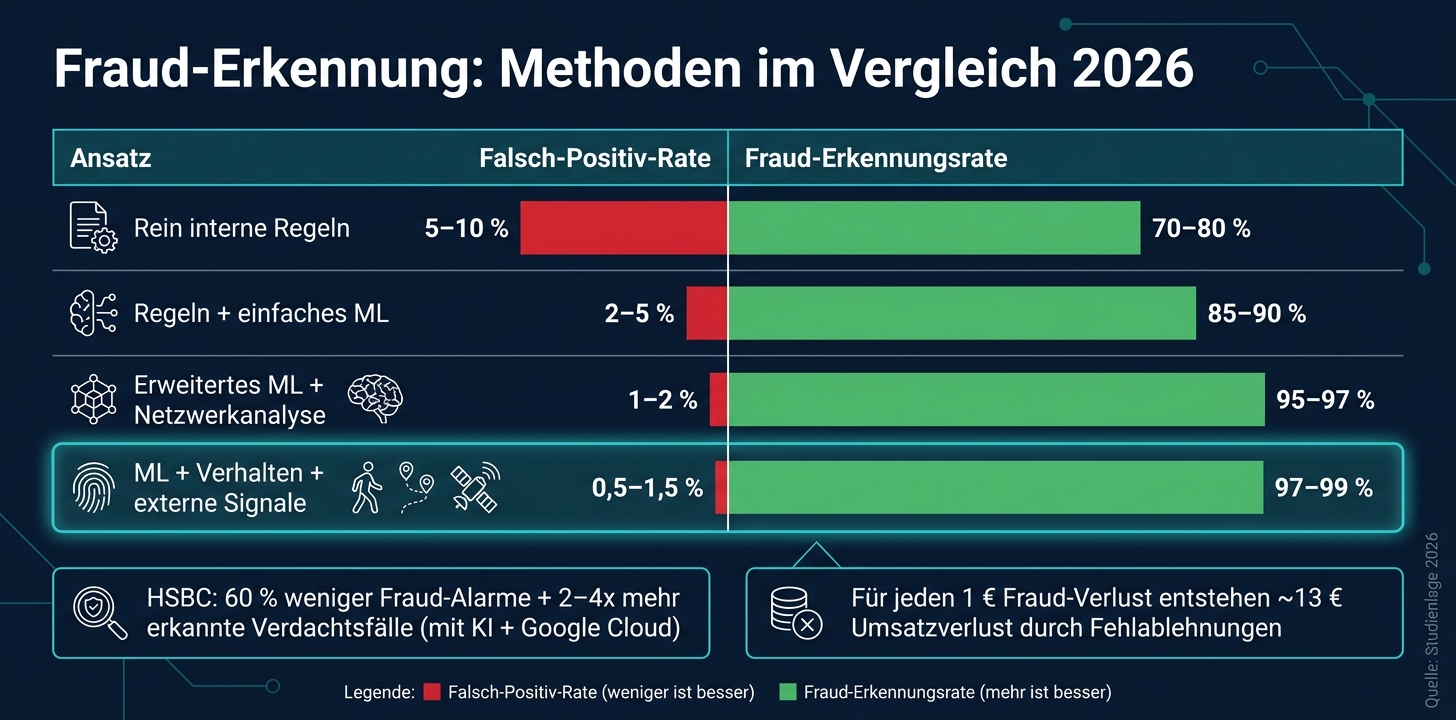
Wskaźniki wykrywalności oszustw w porównaniu: sygnały danych wewnętrznych vs. zewnętrznych 2026
Zysk z wykrywania dzięki danym zewnętrznym
Teraz nie chodzi już o to, jakie sygnały istnieją, ale co one ostatecznie mierzalnie wnoszą do modelu. Stan badań jest tutaj dość jasny: gdy dodaje się sygnały zewnętrzne, wskaźnik wykrywalności i precyzja znacznie rosną. Jednocześnie maleje liczba fałszywych alarmów.[24]
| Metoda | Wskaźnik fałszywie pozytywnych | Wskaźnik wykrywalności oszustw |
|---|---|---|
| Czysto wewnętrzne reguły | 5–10 % | 70–80 % |
| Reguły + proste ML | 2–5 % | 85–90 % |
| Zaawansowane ML + analiza sieci | 1–2 % | 95–97 % |
| ML + zachowanie + sygnały zewnętrzne | 0,5–1,5 % | 97–99 % |
Widać więc dość szybko, dokąd zmierza sprawa: im więcej użytecznych zewnętrznych wskazówek trafia do systemu, tym lepiej model rozróżnia podejrzane od legalnych przypadków.[24]
Konkretny przypadek to obrazuje. HSBC dzięki monitorowaniu wspieranemu przez KI wraz z Google Cloud zmniejszył liczbę swoich alarmów fraudowych o ponad 60 %. Jednocześnie wykryto dwa do czterech razy więcej faktycznie podejrzanych działań.[20]
Zmniejszanie fałszywych alarmów, poprawa doświadczenia klienta
W praktyce fałszywe odrzucenia często kosztują więcej, niż się wydaje. Na każdy 1 € stracony przez fraud szacuje się 13 € utraconego obrotu z powodu niesłusznie odrzuconych legalnych klientów.[24] Dla marketplace to nie jest mały problem, lecz bezpośrednio wpływa na obrót i procesy.
Widać to w kilku miejscach:
- mniej ręcznych kontroli
- mniej przerw
- mniej tarć przy checkout
Zewnętrzne dane pomagają właśnie tutaj. Gdy sygnały urządzenia i tożsamości oceniają osobę jako godną zaufania, często można zrezygnować z kolejnego etapu uwierzytelniania. To oszczędza czas i obniża barierę w procesie płatności.
Także praktyka firm w Niemczech pokazuje ten efekt. 85 % niemieckich firm raportuje lepszą dokładność wykrywania dzięki zastosowaniu Machine Learning.[23] Jeszcze ciekawsza jest druga liczba: 71 % dzięki temu znajduje przypadki, które w czysto wewnętrznych systemach pozostałyby niewykryte.[23]
Ograniczenia, zniekształcenia i słabe sygnały
Mimo dobrych efektów zewnętrzne dane nie są cudownym środkiem. Pojedyncze sygnały często są słabe, a modele bez retreningu tracą co miesiąc 1–2 % dokładności.[22][24] Na pierwszy rzut oka to niewiele. Jednak po kilku miesiącach robi się to odczuwalne.
Do tego dochodzi problem, który sprawia, że wiele standardowych kontroli wygląda blado: tożsamości syntetyczne. W 2026 roku stanowią one już 11% wszystkich przypadków fraud.[21] Prawdziwe i fałszywe dane są tak sprytnie mieszane, że zwykłe ścieżki kontroli często nie działają.
Jeśli korzystasz z danych zewnętrznych, musisz uwzględnić bieżące nakłady. Należy do nich utrzymanie modeli, weryfikacja źródeł danych oraz krytyczna ocena jakości sygnału i zniekształceń. To właśnie te kwestie przesuwają koszty, nakłady operacyjne i zgodność na pierwszy plan oceny.
Koszty, korzyści i rozważania compliance w Niemczech i UE
Koszty, zwrot i oczekiwany ROI
Po efekcie liczy się opłacalność. Na końcu nie wystarczy tylko zmniejszyć fraud. Rozwiązanie musi się również opłacać.
Po stronie kosztów pojawiają się przede wszystkim opłaty licencyjne i API, integracja, monitoring modeli oraz nakłady na ochronę danych, zarządzanie i wsparcie.
Korzyści widoczne są w kilku miejscach jednocześnie: mniej fraud, mniej chargebacków, mniej ręcznych kontroli i mniej błędnych odrzuceń. To właśnie czyni biznesowy przypadek często interesującym. Dealerzy w UE tracą średnio około 2,8% swojego obrotu przez fraud, 3% wszystkich zamówień jest oszukańczych, a 24% kontroli nadal odbywa się ręcznie.[36]
Poniższy przegląd pokazuje typowe zakresy z badań i analiz rynkowych.[25][4][26][27][32][33]
| Kategoria danych | Typowa korzyść | Główne ryzyko |
|---|---|---|
| Device & Network Intelligence | 20–40% redukcji fraud; pomocne przy PSD2-TRA | Początkowo zwiększona liczba fałszywych alarmów przed dostrojeniem |
| E-Mail- & Telefon-Risikoscoring | 10–25% redukcji fraud; mniej fałszywych alarmów przy znanych kontaktach | Niska trafność przy nowych adresach |
| Dane konsorcjum-/sieciowe | 30–50% przy znanych wzorcach; wysoki efekt dźwigni przy wolumenie | Przestarzałe dane zwiększają fałszywe alarmy; wymagana staranność zgodna z RODO |
| Analiza zachowań | 30–60% przy atakach botów; wyraźna redukcja fałszywych alarmów | Wysoki nakład integracji |
| Weryfikacja tożsamości/adresu | 15–35% przy oszustwach tożsamości; sensowne przy produktach wysokiego ryzyka | Przestarzałe dane mogą zwiększać fałszywe alarmy |
Widać szybko: nie każdy sygnał przynosi od razu efekt. Niektóre źródła szybko dają dobre trafienia, ale na początku generują więcej fałszywych alarmów. Inne wymagają więcej pracy przy wdrożeniu, ale potem skutecznie ograniczają ataki botów lub oszustwa tożsamości.
PSD2-analiza ryzyka transakcji i wyjątki SCA
Zgodnie z PSD2 dostawcy usług płatniczych mogą stosować wyjątki SCA tylko wtedy, gdy ich wskaźnik fraudu pozostaje poniżej ustalonych progów.[1][34][35] EBA oblicza ten wskaźnik na podstawie 90-dniowego okresu kroczącego. Decydujący jest wskaźnik fraudu dostawcy usług płatniczych, który chce zastosować wyjątek.[1][34][35]
W praktyce oznacza to, że zewnętrzne sygnały ryzyka mogą pomóc oznaczyć ryzykowne transakcje do SCA i przepuścić bezproblemowo te mniej krytyczne.[25][11] Tu właśnie jest siła dźwigni. Kto dobrze rozdziela, traci mniej dobrych zakupów i jednocześnie kontroluje wskaźnik fraudu.
O tym, czy takie podejście jest prawnie zgodne, decyduje potem RODO.
DSGVO, oszczędność danych i zgodne z prawem wykorzystanie danych osób trzecich
Do korzystania z danych zewnętrznych potrzebna jest jasna linia: dokładny opis celu przetwarzania, udokumentowane rozważenie interesów, jasne terminy usuwania oraz – przy szeroko zakrojonych zautomatyzowanych decyzjach – opcja na kontrolę przez człowieka.[28][30]
Szczególnie przy danych konsorcjum należy zachować ostrożność. Jeśli takie wyniki prowadzą do zautomatyzowanych odmów lub podobnie poważnych skutków, stosują się mechanizmy ochronne z art. 22: kontrola przez człowieka, zrozumiałe wyjaśnienie i możliwość odwołania się od decyzji.[29][31] Do tego dochodzi celowość, przejrzystość i proporcjonalność, które muszą być dokładnie udokumentowane.[2]
Dla Gunfinder na końcu liczy się tylko mierzalny efekt netto na transakcję. Do scoringu trafiają tylko sygnały, które wyraźnie coś wnoszą i opierają się na czystej podstawie prawnej.
Co wyniki oznaczają dla marketplace’ów takich jak Gunfinder
Dla Gunfinder z badań można wyciągnąć przede wszystkim bardzo konkretne obszary zastosowania: rejestracja, logowanie, listing, checkout i wypłata.
Ryzyka marketplace’u i odpowiednie sygnały zewnętrzne
Gunfinder to nie zwykły sklep online. Na marketplace’ie handluje się regulowanymi i drogimi towarami – bronią, amunicją i optyką. Jeśli dojdzie tu do oszustwa, nie uderza to tylko w obrót. Uderza też w zaufanie użytkowników i komplikuje weryfikację.
Badania pokazują jasny punkt: dane zewnętrzne działają szczególnie tam, gdzie w przebiegu transakcji występują największe ryzyka. Nie chodzi więc o zbieranie jak największej ilości danych. Ważniejsze jest, by na każdym etapie wykorzystywać dokładnie te sygnały, które przynoszą największą wartość dodaną.
| Typ transakcji | Istotne dane zewnętrzne | Oczekiwany efekt |
|---|---|---|
| Nowa rejestracja sprzedawcy | Device fingerprint & dane konsorcjum; weryfikacja tożsamości, rejestru i licencji | Mniej fałszywych dealerów; lepsza zgodność w handlu bronią |
| Logowanie i dostęp do konta | Reputacja urządzenia i IP; anomalie w zachowaniu; ryzyko e-mail/telefon | Mniej przejęć kont; celowana dodatkowa weryfikacja |
| Listing regulowanych produktów | Rejestry publiczne; listy sankcyjne; dane licencyjne | Wyższa jakość listingów; mniej niedozwolonych ofert |
| Płatność za artykuły wysokiej jakości | Ryzyko urządzenia; sygnały sieciowe/geolokalizacyjne; dane konsorcjum dotyczące oszustw | Lepsze wykrywanie oszustw; bezpieczne decyzje TRA zgodnie z PSD2 |
| Oferty i zakończenie aukcji | Modele zachowań; wykrywanie botów i zmowy | Mniej shill-biddingu; większe zaufanie do aukcji |
| Wypłaty dla sprzedawców | Weryfikacja konta bankowego; dane konsorcjum dotyczące kont pośredniczących; kontrole KYB | Mniej oszustw przy wypłatach; zmiany wypłat po ryzykownym logowaniu to silny sygnał ATO |
W kwestii ram prawnych sytuacja jest jasna: RODO, PSD2-TRA i WaffG wyznaczają granice dla wszystkich kroków. Udokumentowany uzasadniony interes, minimalizacja danych i jasne określenie celu są obowiązkowe.
Jak właściwie czytać badania z 2026
Nie każdą silną wartość z badania można bezpośrednio przenieść na Gunfinder. Na końcu zawsze liczy się kontekst i sposób pomiaru. Pięć punktów pomaga w interpretacji:
- Wielkość próby i kontekst: Czy badanie pochodzi z handlu detalicznego o dużym wolumenie, czy z rzadkich, wysokowartościowych transakcji? Duże zbiory danych bankowych rzadko da się bezpośrednio zastosować do Gunfinder.[26][4][38]
- Model bazowy: Wobec czego mierzono wzrost? Wobec prostych reguł czy już dobrego modelu ML? Poprawy rzędu 40–60% pojawiają się często dopiero, gdy system wyjściowy był słaby.[37][40]
- Rodzaje oszustw: Jakie formy oszustw zostały w ogóle zidentyfikowane? Raporty UE pokazują, że oszustwa typu social engineering rosną. Ten właśnie aspekt techniczne dane zewnętrzne mogą tylko ograniczenie wychwycić.[26][3][41] Dla Gunfinder ważniejsze są raczej ATO, Seller Fraud, Listing Abuse i Payout-Betrug. Do tego dochodzi: badania obejmujące kilka okresów są zwykle bardziej wiarygodne niż pojedynczy snapshot.[42][43][44][26][4][3]
- Przejrzystość badania: Czy podawane są razem Recall, Precision i False-Positive-Rate? Jeśli badania dostawców nie zawierają niezależnej weryfikacji i nie podają fałszywych alarmów, trzeba zachować ostrożność.[37][39][40]
Tylko sygnały, które działają w własnym procesie, dla własnego rodzaju oszustwa i w odpowiednich ramach prawnych, przynoszą na końcu realny efekt netto.
Podsumowanie: Najważniejsze wnioski
Zewnętrzne sygnały mierzalnie poprawiają wykrywanie oszustw. Najwięcej dają w krytycznych punktach, takich jak rejestracja, logowanie, listing, checkout i wypłata. Wskaźniki wzrostu powinieneś przyjmować tylko wtedy, gdy próbka, baza odniesienia i rodzaj oszustwa pasują do Gunfinder. A kto chce poprawnie wdrożyć RODO i PSD2, potrzebuje udokumentowanego uzasadnionego interesu, minimalizacji danych i jasnego celu przetwarzania.[45][46][47]
FAQs
Jakie dane zewnętrzne warto najpierw?
Na początek liczą się dane podstawowe. Stanowią one podstawę każdej kontroli zgodności: kwota, wybrana metoda płatności, dane tożsamości kupującego i sprzedającego oraz data i godzina.
Dopiero potem mają sens sygnały kontekstowe, takie jak adresy IP czy ID urządzeń. To samo dotyczy sygnałów behawioralnych, np. nietypowej częstotliwości zamówień. W przypadku regulowanych artykułów kluczowe jest także sprawdzenie uprawnień do nabycia.
Jak uniknąć fałszywych alarmów przez zewnętrzne sygnały?
Polegaj na jasnych zasadach i analizie w kontekście, zamiast traktować pojedyncze sygnały osobno. Wysoka wartość zamówienia sama w sobie często nie wskazuje na oszustwo. Dopiero gdy pojawi się kilka sygnałów razem, powinna zacząć się ręczna weryfikacja.
Równie ważne: łącz sygnały ze wszystkich etapów procesu i daj jasne instrukcje do uploadów. Dzięki temu mniej nieczytelnych dokumentów trafia do systemu, decyzje są bardziej spójne, a legalni użytkownicy nie są niepotrzebnie blokowani.
Kiedy użycie danych zewnętrznych jest zgodne z RODO?
Użycie danych zewnętrznych jest zgodne z RODO, jeśli przestrzegasz zasad minimalizacji danych i bezpieczeństwa. Przechowuj więc tylko te informacje, które rzeczywiście potrzebujesz do danej kontroli.
Te wrażliwe dane powinieneś chronić nowoczesnym szyfrowaniem i jasnymi kontrolami dostępu. W Gunfinder proces weryfikacji tożsamości i oceny ryzyka musi być też otwarcie udokumentowany, aby zapewnić przejrzystość i bezpieczeństwo prawne.