Études sur les données externes dans le scoring de fraude 2026
En bref : Les données externes peuvent clairement améliorer le scoring de fraude lorsqu'elles sont utilisées de manière ciblée. Le texte se concentre sur quatre points : plus de fraudes détectées, moins de fausses alertes, meilleures décisions lors du login, du checkout et du paiement et règles strictes via la DSGVO et la PSD2.
Je résumerais l’article ainsi :
- La fraude augmente : Dans l’EEE, le montant de la fraude en 2024 était de 4,2 Mrd. €.
- Les signaux combinés apportent le plus : surtout Device, IP/Réseau, Identité/Consortium, E-mail/Téléphone et Comportement.
- Le levier principal se trouve aux points de risque dans le processus : Inscription, Login, Listing, Paiement, Enchère et Paiement final.
- Toutes les études ne sont pas transférables 1:1 : Il faut toujours regarder la baseline, le type de fraude, l’échantillon et les faux positifs.
- Seule une utilisation bien justifiée compte légalement : finalité limitée, minimisation des données, durées de conservation et en cas de décisions automatisées strictes aussi une vérification humaine.
Pour moi, le message principal est clair : Les données externes ne sont pas une solution miracle. Elles valent surtout la peine lorsqu’elles apportent un bénéfice mesurable aux bonnes étapes du processus et que leur utilisation est bien documentée.
Comparaison rapide
| Domaine | De quoi il s’agit | Ce que dit l’article |
|---|---|---|
| Impact | Plus de détections, moins de fausses alertes | Les signaux externes aident souvent le plus en combinaison |
| Types de données | Device, IP, Identité, Consortium, E-mail, Téléphone, Comportement | Aucun signal seul ne suffit généralement |
| Points d’utilisation | Inscription, Login, Listing, Checkout, Paiement final | C’est là que la valeur ajoutée est généralement la plus élevée |
| Rentabilité | Coûts vs pertes par fraude, efforts de vérification et abandons | Ne vaut le coup qu’avec un effet net clair |
| Légal | DSGVO, PSD2-TRA, parfois WaffG | Utilisation uniquement avec une base légale claire |
Quand tu lis l’article, ne le vois donc pas comme une collection de chiffres d’augmentation, mais comme une question claire : Quels signaux externes réduisent à la fois la fraude et les fausses alertes dans ton processus - sans enfreindre les règles de protection des données ?
Prévenir et détecter la fraude avec l’analyse de données | Focus sur la criminalistique
sbb-itb-1cfd233
Quelles sources de données externes comptent le plus en 2026
En 2026, ce sont surtout les signaux externes combinés qui offrent le levier le plus puissant contre la fraude. Ce n’est pas la quantité de données qui fait la différence, mais la valeur signal supplémentaire dans la décision de risque en cours.
Signaux de l’appareil, du réseau et de localisation
Le device fingerprinting regroupe les caractéristiques du navigateur, de l’appareil et du réseau en une identification stable de l’appareil. L’intérêt : elle reste souvent utilisable même si les cookies ont été supprimés ou si l’adresse IP a changé.[19] S’y ajoutent les données de réputation réseau, comme les hotspots connus de fraude, l’utilisation de Tor, des clusters ASN suspects ainsi que la comparaison entre la localisation IP et l’adresse indiquée.[13][14]
Pour Gunfinder, c’est très concret : si un compte connu se connecte soudainement via une IP à haut risque avec un profil d’appareil complètement nouveau et lance peu après une transaction à fort montant ou une modification des données de paiement, cela peut être détecté en temps réel et sécurisé par une vérification supplémentaire.[8][9][14] C’est précisément là que réside l’intérêt de ces données. Elles fournissent des indices précoces, souvent en quelques secondes. Leur plus grande valeur prédictive n’apparaît cependant que lorsqu’elles convergent avec des données d’identité et de comportement.
Données d’identité, de consortium et de registre
Les signaux des appareils et réseaux suscitent souvent d’abord des soupçons. Si un cas est fondé, la vérification d’identité le montre. Les données de consortium regroupent les signaux de fraude provenant de nombreux environnements de Dealer simultanément. Ainsi, les appareils, adresses e-mail, numéros de téléphone et identités deviennent visibles, qui ont déjà été signalés ailleurs pour des rétrofacturations ou litiges, même si le profil sur un nouveau marketplace semble encore discret.[9][10] Pour les marketplaces, c’est précisément l’avantage clé : détecter le risque cross-Dealer avant qu’il ne soit visible dans son propre stock.
Dans le domaine des armes, les WBK et les données des registres d’État sont aussi directement intégrés à la vérification.[5] Les contrôles de cohérence d’adresse et les listes de sanctions complètent la vérification.[9][11][13] Cela fait la différence entre un simple signal d’alerte et une évaluation fiable.
Données e-mail, téléphone et comportementales
Les signaux e-mail et téléphone sont souvent peu coûteux, rapidement disponibles et utiles dès le début du processus. Cela inclut par exemple l’ancienneté d’une adresse e-mail, le type de domaine, des fuites connues et l’utilisation de la même adresse sur plusieurs Dealers. C’est similaire pour les numéros de téléphone, par exemple en cas de courte durée d’utilisation, usage de VoIP ou indices de SIM swaps.[6][9][10]
À cela s’ajoutent des données comportementales au niveau de la session, comme le rythme de frappe, les mouvements de souris, le comportement de défilement et la vitesse de finalisation d’achat. Les processus automatisés montrent souvent des schémas typiques : des séquences de frappe et de clic uniformes, des trajectoires de souris linéaires et aucune hésitation aux points où les humains s’arrêtent généralement un instant.[6][7][12][14][15]
Pris isolément, ces signaux sont souvent trop faibles pour des décisions fiables. Mais lorsqu’on combine les données e-mail, téléphone et comportementales, leur pertinence augmente nettement.[16][17][18]
Effet mesuré : taux de détection, faux positifs et effets opérationnels
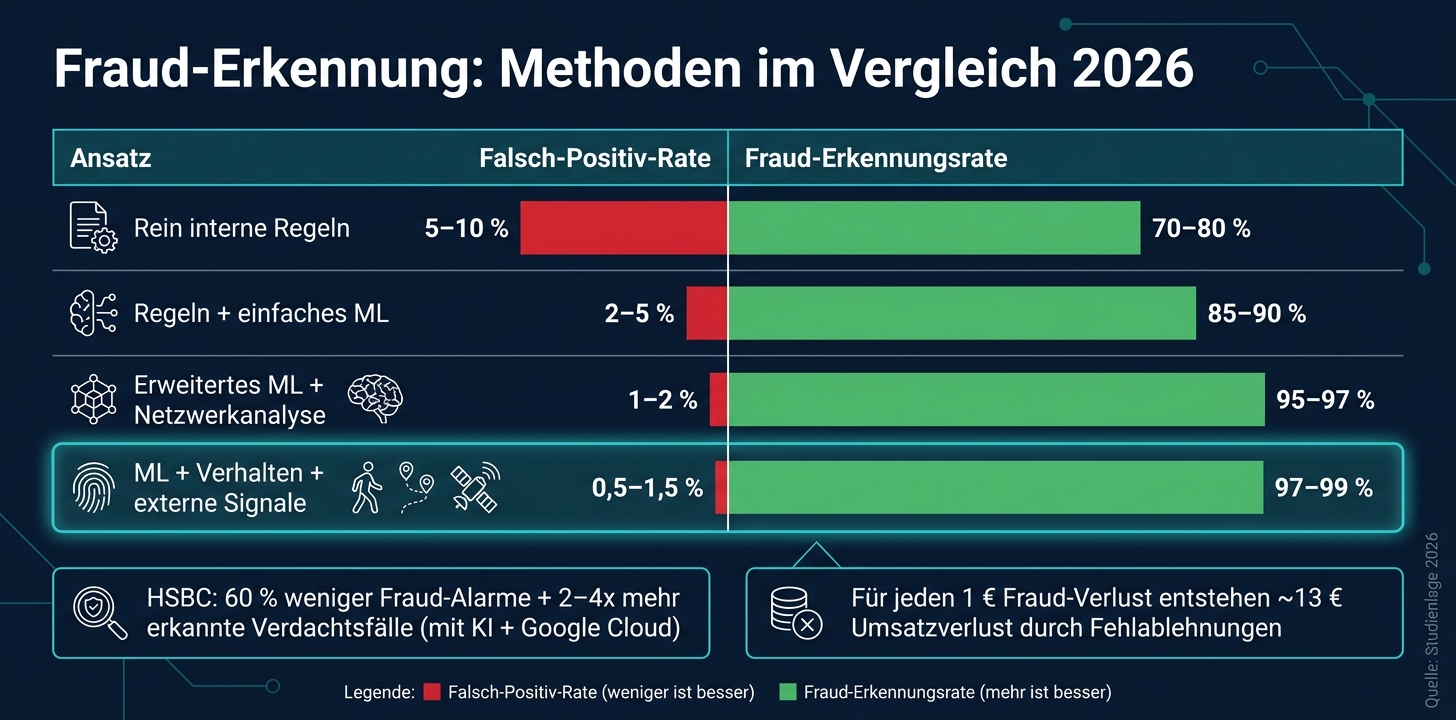
Taux de détection de fraude comparés : signaux de données internes vs externes 2026
Gain de détection grâce aux données externes
Il ne s’agit plus maintenant de quels signaux existent, mais de ce qu’ils apportent de mesurable dans le modèle. Les études sont assez claires : quand des signaux externes s’ajoutent, le taux de détection et la précision augmentent nettement. En même temps, les faux positifs diminuent.[24]
| Approche | Taux de faux positifs | Taux de détection de fraude |
|---|---|---|
| Règles purement internes | 5–10 % | 70–80 % |
| Règles + ML simple | 2–5 % | 85–90 % |
| ML avancé + analyse réseau | 1–2 % | 95–97 % |
| ML + comportement + signaux externes | 0,5–1,5 % | 97–99 % |
On voit donc assez rapidement où cela mène : plus le système intègre d’indices externes utiles, mieux le modèle distingue les cas suspects des cas légitimes.[24]
Un cas concret rend cela tangible. HSBC a réduit avec la surveillance assistée par IA, en collaboration avec Google Cloud, le volume de ses alertes de fraude de plus de 60 %. En même temps, de deux à quatre fois plus d’activités réellement suspectes ont été détectées.[20]
Réduire les fausses alertes, améliorer l’expérience client
En pratique, les refus erronés coûtent souvent plus cher qu’on ne le pense. Pour chaque 1 € perdu à cause de la fraude, on estime une perte de chiffre d’affaires de 13 € due à des clients légitimes refusés à tort.[24] Pour une marketplace, ce n’est pas un petit problème, cela impacte directement le chiffre d’affaires et les processus.
Cela se manifeste à plusieurs niveaux :
- moins de contrôles manuels
- moins d’abandons
- moins de friction au checkout
Les données externes aident précisément à ce point. Quand les signaux d’appareil et d’identité jugent une personne digne de confiance, on peut souvent éviter une étape d’authentification supplémentaire. Cela fait gagner du temps et réduit la barrière au paiement.
La pratique en entreprise en Allemagne montre aussi cet effet. 85 % des entreprises allemandes rapportent une meilleure précision de détection grâce au Machine Learning.[23] Le second chiffre est encore plus intéressant : 71 % détectent ainsi des cas qui seraient restés invisibles avec des systèmes purement internes.[23]
Limites, biais et signaux faibles
Malgré les bons effets, les données externes ne sont pas une solution miracle. Les signaux individuels sont souvent faibles, et les modèles perdent sans réentraînement 1–2 % de précision par mois.[22][24] Cela semble faible au départ. Mais sur plusieurs mois, cela s’accumule de façon notable.
À cela s’ajoute un problème qui fait paraître de nombreux contrôles standards obsolètes : les identités synthétiques. Elles représentent déjà en 2026 11 % de tous les cas de fraude.[21] De vrais et faux points de données sont habilement mélangés, ce qui fait que les parcours de contrôle classiques échouent souvent.
Qui utilise des données externes doit donc bien prendre en compte l’effort continu. Cela inclut la maintenance des modèles, la vérification des sources de données et un regard critique sur la qualité du signal et les biais. C’est précisément cela qui place les coûts, l’effort opérationnel et la conformité au centre de l’évaluation.
Coûts, bénéfices et arbitrages de conformité en Allemagne et dans l’UE
Coûts, rendement et ROI attendu
Après l’efficacité, vient la rentabilité. Au final, il ne suffit pas de réduire la fraude. La solution doit aussi être rentable.
Du côté des coûts, on trouve surtout les frais de licence et d’API, l’intégration, le monitoring des modèles ainsi que l’effort pour la protection des données, la gouvernance et le support.
Le bénéfice se manifeste à plusieurs niveaux simultanément : moins de fraude, moins de chargebacks, moins de contrôles manuels et moins de refus erronés. C’est justement ce qui rend souvent le business case intéressant. Les dealers de l’UE perdent en moyenne environ 2,8 % de leur chiffre d’affaires à cause de la fraude, 3 % de toutes les commandes sont frauduleuses, et 24 % des contrôles sont encore manuels.[36]
Le tableau suivant montre des fourchettes typiques issues d’études et d’analyses de marché.[25][4][26][27][32][33]
| Catégorie de données | Bénéfice typique | Risque principal |
|---|---|---|
| Device & Network Intelligence | Réduction de fraude de 20–40 % ; utile pour PSD2-TRA | Faux positifs élevés au début avant l’ajustement |
| Scoring de risque e-mail & téléphone | Réduction de fraude de 10–25 % ; moins de faux positifs avec contacts connus | Faible pertinence pour les nouvelles adresses |
| Données consortium/réseau | 30–50 % pour des schémas connus ; fort levier avec le volume | Données obsolètes augmentent les faux positifs ; vigilance RGPD nécessaire |
| Analyse comportementale | 30–60 % contre les attaques de bots ; réduction nette des faux positifs | Intégration complexe |
| Vérification d’identité/adresse | 15–35 % pour la fraude d’identité ; utile pour les produits à haut risque | Données obsolètes peuvent augmenter les faux positifs |
On voit vite : tous les signaux ne rapportent pas pareil. Certaines sources donnent tôt de bons résultats, mais génèrent plus de faux positifs au début. D’autres demandent plus d’efforts d’intégration, mais réduisent nettement les attaques de bots ou la fraude d’identité.
PSD2 - analyse du risque transactionnel et exceptions SCA
Sous PSD2, les prestataires de paiement ne peuvent utiliser les exceptions SCA que si leur taux de fraude reste sous les seuils fixés.[1][34][35] L’ EBA calcule ce taux sur une période glissante de 90 jours. C’est le taux de fraude du prestataire qui veut appliquer l’exception qui compte.[1][34][35]
En pratique, cela signifie : les signaux de risque externes peuvent aider à marquer les transactions risquées pour SCA et laisser passer les opérations sans friction.[25][11] C’est là que se trouve le levier. Qui sépare bien perd moins de bons achats et garde le taux de fraude sous contrôle.
La conformité juridique de cette approche dépend ensuite du RGPD.
RGPD, minimisation des données et utilisation légale des données tierces
Pour l’utilisation de données tierces, il faut une ligne claire : une description précise de la finalité du traitement, une analyse documentée des intérêts, des délais de suppression clairs et – en cas de décisions automatisées étendues – la possibilité d’un contrôle humain.[28][30]
La prudence est particulièrement de mise avec les données de consortium. Lorsque ces scores conduisent à des refus automatisés ou à des effets similaires importants, les mécanismes de protection de l’art. 22 s’appliquent : contrôle humain, explication compréhensible et possibilité de contester la décision.[29][31] S’y ajoutent la finalité, la transparence et la proportionnalité, qui doivent être clairement documentées.[2]
Pour Gunfinder, ce qui compte au final, c’est l’effet net mesurable par transaction. Le scoring doit inclure uniquement des signaux qui apportent clairement quelque chose et reposent sur une base légale solide.
Ce que les résultats signifient pour des places de marché comme Gunfinder
Pour Gunfinder, les études permettent surtout de déduire des cas d’usage très concrets : enregistrement, login, listing, checkout et paiement.
Risques du marketplace et signaux externes adaptés
Gunfinder n’est pas une boutique en ligne ordinaire. Sur cette place de marché, on échange des biens réglementés et coûteux – armes, munitions et optiques. En cas de fraude, ce n’est pas seulement le chiffre d’affaires qui est impacté. C’est aussi la confiance des utilisateurs et la complexité du contrôle qui augmentent.
Les études montrent un point clair : les données externes sont surtout efficaces là où les risques dans le processus de transaction sont les plus élevés. Il ne s’agit donc pas de collecter un maximum de données. L’essentiel est d’utiliser à chaque étape les signaux qui apportent le plus de valeur ajoutée.
| Type de transaction | Données externes pertinentes | Bénéfice attendu |
|---|---|---|
| Nouvel enregistrement vendeur | Device fingerprint & données de consortium ; vérification d’identité, registre et licence | Moins de vendeurs fake ; meilleure conformité dans le commerce d’armes |
| Login & accès au compte | Réputation device & IP ; anomalies comportementales ; risque e-mail/téléphone | Moins de détournements de compte ; contrôles supplémentaires plus ciblés |
| Listing de produits réglementés | Registres publics ; listes de sanctions ; données de licence | Qualité de listing supérieure ; moins d’offres non autorisées |
| Paiement pour articles haut de gamme | Risque lié à l’appareil ; signaux réseau/géolocalisation ; données de consortium sur les fraudes | Meilleure détection des fraudes ; décisions TRA sécurisées sous PSD2 |
| Offres et clôture d’enchères | Modèles comportementaux ; détection de bots et collusion | Moins de shill-bidding ; plus de confiance dans les enchères |
| Paiements aux vendeurs | Vérification de compte bancaire ; données de consortium sur comptes de transit ; contrôles KYB | Moins de fraude aux paiements ; modifications de paiement après connexion risquée sont un fort signal ATO |
Le cadre légal est clair : RGPD, PSD2-TRA et WaffG fixent les limites pour toutes les étapes. Intérêt légitime documenté, minimisation des données et finalité claire sont obligatoires.
Bien lire les études de 2026
Chaque chiffre fort d’une étude ne se transpose pas 1:1 à Gunfinder. Au final, c’est toujours le contexte et le type de mesure qui comptent. Cinq points aident à interpréter :
- Taille de l’échantillon et contexte : L’étude vient-elle du retail à gros volume ou de transactions peu fréquentes et haut de gamme ? Les grandes bases bancaires se transfèrent rarement directement à Gunfinder.[26][4][38]
- Modèle de référence : Par rapport à quoi l’amélioration a-t-elle été mesurée ? Un simple ensemble de règles ou un modèle ML déjà performant ? Des améliorations de 40–60 % n’apparaissent souvent que si le système initial était faible.[37][40]
- Types de fraude : Quelles formes de fraude ont été enregistrées ? Les rapports de l’UE montrent que la fraude par ingénierie sociale est en hausse. C’est précisément cette partie que les données techniques externes ne peuvent que limiter.[26][3][41] Pour Gunfinder, ce sont plutôt les ATO, Seller Fraud, Listing Abuse et Payout Fraud qui comptent. De plus : les études sur plusieurs périodes sont généralement plus fiables qu’un simple instantané.[42][43][44][26][4][3]
- Transparence de l’étude : Le rappel, la précision et le taux de faux positifs sont-ils indiqués ensemble ? Si les études des fournisseurs ne contiennent pas de vérification indépendante et ne mentionnent pas les fausses alertes, il faut être prudent.[37][39][40]
Seuls les signaux qui fonctionnent dans ton propre processus, pour ton type de fraude et dans le cadre juridique adapté apportent finalement un vrai effet net.
Conclusion : Les points clés
Les signaux externes améliorent de manière mesurable la détection de fraude. Ils sont les plus efficaces aux points critiques comme l’inscription, la connexion, le listing, le checkout et le paiement. Tu ne devrais reprendre les chiffres d’augmentation que si l’échantillon, la base de référence et le type de fraude correspondent aussi à Gunfinder. Et pour bien respecter le RGPD et la PSD2, il faut un intérêt légitime documenté, une minimisation des données et une finalité claire.[45][46][47]
FAQs
Quelles données externes sont utiles en premier ?
Les données de base comptent d’abord. Elles forment la base de toute vérification de conformité : montant, moyen de paiement choisi, données d’identité de l’acheteur et du vendeur ainsi que date et heure.
Ce n’est qu’ensuite que les signaux contextuels comme les adresses IP ou les IDs d’appareils prennent du sens. Il en va de même pour les signaux comportementaux, par exemple une fréquence de commande inhabituelle. Pour les articles réglementés, la vérification du droit d’acquisition est aussi centrale.
Comment éviter les fausses alertes dues aux signaux externes ?
Compte sur des règles claires et une analyse dans le contexte, au lieu de considérer les signaux isolément. Un montant de commande élevé seul n’est souvent pas un signe de fraude. Ce n’est que lorsque plusieurs indices se combinent qu’une vérification manuelle doit commencer.
Tout aussi important : relie les signaux de toutes les étapes du processus et donne des instructions claires pour les uploads. Ainsi, moins de documents illisibles arrivent dans le système, les décisions sont plus uniformes, et les utilisateurs légitimes ne sont pas bloqués inutilement.
Quand l’utilisation de données externes est-elle conforme au RGPD ?
L’utilisation de données externes est conforme au RGPD si tu respectes les principes de minimisation et de sécurité des données. Ne stocke donc que les informations dont tu as réellement besoin pour la vérification en question.
Ces données sensibles doivent être protégées par un chiffrement moderne et des contrôles d’accès clairs. Chez Gunfinder, le déroulement de la vérification d’identité et de l’évaluation des risques doit aussi être documenté ouvertement, afin d’assurer traçabilité et sécurité juridique.