Studier af eksterne data i fraud scoring 2026
Kort sagt: Eksterne data kan forbedre fraud scoring markant, hvis de bruges målrettet. Teksten peger grundlæggende på fire ting: mere opdaget svindel, færre falske alarmer, bedre beslutninger ved login, checkout og udbetaling og strenge regler i henhold til GDPR og PSD2.
Jeg vil sammenfatte artiklen sådan:
- Svindlen stiger: I EØS løb svindelbeløbet i 2024 op på 4,2 mia. €.
- Kombinerede signaler gør størst forskel: især enhed, IP/netværk, identitet/konsortium, e-mail/telefon og adfærd.
- Den største effekt opnås ved risikopunkter i forløbet: registrering, login, annonce, betaling, auktion og udbetaling.
- Ikke alle studier kan overføres direkte: Du skal altid se på baseline, svindeltype, stikprøve og falske positiver.
- Juridisk er det kun brug med en klar begrundelse, der tæller: formålsbegrænsning, dataminimering, slettefrister og ved indgribende automatiserede beslutninger også menneskelig kontrol.
For mig er hovedbudskabet klart: Eksterne data er ikke nogen mirakelkur. De kan især betale sig, når de giver en målbar ekstra effekt på de rigtige trin i processen, og når brugen er dokumenteret ordentligt.
Hurtig sammenligning
| Område | Hvad det handler om | Hvad artiklen siger |
|---|---|---|
| Effekt | Flere træffere, færre falske alarmer | Eksterne signaler hjælper ofte mest i kombination |
| Datatyper | Enhed, IP, identitet, konsortium, e-mail, telefon, adfærd | Et enkelt signal er som regel ikke nok |
| Anvendelsessteder | Registrering, login, annonce, checkout, udbetaling | Her er den ekstra nytte som regel størst |
| Rentabilitet | Omkostninger sammenholdt med svindeltab, kontrolarbejde og frafald | Det kan kun betale sig, hvis nettoeffekten er tydelig |
| Lovgivning | GDPR, PSD2-TRA, til dels WaffG | Brug kræver et solidt juridisk grundlag |
Når du læser artiklen, bør du altså ikke se den som en samling tal for forbedringer, men som et klart spørgsmål: Hvilke eksterne signaler mindsker både svindel og falske alarmer i din proces – uden at overtræde databeskyttelsesreglerne?
Forebyggelse og afsløring af svindel med dataanalyse | Fokus på forensics
sbb-itb-1cfd233
Hvilke eksterne datakilder der betyder mest i 2026
I 2026 er det især kombinerede eksterne signaler, der giver den største effekt mod svindel. Det er ikke datamængden, der gør forskellen, men den ekstra signalværdi i den løbende risikovurdering.
Enheds-, netværks- og lokationssignaler
Device-fingerprinting samler browser-, enheds- og netværkskarakteristika til en stabil enhedsidentifikation. Pointen er, at den ofte stadig kan bruges, selv når cookies er slettet, eller IP-adressen er ændret.[19] Dertil kommer netværksdata om omdømme, f.eks. kendte svindel-hotspots, brug af Tor, mistænkelige ASN-klynger samt sammenligning af IP-lokation og den oplyste adresse.[13][14]
For Gunfinder er det meget konkret: Hvis en kendt konto pludselig logger ind via en højrisiko-IP med et helt nyt enhedsmønster og kort efter starter en transaktion til et højt beløb eller ændrer udbetalingsoplysningerne, kan det opdages i realtid og sikres med et ekstra tjek.[8][9][14] Det er netop her, disse data er interessante. De giver tidlige tegn, ofte på få sekunder. Men de er først mest sigende, når de kombineres med identitets- og adfærdsdata.
Identitets-, konsortie- og registerdata
Enheds- og netværkssignaler vækker ofte mistanke i første omgang. Identitetskontrollen viser så, om der er hold i sagen. Konsortiedata samler svindelsignaler fra mange forhandlermiljøer på én gang. Dermed bliver enheder, e-mailadresser, telefonnumre og identiteter synlige, som allerede har været forbundet med tilbageførsler eller tvister andre steder, selvom profilen stadig virker uproblematisk på en ny markedsplads.[9][10] For markedspladser er det netop den vigtigste fordel: at opdage risiko på tværs af forhandlere, før den bliver synlig i ens egne data.
I våbenbranchen indgår WBK og statslige registerdata desuden direkte i verifikationen.[5] Kontrol af adresseoverensstemmelse og sanktionslister supplerer kontrollen.[9][11][13] Det gør forskellen mellem et simpelt advarselssignal og en velunderbygget vurdering.
E-mail-, telefon- og adfærdsdata
E-mail- og telefonsignaler er ofte billige, hurtigt tilgængelige og nyttige tidligt i processen. Det kan for eksempel være en e-mailadresses alder, domænetypen, kendte datalæk og brugen af den samme adresse hos flere forhandlere. Det samme gælder telefonnumre, for eksempel kort levetid, VoIP-brug eller tegn på SIM-bytning.[6][9][10]
Dertil kommer adfærdsdata på sessionsniveau, f.eks. tastetempo, musebevægelser, scrolladfærd og tempoet i købsprocessen. Automatiserede forløb viser ofte typiske mønstre: ensartede taste- og kliksekvenser, lige musebevægelser og ingen tøven ved punkter, hvor mennesker som regel holder en kort pause.[6][7][12][14][15]
Hver for sig er disse signaler ofte for svage til at danne grundlag for pålidelige beslutninger. Men når e-mail-, telefon- og adfærdsdata analyseres samlet, bliver de betydeligt mere sigende.[16][17][18]
Målte effekter: registreringsrater, falske positiver og operationelle effekter
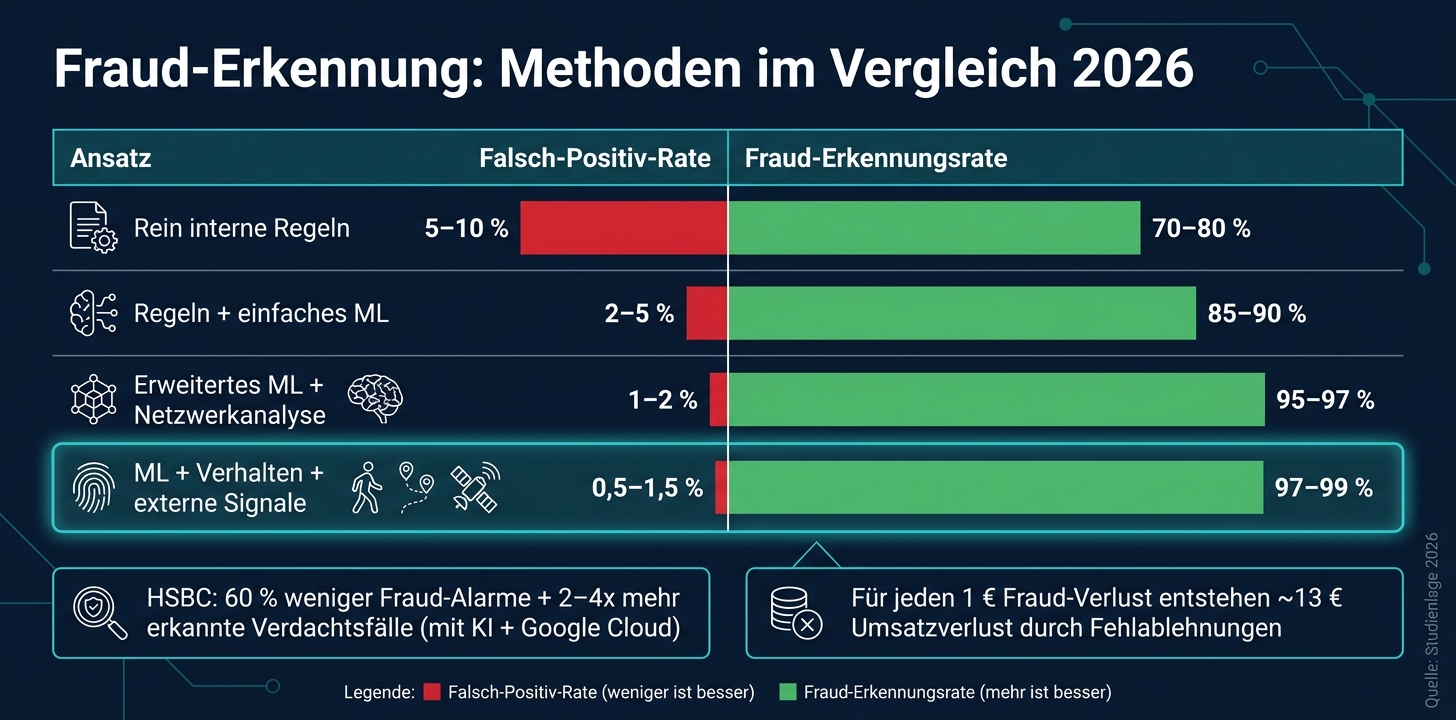
Sammenligning af fraud-registreringsrater: interne vs. eksterne datasignaler 2026
Bedre registrering med eksterne data
Nu handler det ikke længere om, hvilke signaler der findes, men om hvad de målbart bidrager med i modellen. Forskningsresultaterne er ret klare: Når eksterne signaler tilføjes, stiger registreringsraten og præcisionen markant. Samtidig falder antallet af falske positiver.[24]
| Metode | Falsk positiv-rate | Fraud-registreringsrate |
|---|---|---|
| Kun interne regler | 5–10 % | 70–80 % |
| Regler + simpel ML | 2–5 % | 85–90 % |
| Avanceret ML + netværksanalyse | 1–2 % | 95–97 % |
| ML + adfærd + eksterne signaler | 0,5–1,5 % | 97–99 % |
Man ser altså hurtigt, hvor det bærer hen: Jo flere brugbare eksterne signaler der indgår i systemet, desto bedre skelner modellen mellem mistænkelige og legitime tilfælde.[24]
Et konkret eksempel gør det håndgribeligt. HSBC reducerede mængden af svindelalarmer med mere end 60 % ved hjælp af AI-understøttet overvågning sammen med Google Cloud. Samtidig blev der opdaget to til fire gange flere reelt mistænkelige aktiviteter.[20]
Færre falske alarmer, bedre kundeoplevelse
I praksis er fejlagtige afvisninger ofte dyrere, end mange tror. For hver 1 €, der går tabt på grund af svindel, opstår der ifølge et estimat et omsætningstab på 13 € som følge af, at legitime kunder afvises uberettiget.[24] For en markedsplads er det ikke et lille problem, men noget, der påvirker både omsætning og arbejdsgange direkte.
Det viser sig på flere måder:
- færre manuelle kontroller
- færre afbrudte køb
- mindre friktion i betalingsprocessen
Eksterne data hjælper netop her. Hvis enheds- og identitetssignaler vurderer en person som troværdig, kan man ofte undlade et ekstra autentificeringstrin. Det sparer tid og gør betalingsprocessen lettere.
Erfaringer fra virksomheder i Tyskland viser også denne effekt. 85 % af de tyske virksomheder melder om bedre præcision i registreringen ved brug af Machine Learning.[23] Det andet tal er endnu mere interessant: 71 % finder på den måde tilfælde, som ville være gået ubemærket hen i rent interne systemer.[23]
Begrænsninger, skævheder og svage signaler
Trods de gode resultater er eksterne data ikke noget vidundermiddel. Enkelte signaler er ofte svage, og modeller mister 1–2 % præcision om måneden uden genoptræning.[22][24] Det lyder måske ikke af meget. Men over flere måneder løber det op.
Dertil kommer et problem, der får mange standardkontroller til at virke forældede: syntetiske identiteter. Allerede i 2026 udgør de 11 % af alle svindelsager.[21] Her blandes ægte og falske datapunkter så snedigt, at normale kontrolforløb ofte ikke fanger dem.
Hvis du bruger eksterne data, skal du derfor også tænke det løbende arbejde grundigt ind. Det omfatter vedligeholdelse af modellerne, kontrol af datakilderne og et kritisk blik på signalkvalitet og skævheder. Derfor kommer omkostninger, driftsarbejde og compliance til at stå centralt i vurderingen.
Afvejninger mellem omkostninger, nytte og compliance i Tyskland og EU
Omkostninger, afkast og forventet ROI
Efter effekten kommer økonomien. I sidste ende er det ikke nok kun at reducere svindel. Løsningen skal også kunne betale sig.
På omkostningssiden er det især licens- og API-gebyrer, integration, modelovervågning samt arbejde med databeskyttelse, governance og support, der tæller.
Fordelene viser sig flere steder på én gang: mindre svindel, færre chargebacks, færre manuelle kontroller og færre fejlagtige afvisninger. Det er netop det, der ofte gør business casen interessant. EU-forhandlere mister i gennemsnit omkring 2,8 % af deres omsætning på grund af svindel, 3 % af alle ordrer er svindelagtige, og 24 % af kontrollerne udføres stadig manuelt.[36]
Følgende oversigt viser typiske intervaller fra undersøgelser og markedsanalyser.[25][4][26][27][32][33]
| Datakategori | Typisk nytte | Vigtigste risiko |
|---|---|---|
| Enheds- og netværksintelligens | 20–40 % reduktion af svindel; nyttigt til PSD2-TRA | Flere falske alarmer i starten, før løsningen er finjusteret |
| Risikoscore for e-mail og telefon | 10–25 % reduktion af svindel; færre falske alarmer ved kendte kontakter | Begrænset udsagnskraft ved nye adresser |
| Konsortiums-/netværksdata | 30–50 % ved kendte mønstre; stor effekt ved volumen | Forældede data øger antallet af falske positiver; kræver omhu i forhold til GDPR |
| Adfærdsanalyse | 30–60 % ved botangreb; markant færre falske positiver | Kræver en stor integrationsindsats |
| Identitets-/adresseverifikation | 15–35 % ved identitetssvindel; relevant ved højrisikoprodukter | Forældede data kan øge antallet af falske positiver |
Det er hurtigt tydeligt: Ikke alle signaler giver samme udbytte. Nogle kilder giver gode resultater tidligt, men medfører flere falske positiver i opstartsfasen. Andre kræver mere arbejde at integrere, men reducerer derefter botangreb eller identitetssvindel markant.
PSD2-transaktionsrisikoanalyse og SCA-undtagelser
Under PSD2 må betalingstjenesteudbydere kun benytte SCA-undtagelser, hvis deres svindelrate ligger under de fastsatte grænser.[1][34][35] EBA beregner denne rate på grundlag af en rullende periode på 90 dage. Det er svindelraten hos den betalingstjenesteudbyder, der vil benytte undtagelsen, der er afgørende.[1][34][35]
I praksis betyder det, at eksterne risikosignaler kan hjælpe med at markere risikable transaktioner til SCA og lade ukritiske transaktioner gå igennem med mindst mulig friktion.[25][11] Det er her, effekten ligger. Hvis du skelner præcist, mister du færre gode køb og holder samtidig svindelraten under kontrol.
Om denne fremgangsmåde er juridisk holdbar, afhænger derefter af GDPR.
GDPR, dataminimering og lovlig brug af tredjepartsdata
Brug af eksterne data kræver en klar linje: en præcis beskrivelse af formålet med behandlingen, en dokumenteret interesseafvejning, tydelige slettefrister og – ved vidtrækkende automatiserede afgørelser – mulighed for menneskelig vurdering.[28][30]
Vær især forsigtig med konsortiumdata. Hvis sådanne scores fører til automatiske afslag eller lignende væsentlige konsekvenser, gælder beskyttelsesmekanismerne i art. 22: menneskelig gennemgang, en forståelig forklaring og mulighed for at anfægte afgørelsen.[29][31] Hertil kommer formålsbegrænsning, gennemsigtighed og proportionalitet, som skal dokumenteres grundigt.[2]
For Gunfinder er det derfor kun den målbare nettoeffekt pr. transaktion, der tæller. Scoringen bør kun omfatte signaler, der tydeligt skaber værdi og bygger på et solidt juridisk grundlag.
Hvad resultaterne betyder for markedspladser som Gunfinder
For Gunfinder peger studierne især på helt konkrete anvendelsesområder: registrering, login, annonce, checkout og udbetaling.
Risici på markedspladsen og relevante eksterne signaler
Gunfinder er ikke en almindelig webshop. På markedspladsen handles der med regulerede varer til høje priser – våben, ammunition og optik. Hvis der sker svindel her, rammer det ikke kun omsætningen. Det går også ud over brugernes tillid og gør kontrollen mere omfattende.
Studierne viser et klart mønster: Eksterne data har størst effekt dér, hvor risikoen er størst i en transaktion. Det handler altså ikke om at indsamle så mange data som muligt. Det vigtigste er at bruge de signaler, der giver størst ekstra værdi, på hvert trin.
| Transaktionstype | Relevante eksterne data | Forventet udbytte |
|---|---|---|
| Ny sælgerregistrering | Enhedsfingeraftryk & konsortiumdata; identitets-, register- og licenskontrol | Færre falske forhandlere; bedre compliance i våbenhandlen |
| Login & kontoadgang | Enheds- & IP-omdømme; adfærdsanomalier; risiko ved e-mail/telefon | Færre kontoovertagelser; mere målrettet ekstra kontrol |
| Annonce for regulerede produkter | Offentlige registre; sanktionslister; licensdata | Bedre annoncekvalitet; færre ulovlige tilbud |
| Betaling for varer af høj værdi | Enhedsrisiko; netværks-/geolokationssignaler; konsortiumdata om svindelsager | Bedre svindelopdagelse; sikre TRA-beslutninger under PSD2 |
| Auktionsbud og -afslutning | Adfærdsmodeller; registrering af bots og samordning | Mindre shill bidding; større tillid til auktioner |
| Udbetalinger til sælgere | Verificering af bankkonto; konsortiumdata om gennemløbskonti; KYB-tjek | Mindre udbetalingssvindel; ændringer af udbetalingsoplysninger efter et risikabelt login er et stærkt ATO-signal |
De juridiske rammer er klare: GDPR, PSD2-TRA og WaffG sætter grænserne for alle trin. Dokumenteret legitim interesse, dataminimering og et klart formålsbegrænsningsprincip er obligatorisk.
Sådan læser du studier fra 2026 korrekt
Ikke alle stærke nøgletal fra et studie kan overføres direkte til Gunfinder. I sidste ende afhænger det altid af konteksten og målemetoden. Fem punkter hjælper dig med at vurdere dem:
- Stikprøvestørrelse og kontekst: Stammer studiet fra detailhandel med store mængder eller fra transaktioner med lav frekvens og høj værdi? Store datasæt fra banker kan sjældent overføres direkte til Gunfinder.[26][4][38]
- Baseline-model: Hvad blev forbedringen målt i forhold til? Et simpelt regelsæt eller en allerede god ML-model? Forbedringer på 40–60 % ses ofte kun, når udgangspunktet var et ret svagt system.[37][40]
- Typer af svindel: Hvilke former for svindel blev egentlig registreret? EU-rapporter viser, at social engineering-svindel er i vækst. Det er netop den del, som tekniske eksterne data kun i begrænset omfang kan fange.[26][3][41] For Gunfinder er ATO, sælgersvindel, misbrug af annoncer og svindel med udbetalinger mere relevant. Desuden er studier, der dækker flere perioder, som regel mere pålidelige end et enkelt øjebliksbillede.[42][43][44][26][4][3]
- Studiets gennemsigtighed: Opgøres recall, precision og andelen af falske positiver samlet? Hvis leverandørstudier ikke er uafhængigt kontrolleret og ikke oplyser om falske positiver, bør du være på vagt.[37][39][40]
Kun de signaler, der fungerer i din egen proces, mod den type svindel, du står over for, og inden for de relevante juridiske rammer, giver i sidste ende en reel nettoeffekt.
Konklusion: De vigtigste pointer
Eksterne signaler forbedrer målbart svindelopdagelsen. De gør størst forskel på kritiske trin som registrering, login, annonce, checkout og udbetaling. Du bør kun bruge uplift-tal, hvis stikprøve, baseline og svindeltype også passer til Gunfinder. Og hvis du vil overholde GDPR og PSD2 korrekt, skal du dokumentere en legitim interesse, begrænse dataindsamlingen og have et klart formål med behandlingen.[45][46][47]
Ofte stillede spørgsmål
Hvilke eksterne data er mest relevante at starte med?
Start med grunddataene. De danner grundlag for alle compliance-kontroller: beløb, valgt betalingsmetode, identitetsoplysninger om køber og sælger samt dato og klokkeslæt.
Først derefter giver kontekstsignaler som IP-adresser eller enheds-id'er mening. Det samme gælder adfærdssignaler, f.eks. en usædvanlig ordrefrekvens. For regulerede varer er det desuden centralt at kontrollere, om køberen har tilladelse til at erhverve dem.
Hvordan undgår jeg falske alarmer fra eksterne signaler?
Brug klare regler og analyse i kontekst i stedet for at se på enkelte signaler isoleret. En høj ordreværdi er ofte ikke i sig selv tegn på svindel. Først når flere tegn optræder samtidig, bør en manuel kontrol sættes i gang.
Det er lige så vigtigt at forbinde signaler fra alle trin i processen og give klare instruktioner til uploads. Så ender færre ulæselige dokumenter i systemet, beslutningerne bliver mere ensartede, og legitime brugere bliver ikke blokeret unødigt.
Hvornår er brugen af eksterne data i overensstemmelse med GDPR?
Brugen af eksterne data er i overensstemmelse med GDPR, når du overholder principperne om dataminimering og sikkerhed. Gem derfor kun de oplysninger, du reelt har brug for til den pågældende kontrol.
Du bør beskytte disse følsomme data med moderne kryptering og tydelige adgangskontroller. Hos Gunfinder skal processen for identitetskontrol og risikovurdering desuden dokumenteres åbent, så sporbarhed og retssikkerhed sikres.