Overvågning af betalinger ved våbenhandel: Guide
Hvis jeg skal koge betalingsovervågning ved våbenhandel ned til én sætning, er det denne: Jeg lader først en autoriseret betaling gå videre, når beløb, konto, enhed, adresse, tilladelse og mønster passer sammen.
Kort sagt tjekker jeg fire ting:
- Hvad er der købt? For eksempel et håndvåben, en lyddæmper eller jagttøj.
- Hvem køber? Altså kontohistorik, alder, identitet og dokumentation for erhvervelsestilladelse.
- Hvordan ser købet ud? For eksempel en høj kurv, en ny enhed eller afvigende leveringsoplysninger.
- Hvad sker der bagefter? Godkendelse, manuel kontrol, afvisning eller eskalering.
Kernen i artiklen er klar og ligetil:
- Betalingsovervågning ligger mellem autorisering og godkendelse af forsendelsen
- Kun omkring 5–15 % af betalingerne ender i manuel kontrol
- Typiske regler er tærskelværdier, hastighedskontroller og afvigelser fra kontoens normale adfærd
- En sag bliver ofte først kritisk, når flere signaler optræder samtidig
- Så længe
risk_hold = truegælder, er forsendelse og udbetaling spærret - På markedspladsen skal onboarding, checkout, forsendelse og udbetaling bruge de samme risikosignaler
Jeg ser derfor ikke teksten som en juridisk vejledning, men som et klart forløb for betalingskontrol af regulerede varer. Målet er enkelt: Ikke kun at autorisere betalinger, men også at kontrollere og dokumentere dem grundigt før godkendelse og sætte dem på pause efter behov.
Derefter handler artiklen om datakilder, alarmer, manuel kontrol, metoder i realtid og integration i hele markedspladsens proces.
Datakilder og advarselssignaler ved risikovurderinger
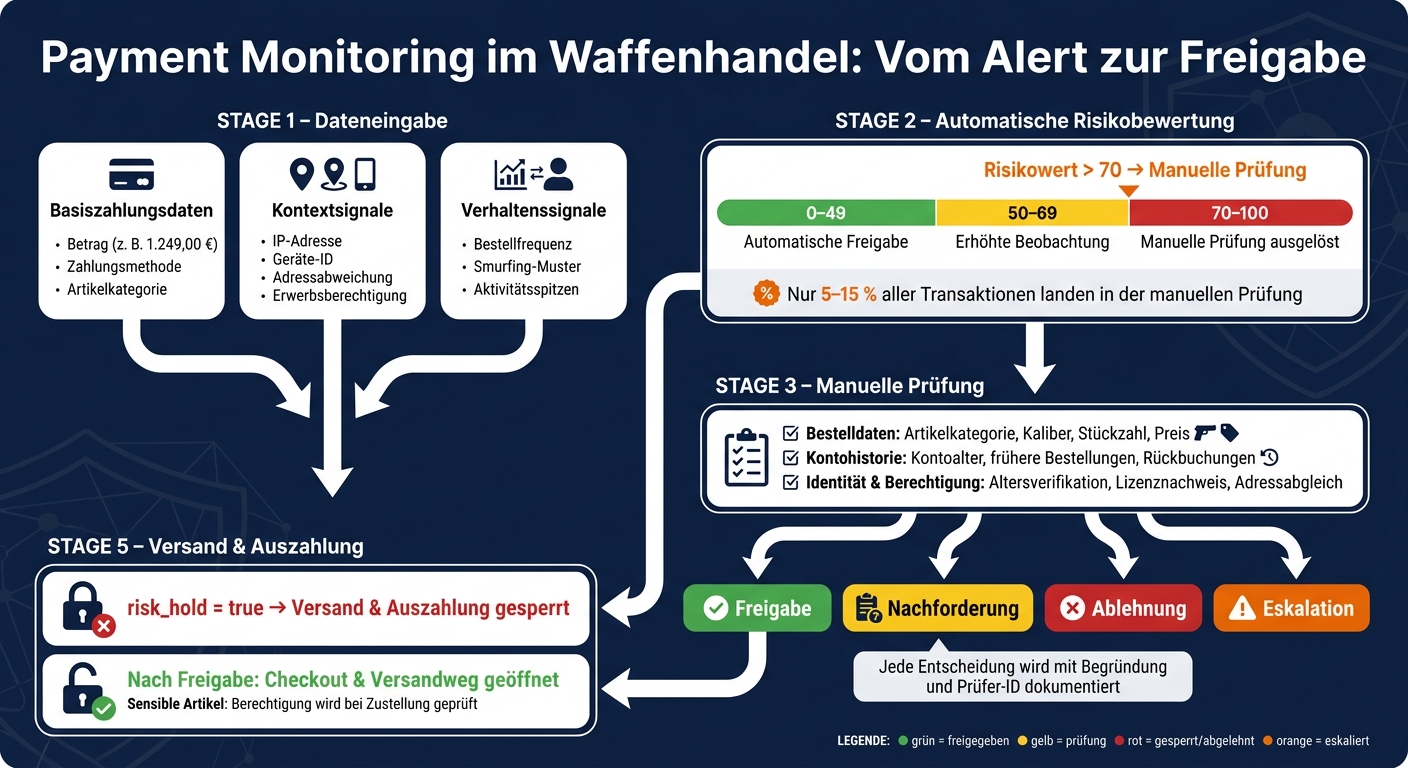
Ét enkelt datapunkt er ikke nok til at vurdere en betaling sikkert. Derfor bruger systemet flere datalag. Først når de kombineres, træffes den endelige risikobeslutning: En betaling godkendes automatisk, sendes til manuel kontrol eller blokeres. Forenklet sagt kontrollerer grunddata værdien og kategorien, kontekstsignaler oprindelsen og adfærdssignaler usædvanlige mønstre.
Grundlæggende betalings- og transaktionsdata
Hver transaktion indeholder først et sæt grunddata. Det omfatter beløbet i euro, for eksempel 1.249,00 €, den anvendte betalingsmetode, køberens og sælgerens ID samt dato og klokkeslæt i tysk format, for eksempel 12.08.2026, 14:37 Uhr. Dertil kommer varekategorien.
Netop dette punkt gør ofte forskellen. En transaktion for et håndvåben eller en lyddæmper har fra starten en anden risikovægt end et køb inden for jagttøj. Det siger sig selv: Ikke alle varegrupper kræver samme kontrolniveau.
Kontohistorikken spiller også en stor rolle. En konto, der har været uproblematisk i længere tid, virker som regel mindre risikabel end en ny konto, der straks foretager et køb til et højt beløb. Dertil kommer dokumentation for erhvervelsestilladelse. Især ved regulerede varer er det et centralt kontrolpunkt og ikke en detalje i periferien.
Adfærdsmæssige og tekniske advarselssignaler
Ud over grunddata tæller også kontekst og adfærd. Kontekstsignaler viser, hvorfra og med hvilken enhed et køb foretages. Hvis IP-adressen afviger fra den registrerede region, eller der pludselig bruges en ny enhed til et køb i en reguleret kategori, stiger risikoen. Sådanne afvigelser er ikke altid tegn på misbrug, men de er et tydeligt advarselstegn.
Adfærdssignaler er ofte sværere at få øje på, men til gengæld særligt afslørende. Typiske mønstre er gentagne betalinger lige under interne grænseværdier – et klassisk tegn på smurfing – eller en pludselig stigning i bestillingsfrekvensen på en konto, der hidtil har været inaktiv. Et pludseligt skift til en reguleret kategori vækker også opsigt. Netop sådanne mønstre bør automatisk sendes videre til manuel kontrol [2].
| Signalkategori | Eksempler | Formål | Større vægt ved |
|---|---|---|---|
| Grundlæggende betalingsdata | Beløb, betalingsmetode, kategori | Grundlæggende compliance-kontrol og mål for finansiel risiko | Dyre varer eller sælgere med historik for tilbageførsler |
| Kontekstsignaler | IP-adresse, enheds-ID, adresseafvigelse, erhvervelsesberettigelse | Forebyggelse af svindel og kontrol af erhvervelsesberettigelse | Afvigelser mellem IP-adresse, fakturerings- og leveringsadresse eller en ny enhed ved en reguleret vare |
| Adfærdssignaler | Bestillingsfrekvens, smurfing, aktivitetsspidser, kategoriskift | Opdagelse af hvidvask, stråmandskøb eller ulovlig hamstring | En hidtil inaktiv konto med pludselig høj købsaktivitet i en reguleret kategori |
sbb-itb-1cfd233
Trin for trin: Fra alarm til manuel kontrol og godkendelse
Payment Monitoring im Waffenhandel: Vom Alert zur Freigabe
På baggrund af de betalings-, kontekst- og adfærdssignaler, der blev nævnt i det foregående afsnit, vurderer systemet hver transaktion i realtid. I praksis ender kun omkring 5–15 % af alle transaktioner med manuel kontrol [3].
Sådan udløser regler og scoring alarmer
Flere regler og en risikoscore samler signalerne til en beslutning. Tærskelregler træder for eksempel i kraft, når en enkelt ordre på bestemte kategorier af lange skydevåben overstiger 3.000,00 €. Hastighedsregler aktiveres, når der kommer mere end tre køb til høje priser inden for 60 minutter. Dertil kommer afvigelser fra sammenligningsgrupper: Hvis en ny konto køber flere lange skydevåben til høje priser inden for 24 timer, passer det tydeligvis ikke med det sædvanlige mønster for lignende nye kunder og bliver markeret [4].
Modellen bliver som regel først sigende, når flere signaler optræder sammen. En høj ordreværdi behøver ikke i sig selv at betyde noget. Men hvis der også er tale om en ny konto, afvigende IP-oplysninger og andre faktureringsoplysninger, ser billedet anderledes ud. Hvis risikoscoren ligger over en fastsat tærskel, for eksempel 70 ud af 100, sendes sagen til manuel gennemgang [6][7].
Hvad sker der ved den manuelle gennemgang?
Kontrolløren ser ordre-, konto- og identitetsoplysninger samt mistænkelig kommunikation i én samlet visning. Der kontrolleres tre områder:
- Ordreoplysninger: Varekategori, kaliber, antal og pris sammenholdt med den sædvanlige markedspris. Derudover vurderes det, om denne kombination virker plausibel for en privat jæger eller sportsskytte.
- Kontohistorik: Kontoens alder, tidligere ordrer, tilbageførsler, annulleringer og compliance-noter.
- Identitet og tilladelse: Identitetskontrol, aldersverifikation, sammenligning af navn og adresse med betalingsmidlet samt relevante licensbeviser for regulerede varer.
Til sidst træffes altid én af fire beslutninger: Godkendelse, Anmodning om yderligere oplysninger, Afvisning eller Eskalering. Hver beslutning dokumenteres med en begrundelse, de kontrollerede signaler og kontrollørens ID og udløser de relevante beskeder [8][10].
Efter gennemgangen går sagen videre til godkendelse, opfølgning eller spærring.
Sådan hænger godkendelsen sammen med forsendelse og checkout
Godkendelse betyder ikke automatisk forsendelse. Så længe risk_hold = true er angivet, er forsendelse og udbetaling blokeret [5][9]. I checkout bruges der desuden stærk kundeautentificering, før betalingen betragtes som godkendt. Først efter godkendelsen åbnes checkout og forsendelse igen. For følsomme varer er forsendelsen desuden knyttet til en godkendt forsendelsesmetode, der kontrollerer tilladelsen ved leveringen [1].
Købere kan tydeligt se status i checkout. Sælgere modtager først forsendelsesbekræftelsen efter godkendelsen.
Automatiske godkendelser behandler standardsager hurtigt. Den manuelle kontrol tager sig af grænsetilfældene. I næste afsnit kan du se, hvordan sådanne beslutninger registreres i realtid.
Metoder til overvågning i realtid på våbenmarkedspladser
Når en alert udløses, skal markedspladsen bruge den rette realtidsmetode i baggrunden. For risici i realtid er én kontrol nemlig næsten aldrig nok. I praksis kombineres som regel tre metoder: regelbaseret overvågning, anomalibaseret registrering og netværks- eller grafanalyse. Det er netop sådan, kontrolsporet opstår, som gør et enkelt signal til en sag, der kan undersøges.
Regelbaseret overvågning med klare, kontrollerbare tjek
Regelbaserede systemer følger et enkelt mønster: Hvis en transaktion opfylder en fastsat betingelse, markeres eller stoppes den automatisk. Det er ligetil, nemt at efterprøve og let at dokumentere ved revision.
Ved våbenhandel kommer der endnu et punkt til: kontrol af P-ID og E-ID. Hvis der mangler et gyldigt P-ID eller E-ID ved regulerede køb, stopper systemet automatisk transaktionen. [11]
Anomaliregistrering af mønstre, som reglerne overser
Regler er effektive, men de har en ulempe: De griber kun ind, når en fastsat værdi eller en tydelig udløser rammes. Nogle gange ser en transaktion umiddelbart normal ud, men virker mærkelig i det samlede billede.
Det er netop her, anomaliregistrering kommer ind i billedet. Systemet sammenligner hver transaktion med køberens og sælgerens sædvanlige adfærd. Et eksempel gør det konkret: En jæger, der har været kunde i mange år, køber normalt kun en eller to varer pr. kvartal. Så foretager han pludselig ti køb af dyre våben fra en ny enhed inden for 48 timer. Selv uden et tydeligt regelbrud skiller dette mønster sig ud. Derfor markerer systemet sagen som en afvigelse og hæver risikoværdien, f.eks. til 85 ud af 100. Herefter sendes transaktionen til manuel kontrol.
Netværks- og grafanalyse af sammenkædede risikomønstre
Regler og anomaliregistrering fokuserer især på enkelte transaktioner eller brugere. Grafanalysen går et skridt videre og ser på hele netværket bag dem. Konti, enheder, betalingsmidler og leveringsadresser analyseres som sammenkædede datasæt.
Dermed kan især tre risikomønstre identificeres:
- en enhed, der bruges på tværs af flere konti
- samme leveringsadresse hos forskellige købere
- samme betalingsmiddel på tværs af flere køberprofiler
Hvis et datasæt identificeres som højrisiko, påvirker det direkte senere godkendelser. Fremtidige ordrer, der er knyttet til disse datasæt, får automatisk en højere risikoscore. Disse signaler indgår senere i onboarding, checkout og udbetaling.
Følgende tabel sammenligner de tre metoder direkte:
| Metode | Styrker | Begrænsninger | Anvendelse på en tysk våbenmarkedsplads |
|---|---|---|---|
| Regelbaseret overvågning | Gennemsigtig, kan auditeres, hurtig at implementere | Stiv; nye svindelmønstre kan bevidst omgå tærskler | Grundlæggende compliance: kategoriregler, kontrol af P-ID og E-ID |
| Anomalibaseret registrering | Registrerer usædvanlig adfærd uden regelbrud; tilpasser sig brugernes adfærd | Mindre gennemsigtig; kræver datagrundlag og kalibrering; kan fejlagtigt markere legitime storindkøbere | Adfærdsrisiko: købsmønstre, skift af enhed, pludselige stigninger i volumen |
| Netværks-/grafanalyse | Afslører koordineret misbrug, f.eks. delte enheder, adresser eller betalingsmidler | Mere krævende; kræver god sammenkædning af identiteter, enheder og adresser; egner sig bedre til undersøgelser end til hårde spærringer i realtid | Klyngerisiko: stråmandskøb, svindel med flere konti, forbundne svindelnetværk |
Integrér betalingsovervågning i en sikker markedspladsproces
Forbind onboarding, checkout og udbetaling
Regler, scores og mønstre gør først en forskel, når de fører til klare godkendelser på de vigtige trin i processen. Betalingsovervågning fungerer kun ordentligt, når risikosignaler fra onboarding, checkout, forsendelse og udbetaling samles og understøtter den samme beslutning. Netop disse signaler skal være synlige ved alle godkendelsespunkter.
En advarsel fra overvågningen må altså ikke stå alene. Den skal også indgå ved det næste køb. Hvis et dokument f.eks. ikke kan knyttes korrekt til en person, stiger risikoscoren automatisk ved næste køb. Hvis et jagttegn udløber, forbliver sælgerens udbetaling spærret, indtil sagen er afklaret. Og også en Trusted Seller-status kan indgå som et yderligere risikosignal i godkendelsen.
Følgende oversigt viser kun de punkter, der er vigtige i betalings- og godkendelsesprocessen:
| Markedspladskomponent | Overvågningsdata og anvendte regler |
|---|---|
| Onboarding | Kontrolstatus, identitets- og tilladelseskontrol, kontrol af forbindelser |
| Checkout | Kontrol af tilladelser, udløbsdatoer, kontrol i realtid |
| Godkendelse af forsendelse | Kontrol af tilladelse og vare, godkendelse først efter bekræftet betaling |
| Udbetaling til sælger | Endelig risikoscore, forsendelsesbekræftelse via godkendte fragtfirmaer, spærring ved en uafsluttet kontrol |
Det dækker kun minimumskravene. Den egentlige sikkerhed opstår først, når reglerne håndhæves konsekvent i hverdagen.
Konklusion: Minimumskravene til sikrere betalingsovervågning
Minimumskravene er klare: Sammenhold signaler, kontrollér licensoplysninger, sæt udbetalinger på pause, og dokumentér beslutninger.
Ofte stillede spørgsmål
Hvornår bliver en betaling kontrolleret manuelt?
En manuel kontrol kommer på tale, når der skal kigges ekstra grundigt efter. Det sker ofte via et videoopkald, for eksempel for at kontrollere dokumenter eller identitet direkte.
Kontoen kontrolleres også manuelt, hvis vigtige kontooplysninger ændres, eller der skal foretages en ny kontrol. Identitetskontrollen foretages som regel kun én gang. Det forholder sig anderledes med våbenretlige dokumenter: De kontrolleres igen efter faste myndighedsbestemte intervaller.
Hvorfor er en betalingsgodkendelse ikke nok?
En betalingsgodkendelse bekræfter kun, at pengene overføres. Ikke andet.
Den siger intet om identitet, alder eller nødvendige våbenretlige dokumenter som WBK eller jagttegn.
Derfor skal du kontrollere disse dokumenter særskilt og dokumentere det grundigt, når du handler med våben. Hvis du undlader det, kan det blive dyrt. Du risikerer bøder eller endda at få din egen våbenretlige tilladelse tilbagekaldt.
Hvilke signaler øger risikoen mest?
Det bliver særligt kritisk, når identitet og berettigelse ikke stemmer overens. Det er for eksempel tilfældet, hvis navn, fødselsdato eller andre oplysninger er forskellige i ID, WBK, jagttegn og konto.
Risikoen stiger også markant, hvis dokumenterne er ufuldstændige eller svære at læse. Det samme gælder ID-dokumenter, der er blevet brugt på flere konti. Udenlandske dokumenter kan også hurtigt give anledning til bekymring, hvis de ikke stemmer overens med opholdstilladelsen og den våbenretlige tilladelse.