Krypteringsteknologier i overblik: Sikkerhed og ydeevne

Kryptering er kernen i moderne datasikkerhed. Uanset om det gælder e-handelsplatforme som Gunfinder eller virksomhedsinfrastrukturer – er valget af den rette teknologi afgørende. Men hastigheden spiller også en rolle ud over beskyttelsen. Denne artikel gennemgår fire nøgleteknologier og deres egenskaber:
- AES-256: Højeste sikkerhed, lynhurtig takket være hardwareunderstøttelse, ideel til store datamængder.
- RSA: Forældet, høj beregningsbelastning, men stadig kompatibel med ældre systemer.
- ECC: Effektiv, korte nøgler, perfekt til mobile applikationer og IoT.
- Post-quantum-kryptografi (PQC): Fremtidssikret, men med udfordringer for ydeevnen.
Konklusion: AES-256 og ECC dominerer i aktuelle applikationer. På længere sigt kommer vi dog ikke uden om PQC, hvis data skal beskyttes mod fremtidige kvanteangreb.
1. AES-256
Sikkerhedsniveau
AES-256 betragtes som en af de sikreste symmetriske krypteringsstandarder. Med en 256-bit nøgle og 14 optimerede transformationsrunder giver den en beskyttelse, der i praksis anses for at være umulig at bryde [8][9]. Antallet af mulige nøglekombinationer er 2^256, hvilket reelt gør brute force-angreb umulige [10].
"AES-256 is the strongest variant... it is used in areas where maximum security is required, such as sensitive data or government applications." – Michael Pedley, Cybersecurity Writer [8]
Den amerikanske regering har vurderet, at AES-256 er egnet til kryptering af oplysninger på det højeste hemmelighedsniveau ("Top Secret") [9]. Angreb som Biclique-angrebet har ganske vist påvist teoretiske svagheder, men er irrelevante i praksis. Reelle trusler omfatter sidekanalangreb, såsom analyse af strømforbruget. De kan effektivt afværges med constant-time-implementeringer [8][11].
Ydelsesmæssige konsekvenser
Takket være moderne processorer med AES-NI (Advanced Encryption Standard New Instructions) forbedres AES-256's ydeevne betydeligt. Denne hardwareacceleration integrerer kryptografiske operationer direkte i CPU'en, så AES-256 kan udføres med minimal ekstra beregningsbelastning [12][13].
| Parameter | Software (uden AES‑NI) | Hardware (AES‑NI aktiv) |
|---|---|---|
| Gennemløb | 150–400 Mbit/s | 1.500–8.000+ Mbit/s |
| CPU-belastning ved 1 Gbit/s | 40–80 % | 2–10 % |
| Behandlingsforsinkelse | 10–50 µs pr. pakke | > 50 % reduktion |
Ved en datahastighed på omkring 10 Gbit/s bliver netværkets I/O-ydeevne flaskehalsen, ikke selve krypteringen. Hardwareaccelerationen optimerer ydeevnen, men sikker håndtering af nøglerne er stadig en central faktor.
Nøglehåndtering
AES-256 er en symmetrisk algoritme, der bruger den samme nøgle til kryptering og dekryptering. For at sikre sikkerheden kombinerer mange systemer asymmetriske metoder som RSA eller ECC til nøgleudveksling med AES-256 til datakryptering [10][3].
"Kryptering er kun så sikker som nøglehåndteringen. Den bedste algoritme med den længste nøgle er ubrugelig, hvis nøglen sidder fast på skærmen med en post-it." – ISMS Lite Team [14]
Til sikker nøglehåndtering anbefales det at bruge hardwaresikkerhedsmoduler (HSM) eller cloudbaserede tjenester som AWS KMS eller Azure Key Vault. Automatiseret nøglerotation, for eksempel hver 90. dag, øger sikkerheden yderligere [14][15].
Anvendelsesområder
AES-256 har etableret sig som standard til sikkerhedskritiske anvendelser. Det bruges blandt andet i VPN'er, til kryptering af harddiske og i krypterede beskedtjenester. Algoritmen er særligt vigtig for platforme som Gunfinder, hvor beskyttelse af transaktionsdata og brugerprofiler har højeste prioritet. AES-GCM-tilstanden foretrækkes, da den muliggør parallel behandling og samtidig tilbyder integreret autentificering, som forhindrer manipulation af dataene [8].
2. RSA
Sikkerhedsniveau
RSA bygger på et klart matematisk princip: Det er yderst komplekst at faktorisere produktet af to store primtal. Det er netop denne vanskelighed, der sikrer metoden – forudsat at nøglelængden er tilstrækkelig.
Fra den 1. januar 2026 foreskriver BSI og Bundesnetzagentur (BNetzA) i Tyskland en minimumsnøglelængde på 3.072 bit [18]. Nøgler på 1.024 bit har længe været anset for usikre, og også 2.048-bit-nøgler bliver gradvist udskiftet. Hvis du vil være på den sikre side på lang sigt, bør du allerede nu vælge 4.096 bit, især hvis følsomme data skal beskyttes i mange år.
"The use of the RSA algorithm with key lengths between 1900 and 3000 bits is inadmissible starting July 1, 2026." – gematik [17]
I juli 2026 migrerede gematik GmbH den tyske telematikinfrastruktur (TI) fra RSA til ECC. RSA-only-konnektorer og sikkerhedsmodulkort (SMC-B/HBA) skulle enten udskiftes eller opdateres, da RSA-nøgler på mellem 1.900 og 3.000 bit ikke længere var godkendt til kvalificerede elektroniske signaturer (QES) [17].
Ydelsesmæssige konsekvenser
Sammenlignet med symmetriske metoder som AES-256 kræver RSA betydeligt mere regnekraft. Derfor bruges det sjældent i praksis til kryptering af store datamængder. I stedet bruges RSA til sikker nøgleudveksling under oprettelsen af forbindelsen (handshake), mens AES står for selve datakrypteringen. Denne hybridmodel er blandt andet standard ved HTTPS-overførsler [18].
Længere RSA-nøgler øger CPU-belastningen. En nøgle på 4.096 bit giver større sikkerhed end en nøgle på 3.072 bit, men kræver også mærkbart mere regnekraft. CRT-RSA (Chinese Remainder Theorem) er en måde at optimere på, da metoden opdeler private nøgleoperationer i mindre og mere effektive delberegninger [21]. Sådanne udfordringer med ydeevnen viser, hvor vigtig en gennemtænkt nøglehåndtering er.
Nøglehåndtering
Store RSA-implementeringer kan hurtigt føre til „Key Sprawl“ – altså forældreløse eller forældede nøgler (f.eks. under 2.048 bit), der bliver liggende i systemer og udgør potentielle sårbarheder [16]. For at undgå dette anbefales det at bruge automatiserede værktøjer til livscyklusstyring, der styrer opgaver som nøglegenerering, rotation og tilbagekaldelse centralt.
Private nøgler bør altid opbevares i HSM'er (hardware-sikkerhedsmoduler) eller cloud-KMS – aldrig i konfigurationsfiler. Når en nøgle udskiftes, anbefales det at bruge en overlappende gyldighedsperiode. Så kan verifikatorer acceptere både den gamle og den nye offentlige nøgle, så nedbrud undgås [22].
Anvendelsesområder
RSA er stadig uundværlig på grund af sin kompatibilitet med ældre systemer – især når ældre hardware eller software endnu ikke understøtter ECC. På platforme som Gunfinder, hvor sikre transaktioner og beskyttelse af brugerdata er afgørende, spiller RSA fortsat en central rolle i en hybridmodel.
BSI anbefaler dog kun at bruge klassisk RSA frem til udgangen af 2031 – og ved særligt høje sikkerhedskrav kun frem til udgangen af 2030. Ifølge BSI skal overgangen til kvantesikre eller hybride signaturmetoder være fuldført inden 2035 [19][20]. Hvis du planlægger langsigtet, bør du derfor kun betragte RSA som en overgangsteknologi og allerede nu sætte migreringen til ECC eller post-kvante-hybridmetoder i gang.
3. ECC
Sikkerhedsniveau
ECC giver en sikkerhed, der kan sammenlignes med RSA, men kræver betydeligt kortere nøgler. En ECC-nøgle på 256 bit svarer således til sikkerhedsstyrken for en RSA-nøgle på 3.072 bit. For at opnå et sikkerhedsniveau svarende til AES-256 skulle RSA bruge en nøgle på hele 15.360 bit, mens ECC kun kræver omkring 512 til 521 bit [23].
„ECC giver samme krypteringsstyrke med kortere nøglelængder og dermed større sikkerhed, selv når der er mindre regnekraft til rådighed." – Lea Toms, GlobalSign [23]
ECC er dog – ligesom RSA – sårbar over for fremtidige kvanteangreb med Shors algoritme. BSI anbefaler derfor kun at bruge klassisk ECC til nøgleudveksling frem til 2031 og at skifte til hybride postkvante-modeller inden 2032 [19].
Ydelsesmæssige konsekvenser
ECC er betydeligt mere effektivt end RSA til oprettelse af signaturer. Et eksempel: På en Nitrokey HSM 2 kan ECDSA-256 oprette op til 360 signaturer i minuttet, mens RSA-2048 kun når 100 signaturer [26]. Nøglegenerering er også cirka fem gange hurtigere med ECC. Det er en klar fordel for platforme som Gunfinder, der skal sikre mange transaktioner på samme tid.
Derudover reducerer mindre ECC-certifikater båndbreddeforbruget og latenstiden under TLS-handshaket. Det er en mærkbar fordel, især for mobilbrugere og applikationer med intensiv API-brug [25]. RSA har dog stadig en lille ydelsesmæssig fordel ved verificering af signaturer [25]. Ud over ydeevnen er sikker nøglehåndtering også et centralt punkt.
Nøglehåndtering
Private nøgler bør altid opbevares i HSM'er og aldrig i konfigurationsfiler. ECDSA's afhængighed af nonce indebærer dog særlige risici. Her er Ed25519 et attraktivt alternativ med kompakte nøgler og effektiv funktion [16].
„Ed25519 er hurtig, kompakt og sikker som standard. Den udmærker sig ved korte nøgler, effektive operationer og et design, der undgår mange faldgruber fra ældre systemer." – Encryption Consulting [16]
Til nøglehåndtering bør der bruges standardiserede og gennemtestede kurver som Curve25519 eller NIST P-256 [27]. Disse tiltag er afgørende for at bruge ECC sikkert og effektivt på forskellige anvendelsesområder.
Anvendelsesområder
Takket være sin effektivitet og sine sikkerhedsfordele er ECC ideel til moderne anvendelser – især inden for områder som IoT, mobilapplikationer og webtjenester med høj trafik, hvor regnekraft og batterilevetid er begrænset. Et eksempel er den tyske telematikinfrastruktur (TI), som blev omlagt fra RSA til ECC inden juli 2026. Det krævede udskiftning af omkring 4.400 „RSA-only"-konnektorer og tilpasning af millioner af sundhedskort [17][24].
Til systemer med ældre klienter anbefales en dual-stack-tilgang: Moderne forbindelser bruger ECC-certifikater, mens RSA fungerer som fallback for forældede systemer [25]. Til SSH og digitale signaturer bør Ed25519 foretrækkes, hvor det er muligt, mens RSA kun bør bruges, hvor ECC ikke understøttes [16].
4. Postkvantekryptografi
Sikkerhedsniveau
RSA og ECC dominerer i øjeblikket kryptografien, men behovet for kvantesikre alternativer vokser, især for data, der skal beskyttes på lang sigt. Årsagen er, at kvantecomputere med Shors algoritme hurtigt kan løse de underliggende matematiske problemer i RSA og ECC. I modsætning hertil bygger postkvantekryptografiske metoder (PQC) på matematiske problemer som gittermatematik (ML-KEM, ML-DSA), hashfunktioner (SLH-DSA) eller kodeteori (Classic McEliece), som er svære at gennemskue for både klassiske computere og kvantecomputere [28][7].
Strategien „Harvest Now, Decrypt Later" udgør en særlig risiko: Angribere kan indsamle krypterede data i dag for senere at dekryptere dem med kraftige kvantecomputere. Derfor bliver PQC en presserende nødvendighed for data, der skal holdes hemmelige i lang tid [28][4][7].
„Vi opfordrer organisationer til straks at begynde overgangen til disse standarder for at sikre, at deres data forbliver sikre i kvanteæraen." – Dustin Moody, leder af PQC-standardiseringsprojektet, NIST [28]
Ydelsespåvirkning
PQC-algoritmer beskytter mod kvanteangreb, men har også en negativ indvirkning på ydeevnen. TLS-handshaket kan blive op til 30 % langsommere, fordi nøglerne og signaturerne er betydeligt større [2]. De større datamængder kan føre til pakkefragmentering i netværk med små MTU-værdier, hvilket især er problematisk for realtidsapplikationer [29].
Gitterbaserede metoder som ML-KEM og ML-DSA viser sig at være særligt effektive i systemer med høj frekvens. Benchmarks viser, at algoritmer som Dilithium 2 og Falcon 512 endda kan give hurtigere TLS-handshakes end RSA-4096 [30]. Hashbaserede metoder som SLH-DSA egner sig derimod særdeles godt til firmware-signaturer eller langtidsarkivering.
Nøglehåndtering
Indførelsen af PQC medfører yderligere udfordringer inden for nøglehåndtering. I modsætning til RSA er PQC-algoritmer ofte specialiserede: ML-KEM bruges til nøgleudveksling, mens ML-DSA eller SLH-DSA bruges til signaturer. Det betyder, at platforme skal håndtere flere nøglepar parallelt [32].
En anden udfordring er, at mange hardwaresikkerhedsmoduler (HSM'er) og VPN-koncentratorer endnu ikke understøtter PQC. For mange organisationer bliver de nødvendige hardwareopgraderinger først tilgængelige mellem 2027 og 2028 [1].
En praktisk overgangsløsning er en hybrid tilgang, hvor klassiske metoder som X25519 kombineres med ML-KEM. Dermed forbliver forbindelsen sikker, selv hvis en algoritme skulle vise sig at være mindre robust [6][7]. Automatiseret certifikathåndtering (CLM) bliver stadig mere uundværlig [32].
Anvendelsesområder
I august 2024 vedtog NIST de første tre PQC-standarder: ML-KEM (FIPS 203), ML-DSA (FIPS 204) og SLH-DSA (FIPS 205) [7]. Implementeringen skrider hurtigt frem: Bundeswehr har udstyret sit 13.000 kilometer lange fibernet med kvantesikre algoritmer inden marts 2026 [7]. Fra 2024/2025 har Apple integreret PQ3-protokollen i iMessage og sine operativsystemer [2][7]. Også Cloudflare har siden 2024 tilbudt hybride postkvante-nøgleudvekslinger til TLS 1.3 på hele sit edge-netværk [2].
Anbefalingen til platforme som Gunfinder er: Start med en krypto-inventering for at identificere alle systemer, der bruger RSA eller ECC. Derefter kan du begynde med hybride TLS-konfigurationer, så overgangen sker gradvist og uden sikkerhedshuller [31][1].
sbb-itb-1cfd233
TLS 1.3 vs AES-256: Hvad er forskellen? (Og hvorfor du har brug for begge)
Fordele og ulemper sammenlignet
Sammenligning af krypteringsteknologier: AES-256, RSA, ECC & PQC
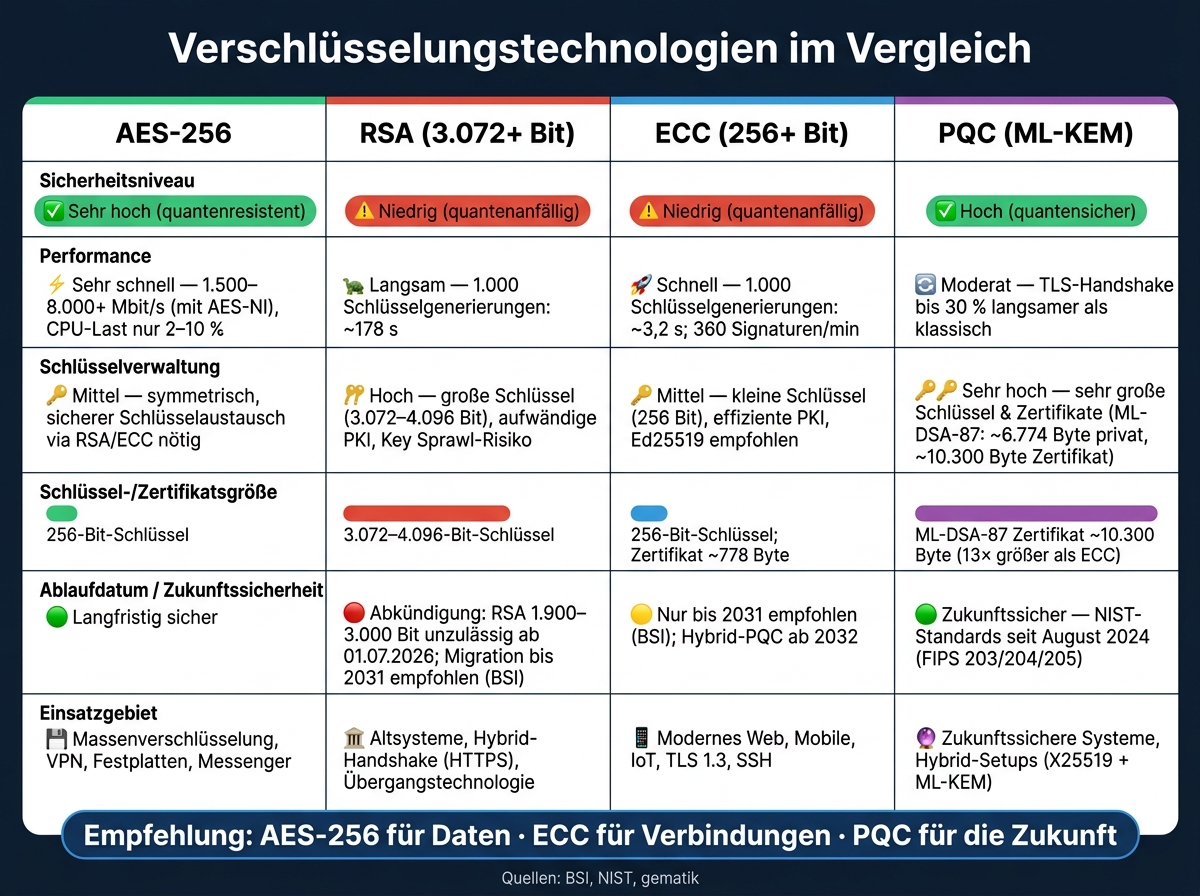
Alle krypteringsteknologier har både fordele og svagheder. Tabellen nedenfor giver et kort overblik over fire centrale kriterier, så du hurtigt kan se, hvilken metode der egner sig til hvilket formål.
| Teknologi | Sikkerhedsniveau | Ydeevne | Nøglehåndtering | Anvendelsesområde |
|---|---|---|---|---|
| AES-256 | Meget høj (kvantesikker) [5] | Meget hurtig, lavt overhead | Middel (sikker nøgleudveksling nødvendig) | Kryptering af store datamængder (lagring & overførsel) |
| RSA (3.072+ Bit) | Lav (sårbar over for kvantecomputere) [19] | Langsom – 1.000 nøglegenereringer: ~178 s [5] | Høj (store nøgler, krævende PKI) | Ældre systemer; udfases inden 2031 |
| ECC (256+ Bit) | Lav (sårbar over for kvantecomputere) [19] | Hurtig – ~3,2 s for 1.000 nøglegenereringer [5] | Middel (mindre nøgler, effektiv PKI) | Moderne web, mobil, TLS 1.3 |
| PQC (ML-KEM) | Høj (kvantesikker) [7] | Moderat – sammenlignelig med ECC, men større datapakker | Meget høj (meget store nøgler & certifikater) | Fremtidssikrede systemer, hybridopsætninger |
En forskel, der ikke fremgår direkte af tabellen, er størrelsen på nøgler og certifikater. For eksempel fylder en privat ECC-P256-nøgle cirka 241 byte, mens en ML-DSA-87-nøgle fylder omkring 6.774 byte [5]. Det samme gælder X.509-certifikater: Et ECC-certifikat fylder kun 778 byte, mens et ML-DSA-87-certifikat fylder omkring 10.300 byte [5]. Denne 13-dobbelte forskel påvirker direkte båndbredde, lagerplads og netværkstrafik, hvilket især spiller en rolle i dataintensive applikationer.
For platforme som Gunfinder, der bruges af mange brugere samtidig til at søge, købe og sammenligne tilbud, er sådanne forskelle afgørende. ECC er stadig det mest effektive valg til TLS-forbindelser. På længere sigt bliver PQC dog uundværligt, især når det gælder om at beskytte følsomme data i mange år.
„Key Management is the actual core problem: Who creates keys, where are they stored, how are they rotated, and what happens in case of loss? Without clean Key Management, encryption is worthless." – ISMS Lite Team [14]
AES-256, en symmetrisk krypteringsmetode, anses for at være kvantesikker og er fortsat den foretrukne standard til kryptering af store datamængder – forudsat at nøgleudvekslingen sker sikkert via en asymmetrisk metode.
Konklusion
Hver teknologi har sine egne styrker – det rette valg afhænger altid af det konkrete anvendelsesområde.
AES-256 er fortsat standarden for masse-kryptering: hurtig, effektiv og sikker mod kvanteangreb – forudsat at nøgleudvekslingen sker via en egnet asymmetrisk metode. RSA har derimod udtjent sin rolle: Fra 1. juli 2026 er RSA-nøgler med en længde på mellem 1.900 og 3.000 bit ikke længere tilladt [17]. Hvis du stadig bruger RSA, er det på høje tid at begynde migreringen.
ECC er den mest effektive løsning til moderne anvendelser: Mobilapps, IoT-enheder og TLS-forbindelser drager fordel af de små nøgler og den høje hastighed. Men selvom ECC fungerer godt i aktuelle systemer, viser det sig, at Post-Quantum Cryptography (PQC) bliver uundværlig for langsigtet beskyttelse. BSI anbefaler, at kritiske systemer migreres senest i 2030 [33][34]. For data, der skal beskyttes i ti år eller mere, bør en hybridløsning med ECC og ML-KEM allerede være standard i dag. Angribere indsamler allerede krypterede data for senere at dekryptere dem med kvantecomputere.
„Migrate now to be secure later." – Fraunhofer AISEC [7]
Denne oversigt viser, hvor vigtig en omfattende tilgang til kryptografi er. Der findes ingen løsning, der dækker alt. Hvis du bruger AES-256 til data, ECC til forbindelser og PQC til fremtiden, er du godt forberedt. Gennemgå dine systemer grundigt – hvis du ved, hvor de forskellige algoritmer bruges, kan du hurtigt og målrettet skifte til fremtidssikker kryptering.
Ofte stillede spørgsmål
Hvornår er AES-256 ikke nok i sig selv?
AES-256 anses ganske vist for at være meget sikkert, men hvis data skal forblive fortrolige i mange år, har traditionelle krypteringsmetoder deres begrænsninger. Årsagen er kvanteangreb, som for eksempel Grovers algoritme, der kan reducere AES-256's effektive sikkerhed betydeligt.
Det tyske forbundskontor for informationssikkerhed (BSI) advarer derfor om, at der senest fra 2030/2031 bliver behov for nye løsninger. Det anbefaler såkaldte krypto-agile hybridløsninger. De kombinerer klassiske krypteringsmetoder med post-kvantekryptografi for at imødegå truslen fra kvantecomputere. Ren asymmetrisk kryptering eller mangel på en klar migrationsstrategi kan vise sig at være risikabelt i fremtiden.
Hvordan kan du se, om din TLS stadig bruger RSA?
Du kan finde ud af, om din TLS stadig bruger RSA, ved at tjekke den Cipher Suite, der forhandles mellem din browser og serveren, når forbindelsen oprettes. Cipher Suites som TLS_RSA_WITH_AES_128_GCM_SHA256 betragtes som forældede, da de ikke tilbyder Perfect Forward Secrecy (PFS).
Du kan bruge særlige værktøjer eller analysewebsteder til at finde ud af, hvilke Cipher Suites din server aktivt bruger. De giver dig et detaljeret overblik og hjælper med at identificere mulige sikkerhedshuller.
Hvornår kan det virkelig betale sig at bruge PQC (hybrid)?
Det giver allerede i dag mening at bruge post-kvantekryptografi (PQC) i en hybrid tilgang – især når det gælder data, der skal forblive fortrolige på lang sigt. Særligt udsatte er oplysninger, der er omfattet af konceptet Harvest Now, Decrypt Later, hvor angribere indsamler data for senere at dekryptere dem med kraftfulde kvantecomputere.
En hybrid tilgang kombinerer klassisk kryptering med PQC for at skabe et ekstra sikkerhedsniveau. Med tanke på kravene fra Bundesamt für Sicherheit in der Informationstechnik (BSI), som kræver, at følsomme systemer migreres inden udgangen af 2030, er det afgørende, at virksomheder går i gang i god tid. Det omfatter udarbejdelse af fortegnelser, planlægning af overgangsstrategier og gennemførelse af pilotprojekter, så man er forberedt.