Overblik: Krypteringsstandarder inden for e-handel

Sikker kryptering er nøglen til tillid og databeskyttelse inden for e-handel. Her er de vigtigste pointer:
- TLS/SSL beskytter data under overførslen, hvilket ses på „https://“ og hængelåsikonet. Aktuel standard: TLS 1.3.
- AES-256 sikrer lagrede data effektivt og anbefales til kreditkortoplysninger.
- RSA egner sig til nøgleudveksling, men er ikke beskyttet mod kvanteangreb.
- Post-kvantekryptering (PQC) forbereder på kvantecomputere og kombinerer klassiske og nye metoder for langsigtet sikkerhed.
Kombinationen af disse standarder giver omfattende beskyttelse af følsomme kundedata. Nu er det rette tidspunkt at skifte til kvantesikre metoder.
1. TLS/SSL
TLS/SSL sørger for sikker dataoverførsel inden for e-handel ved at sikre fortrolighed (beskyttelse mod uautoriseret aflytning), integritet (forebyggelse af manipulation) og autenticitet (bekræftelse af webstedets identitet)[2]. Du kan genkende en sikker forbindelse på „https://“ og hængelåsikonet i adresselinjen.
Sikkerhedsniveau
Siden 2018 har TLS 1.3 været den aktuelle standard og giver markant højere sikkerhed end TLS 1.2 og forældede SSL-versioner[8]. Med Perfect Forward Secrecy (PFS) forbliver tidligere sessioner beskyttet, selv hvis den private nøgle senere kompromitteres[8]. Usikre algoritmer som MD5, SHA-1 og RC4 samt statisk RSA-nøgleudveksling er desuden blevet fjernet helt. I 2022 fjernede BSI også hashfunktionen SHA-224 og den elliptiske kurve secp224r1 fra sine minimumsstandarder[7].
Beregningsbelastning
TLS-handshaket er den mest beregningstunge del, da det omfatter flere trin. TLS 1.3 optimerer processen med kun én Round-Trip Time (RTT) – modsat de to RTT'er i TLS 1.2. Ved genoptagelse er en 0-RTT-forbindelse endda mulig[8]. Efter handshaket fungerer den symmetriske kryptering særligt effektivt. Sessionsidentifikatorer forbedrer ydeevnen yderligere ved at gemme sikkerhedsparametre midlertidigt, så et komplet handshake ikke er nødvendigt ved senere forbindelser[6].
Implementeringskompleksitet
Opsætning af TLS kræver håndtering af certifikatkæden. Din server sender sit certifikat sammen med mellemliggende certifikater for at etablere en tillidskæde til en root-CA[6]. Fra april 2025 vil certifikater kun være gyldige i 47 dage, hvilket gør automatiseret håndtering, f.eks. via ACME-protokollen, uundværlig[8]. BSI-retningslinjerne TR-02102-2 (version 2025-1) giver klare anbefalinger om kryptografiske mekanismer og nøglelængder[4][3]. Disse tiltag er afgørende for at sikre både forbindelsens sikkerhed og tilliden til din platform.
Modstandsdygtighed over for kvantecomputere
En anden vigtig faktor er den fremtidige trussel fra kvantecomputere. Nuværende TLS 1.3-implementeringer er baseret på RSA og Elliptic Curve Diffie-Hellman (ECDHE), som ikke er modstandsdygtige over for angreb fra kvantecomputere[8]. For også at være beskyttet i fremtiden skal e-handelsplatforme på mellemlangt sigt skifte til post-kvantekryptering.
Hos Gunfinder bruger vi de mest moderne TLS/SSL-standarder for at beskytte dine transaktioner bedst muligt.
2. RSA
RSA er en krypteringsmetode, der bygger på en asymmetrisk tilgang. Den bruger to nøgler: en offentlig nøgle til kryptering og en privat nøgle til dekryptering. RSA's sikkerhed bygger på, at det er svært at faktorisere produktet af to store primtal[11]. Dette princip gør RSA særligt velegnet til anvendelser, hvor sikker kommunikation over usikre kanaler er nødvendig[13].
Sikkerhedsstyrke
Fra den 1. januar 2026 kræver Bundesnetzagentur (BNetzA) og Bundesamt für Sicherheit in der Informationstechnik (BSI) en minimumsnøglelængde på 3.072 bit for virksomheder og myndigheder[11]. Mange organisationer bruger dog allerede nøgler på 4.096 bit for at øge sikkerheden yderligere[11]. Derudover anbefales det at bruge Optimal Asymmetric Encryption Padding (OAEP). Denne metode formaterer meddelelser før kryptering for at gøre matematiske angreb vanskeligere[10]. Trods disse foranstaltninger er RSA stadig sårbar over for såkaldte sidekanalangreb. Her analyserer angribere fysiske parametre som strømforbrug eller behandlingstid for at få fat i de private nøgler[11].
Beregningsarbejde
Sammenlignet med symmetriske metoder er RSA betydeligt langsommere – omkring 1.000 gange[9]. Derfor bruges RSA i e-handel som regel kun til sikker udveksling af nøgler. Selve datakrypteringen udføres derefter med AES, som er bedre egnet til store datamængder[15]. Ved stor datatrafik kan RSA-handshakes dog belaste servernes processorer kraftigt og føre til forsinkelser[15].
Implementeringskompleksitet
Implementering af RSA kræver en effektiv PKI (Public Key Infrastructure) til at administrere certifikater og sikre digitale signaturer[5]. En anden svaghed er den potentielle trussel fra kvantecomputere. Hvis de bliver kraftige nok, kan de omgå RSA-baseret beskyttelse ved at forfalske certifikater. Det vil gøre phishing- og man-in-the-middle-angreb lettere[5].
Kvantemodstandsdygtighed
RSA beskytter ikke mod kvanteangreb. Shor-algoritmen, der køres på en tilstrækkeligt kraftig kvantecomputer, kan løse faktoriseringsproblemet i polynomiel tid. Dermed vil RSA-kryptering ikke længere være sikker[11][12]. Et konkret risikoscenarie er „Harvest Now, Decrypt Later". Her kan krypterede data, der opsnappes i dag – f.eks. kundedata eller kontrakter – dekrypteres i fremtiden, når kvantecomputere bliver tilgængelige[16]. For at forberede sig på dette bør e-handelsplatforme udvikle kryptoagile systemer. De gør det muligt at skifte til kvantesikre algoritmer uden at skulle udskifte hele infrastrukturen[16].
I næste afsnit gennemgås fordele og ulemper ved RSA sammenlignet med andre standarder.
3. AES-256
AES-256 kaldes ofte guldstandarden inden for datakryptering og bruges til at beskytte meget følsomme oplysninger [14][17]. Inden for e-handel beskytter det kundedata og kreditkortoplysninger. Med en nøglelængde på 256 bit giver det et enormt nøglerum på 2^256 kombinationer – svarende til cirka 78 cifre. Denne enorme variation gør brute force-angreb praktisk talt umulige med nutidens computerkraft [13]. AES-256 kombinerer høje sikkerhedsstandarder med høj ydeevne.
Sikkerhedsniveau
For e-handelsplatforme er AES-256 ikke kun en sikkerhedsforanstaltning, men også et lovkrav. PCI-DSS-standarden kræver denne krypteringsstyrke ved lagring og overførsel af betalingskortdata [18]. Databrud er et dyrt problem i detailhandlen, og foruroligende nok skyldes 57 % af databruddene kendte, men ikke udbedrede sikkerhedshuller [18]. AES-256 behandler data i 128-bit-blokke og gennemgår 14 krypteringsrunder – flere end AES-128 (10 runder) eller AES-192 (12 runder) [13]. De ekstra runder øger sikkerheden yderligere.
Beregningsomkostninger
Som symmetrisk krypteringsmetode er AES-256 betydeligt hurtigere og mere ressourceeffektiv end asymmetriske metoder som RSA [15]. En undersøgelse af Ryan Kovar fra Splunks SURGe-team fra marts 2022 viser, at AES-baseret kryptering kunne behandle 100.000 filer (53,93 GB) på kun 42 minutter og 52 sekunder [14]. Denne hastighed gør AES-256 ideel til e-handel, hvor store datamængder behandles uden mærkbart at påvirke systemets ydeevne. Moderne processorer understøtter AES-NI, hvilket øger effektiviteten yderligere [14].
Implementeringskompleksitet
Den største udfordring ved AES-256 er nøglehåndtering. Da den samme nøgle bruges til kryptering og dekryptering, skal den udveksles og opbevares sikkert mellem de autoriserede parter [14][19]. Mange e-handelsplatforme bruger derfor en hybrid arkitektur: Asymmetriske metoder som RSA bruges til sikker udveksling af en sessionsnøgle, mens selve dataoverførslen foregår med AES-256 [15][20]. Automatisk nøgleudskiftning og sikker opbevaring i et vault-system er afgørende, da sikkerheden ved AES-256 helt afhænger af, at nøglen holdes hemmelig [14][19]. Synlig kryptering som HTTPS er også forretningskritisk, da over 51 % af brugerne afbryder et onlinekøb, hvis deres browser viser en sikkerhedsadvarsel [18].
Kvantemodstandsdygtighed
Sammenlignet med RSA giver AES-256 bedre beskyttelse mod kvanteangreb. Mens asymmetriske metoder kan sættes helt ud af spillet af Shor-algoritmen, reducerer Grover-algoritmen kun den effektive sikkerhed for AES-256 til 128 bit. Dette niveau anses også for sikkert på lang sigt [16]. Bundesamt für Sicherheit in der Informationstechnik (BSI) anbefaler udtrykkeligt brugen af AES-256 i den tekniske retningslinje TR-02102-1 (version 2025-1) for at beskytte digitale oplysninger på lang sigt [1][3]. Den samlede sikkerhed i et system afhænger dog også af nøgleudvekslingen. AES-256 beskytter dataene, men der bør bruges postkvantealgoritmer til TLS-handshakes for at sikre fuld kvantesikkerhed [16].
sbb-itb-1cfd233
4. Postkvantekryptering
Postkvantekryptering (PQC) beskytter mod kvantecomputere, der kan bryde klassiske krypteringsmetoder som RSA ved hjælp af Shor-algoritmen [21]. Bundesamt für Sicherheit in der Informationstechnik (BSI) siger det klart: Spørgsmålet er ikke længere, „om“ eller „hvornår“ kvantecomputere bliver virkelighed, men hvordan vi kommer i gang med overgangen til postkvantekryptografi allerede nu [22]. Ligesom TLS/SSL, RSA eller AES-256 før det er PQC det næste skridt i mødet med fremtidige trusler mod digital handel. PQC's styrke ligger i matematiske problemer, der også kan modstå kvanteangreb.
Kvantebestandighed
PQC bygger på matematiske udfordringer som gitterproblemer, kodebaseret eller hashbaseret kryptografi, der er svære at løse for både klassiske computere og kvantecomputere [21]. I juli 2022 standardiserede National Institute of Standards and Technology (NIST) de første PQC-algoritmer. De omfatter CRYSTALS-Kyber til nøgleudveksling samt CRYSTALS-Dilithium, Falcon og SPHINCS+ til signaturer [21].
En fordel ved PQC er, at der ikke kræves særlig hardware – algoritmerne kan køre på eksisterende systemer. BSI anbefaler en hybrid tilgang: PQC-metoder bør bruges sammen med klassiske metoder for også at sikre langsigtet sikkerhed, hvis der senere opdages sårbarheder [22].
Sikkerhedsstyrke
En stor risiko er, at krypterede data, der opsnappes i dag, kan dekrypteres af kvantecomputere i fremtiden. Angribere gemmer sådanne data med henblik på at knække dem senere [22]. Det er særligt kritisk for e-handelsplatforme, der skal beskytte kundedata på lang sigt.
„Skaden fra data, der stjæles i dag, viser sig først om flere år – passivitet er en katastrofal fiasko inden for risikostyring." – Anand Oswal, Executive Vice President of Network Security hos Palo Alto Networks [24]
Mens RSA anses for at være usikker over for kvanteangreb, betragtes AES-256 fortsat som robust. Nøgleudvekslingen er dog stadig et svagt punkt, der skal gøres kvantesikkert – det er netop her, PQC kommer ind i billedet. Ud over den øgede sikkerhed gør effektive PQC-algoritmer det muligt at integrere dem problemfrit i eksisterende systemer.
Beregningsomkostninger
Da PQC-algoritmer kan køres på klassisk hardware, er de nemme at integrere i eksisterende e-handelsinfrastrukturer [21]. Især gitterbaserede metoder som CRYSTALS-Kyber anses for at være effektive og er førende kandidater til bred anvendelse. Implementeringens kompleksitet varierer dog: Hashbaserede signaturer med tilstandshåndtering, som LMS og XMSS, kræver omfattende administration og er derfor mindre velegnede til anvendelser, hvor en sådan kontrol ikke kan garanteres [21].
For at gøre implementeringen lettere har BSI integreret PQC-metoder i open source-biblioteket „Botan“. Det gør det muligt for udviklere at teste og anvende metoderne [21].
Implementeringskompleksitet
Overgangen til PQC er et langsigtet projekt, der berører tusindvis af enheder, applikationer og databaser [24].
„Listen er et nødvendigt skridt for at sikre overholdelse af reglerne, men også et tidligt signal om markedsudviklingen. Kategorierne er bredt defineret, hvilket gør det svært for netværksingeniører at identificere, hvad der faktisk kræves for at implementere PQC-opgraderinger på tværs af netværk, databaser og kodelagre." – Crick Waters, CEO for Patero [23]
Eksperter anbefaler to strategier: For det første at udvikle kryptoagilitet, altså evnen til at udskifte algoritmer uden større ændringer. For det andet at bruge Cipher Translation til at gøre ældre systemer kompatible. Virksomheder bør begynde med en omfattende analyse af deres kryptografiske infrastruktur og prioritere nøgleudvekslingen [22][24]. Med PQC udvides sikkerhedsarkitekturen, så den også kan modstå fremtidige angreb.
Fordele og ulemper
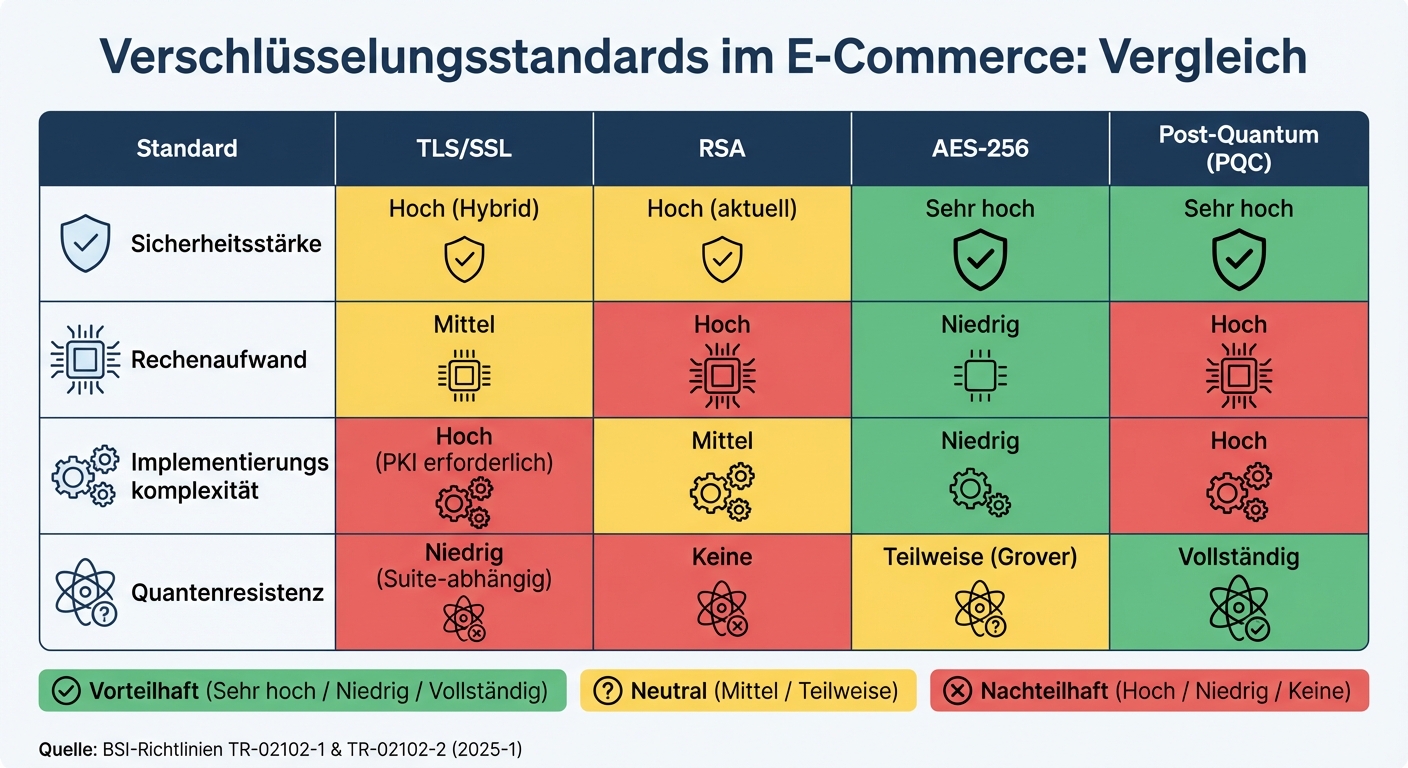
Sammenligning af krypteringsstandarder inden for e-handel: TLS/SSL, RSA, AES-256 og postkvantekryptering
Her følger en kort opsummering af styrkerne og svaghederne ved de præsenterede krypteringsstandarder, så du bedre kan forstå deres anvendelsesmuligheder.
TLS/SSL giver pålidelig beskyttelse af data under overførsel og er blevet standard inden for e-handel, især for følsomme oplysninger som kreditkortdata og banktransaktioner [2]. Afhængigheden af en Public Key Infrastructure (PKI) er dog et svagt punkt: Ugyldige eller ikke-betroede certifikater øger risikoen for phishing- og man-in-the-middle-angreb [2][5].
RSA bygger på offentlige og private nøglepar og gør det muligt at oprette sikre digitale signaturer [5]. Men det store beregningsarbejde gør RSA mindre effektiv end symmetriske metoder. Desuden er RSA ikke beskyttet mod fremtidige angreb fra kvantecomputere [25].
AES-256 udmærker sig ved at kunne kryptere store datamængder hurtigt og effektivt. Sikker nøgleudveksling suppleres ofte med hybride metoder [5]. AES-256 er dog stadig til dels sårbar over for kvantecomputere, især på grund af Grovers algoritme.
Postkvantekryptering er udviklet til at modstå angreb fra kvantecomputere [25]. Implementeringen af sådanne algoritmer er dog teknisk krævende og kræver tilpasninger af eksisterende protokoller. Der er desuden stadig usikkerhed om, hvilke algoritmer der er det bedste valg på lang sigt [25].
Følgende tabel giver et overskueligt overblik over de vigtigste forskelle mellem standarderne:
| Krypteringsstandard | Sikkerhedsniveau | Beregningsarbejde | Implementeringskompleksitet | Kvantebestandighed |
|---|---|---|---|---|
| TLS/SSL | Høj (hybrid) | Middel | Høj (PKI påkrævet) | Lav (afhænger af suite) |
| RSA | Høj (aktuelt) | Høj | Middel | Ingen |
| AES-256 | Meget høj | Lav | Lav | Delvis (Grover) |
| Post-Quantum | Meget høj | Høj | Høj | Fuldstændig |
Denne sammenligning viser, hvorfor hybride løsninger er uundværlige inden for e-handel. Platforme kombinerer ofte RSA til sikker nøgleudveksling med AES-256 til hurtig og effektiv dataoverførsel [5]. På den måde udnyttes fordelene ved begge metoder optimalt.
Anbefalinger
Brug TLS 1.2/1.3 til dataoverførsel og AES-256 til kryptering for at sikre transaktioner. Følsomme transaktioner bør kun foregå via https://, og gyldige certifikater fra anerkendte certificeringsmyndigheder er helt afgørende [2]. Følg retningslinjerne i BSI-direktiv TR-02102-2 (version 2025-1) [3]. Disse standarder danner grundlag for de følgende anbefalinger.
Overgang til postkvantekryptering (PQC)
Begynd overgangen til postkvantekryptering nu, før kvantecomputere bliver en realitet. I januar 2026 offentliggjorde CISA en retningslinje, der forpligter myndigheder til at prioritere PQC-kompatible produkter på områder, hvor de allerede er tilgængelige [23]. Crick Waters, CEO for Patero, beskriver betydningen af denne liste:
„Listen er et nødvendigt skridt for at overholde reglerne, men også et tidligt signal om markedsudviklingen." [23]
Hybrid tilgang for øget sikkerhed
Kombinér kvantesikre nøgleudvekslingsmetoder med klassiske algoritmer for at beskytte dig mod begge trusselscenarier [22]. BSI anbefaler udtrykkeligt:
„Postkvanteordninger bør så vidt muligt kun bruges i kombination med klassiske ordninger ('hybrid')." [22]
Det er især vigtigt at beskytte nøgleudvekslingen, da risikoen for „store now, decrypt later"-angreb er størst her [22].
Automatiserede værktøjer og moderne standarder
Brug automatiserede værktøjer til at analysere din kryptografiske infrastruktur [23]. Når du køber nye webservere eller browsere, skal du sikre dig, at de allerede understøtter NIST-standardiserede, gitterbaserede metoder til nøgleudveksling. De anses for at være mere teknologisk modne end kvantesikre digitale signaturer [23]. Siden januar 2026 har PQC-kompatible løsninger været udbredte i central websoftware [23]. På den måde styrker du ikke kun din nuværende infrastruktur, men står også bedre rustet til fremtidige udfordringer.
Langtidsholdbare metoder og nøglelængder
Følg BSI-retningslinjerne TR-02102-1, der definerer langtidsholdbare kryptografiske metoder og nøglelængder [3]. En fælles markedsundersøgelse fra BSI og KPMG viser dog, at truslen fra kvantecomputere ofte undervurderes. Af over 150 udsendte spørgeskemaer kom der kun 28 svar tilbage [22]. Vent ikke længere – start migreringen allerede i dag.
Ofte stillede spørgsmål
Hvordan gør du din e-handelsplatform klar til postkvantekryptering?
Hvis du vil gøre din e-handelsplatform klar til kvantecomputerens tidsalder, bør du nøje gennemgå de aktuelle anbefalinger fra Bundesamt für Sicherheit in der Informationstechnik (BSI). BSI anbefaler at bruge hybride krypteringsløsninger. De kombinerer klassisk kryptografi med postkvantealgoritmer for at skabe en sikker overgangsperiode. Et vigtigt skridt er at tilpasse nøglestørrelserne efter de nyeste retningslinjer og bruge gennemprøvede algoritmer som FrodoKEM eller Classic McEliece.
Protokoltilpasninger og nøglehåndtering
Ud over at indføre nye algoritmer skal du også revidere eksisterende kryptografiske protokoller. Det omfatter brugen af hashbaserede signaturer, som anses for at være særligt modstandsdygtige over for angreb fra kvantecomputere. Det er også vigtigt at optimere processerne omkring nøglehåndtering for at øge beskyttelsen af dine data yderligere.
En strategi for overgangen
En klar og tidlig strategi er afgørende for at sikre en problemfri omstilling. På den måde kan du sikre, at dine kunders data også er beskyttet i fremtiden – selv hvis kvantecomputere en dag bliver en del af hverdagen. Handler du nu, er du godt sikret på lang sigt.
Hvorfor er AES-256 så vigtigt for beskyttelsen af data i e-handel?
AES-256 er en af de sikreste krypteringsstandarder og er uundværlig inden for e-handel, fordi den beskytter følsomme data som betalingsoplysninger og personlige oplysninger pålideligt. Med en nøglelængde på 256 bit giver den et ekstremt højt sikkerhedsniveau, som det i praksis er umuligt at bryde.
Stærk kryptering er afgørende for platforme som Gunfinder, der håndterer fortrolige data. Den hjælper ikke kun med at styrke brugernes tillid, men opfylder også kravene til databeskyttelse. AES-256 kombinerer effektivitet og sikkerhed på ideel vis.
Hvilke udfordringer kan der opstå ved indførelsen af TLS 1.3?
Indførelsen af TLS 1.3 medfører nogle udfordringer. En af dem er at tilpasse eksisterende systemer til de nye sikkerhedsstandarder, hvilket ofte kan være tidskrævende og teknisk krævende. Især ældre programmer eller enheder kan give problemer, da de muligvis ikke er fuldt kompatible med TLS 1.3.
Et andet punkt er, at implementeringen ofte kræver en opdatering af hele infrastrukturen. Derfor er omhyggelig planlægning og omfattende test uundværlig for at sikre, at overgangen forløber problemfrit. Trods disse udfordringer er indsatsen det værd: TLS 1.3 giver både bedre sikkerhed og mærkbart bedre ydeevne.