Krypteringstekniker i översikt: säkerhet och prestanda

Kryptering är kärnan i modern datasäkerhet. Oavsett om det gäller e-handelsplattformar som Gunfinder eller företagsinfrastruktur är valet av rätt teknik avgörande. Men förutom skydd spelar även hastigheten en roll. Den här artikeln belyser fyra nyckeltekniker och deras egenskaper:
- AES-256: Högsta säkerhet, blixtsnabb tack vare hårdvarustöd, idealisk för stora datamängder.
- RSA: Föråldrad, hög beräkningsbelastning, men fortfarande kompatibel med äldre system.
- ECC: Effektiv, korta nycklar, perfekt för mobila applikationer och IoT.
- Postkvantkryptografi (PQC): Framtidssäker, men med prestandautmaningar.
Slutsats: För dagens applikationer dominerar AES-256 och ECC. På lång sikt finns det dock ingen väg runt PQC för att skydda data mot framtida kvantattacker.
1. AES-256
Säkerhetsnivå
AES-256 anses vara en av de säkraste symmetriska krypteringsstandarderna. Med en 256-bitars nyckel och 14 optimerade transformationsrundor erbjuder den ett skydd som i praktiken anses vara omöjligt att forcera [8][9]. Antalet möjliga nyckelkombinationer är 2^256, vilket i praktiken gör brute force-attacker omöjliga [10].
"AES-256 is the strongest variant... it is used in areas where maximum security is required, such as sensitive data or government applications." – Michael Pedley, Cybersecurity Writer [8]
USA:s regering har klassat AES-256 som lämplig för kryptering av information på den högsta sekretessnivån ("Top Secret") [9]. Angrepp som Biclique-attacken har visserligen visat på teoretiska svagheter, men är irrelevanta i praktiken. Verkliga hot utgörs av sidokanalsattacker, till exempel analys av strömförbrukningen. Dessa kan effektivt motverkas med implementationer med konstant exekveringstid [8][11].
Prestandapåverkan
Tack vare moderna processorer med AES-NI (Advanced Encryption Standard New Instructions) förbättras AES-256:s prestanda avsevärt. Den här hårdvaruaccelerationen integrerar kryptografiska operationer direkt i processorn, vilket gör att AES-256 kan köras med minimal extra beräkningsbelastning [12][13].
| Parameter | Programvara (utan AES‑NI) | Hårdvara (AES‑NI aktivt) |
|---|---|---|
| Genomströmning | 150–400 Mbit/s | 1.500–8.000+ Mbit/s |
| CPU-belastning vid 1 Gbit/s | 40–80 % | 2–10 % |
| Bearbetningslatens | 10–50 µs per paket | > 50 % minskning |
Vid en datahastighet på cirka 10 Gbit/s blir nätverkets I/O-prestanda en flaskhals, inte själva krypteringen. Hårdvaruaccelerationen optimerar prestandan, men säker nyckelhantering är fortfarande en central faktor.
Nyckelhantering
AES-256 använder som symmetrisk algoritm samma nyckel för kryptering och dekryptering. För att garantera säkerheten kombinerar många system asymmetriska metoder som RSA eller ECC för nyckelutbyte med AES-256 för datakryptering [10][3].
"Kryptering är bara så säker som nyckelhanteringen. Den bästa algoritmen med den längsta nyckeln är värdelös om nyckeln sitter fast på skärmen på en post-it-lapp." – ISMS Lite Team [14]
För säker nyckelhantering rekommenderas hårdvarusäkerhetsmoduler (HSM) eller molnbaserade tjänster som AWS KMS eller Azure Key Vault. Automatiska nyckelrotationer, till exempel var 90:e dag, ökar säkerheten ytterligare [14][15].
Användningsområden
AES-256 har etablerat sig som standard för säkerhetskritiska tillämpningar. Det används bland annat i VPN-tjänster, för hårddiskkryptering och i krypterade meddelandeappar. Algoritmen är särskilt viktig för plattformar som Gunfinder, där skyddet av transaktionsdata och användarprofiler har högsta prioritet. AES-GCM-läget föredras eftersom det möjliggör parallell bearbetning och samtidigt erbjuder inbyggd autentisering för att förhindra manipulation av data [8].
2. RSA
Säkerhetsnivå
RSA bygger på en tydlig matematisk princip: Det är mycket komplicerat att faktorisera produkten av två stora primtal. Det är just denna svårighet som gör metoden säker, förutsatt att nyckellängden är tillräcklig.
Från och med den 1 januari 2026 föreskriver BSI och Bundesnetzagentur (BNetzA) en minsta nyckellängd på 3.072 bitar i Tyskland [18]. Nycklar på 1.024 bitar har länge ansetts osäkra, och även nycklar på 2.048 bitar ersätts gradvis. Om du vill vara på den säkra sidan på lång sikt bör du redan nu välja 4.096 bitar, särskilt om känsliga data måste skyddas i flera år.
"The use of the RSA algorithm with key lengths between 1900 and 3000 bits is inadmissible starting July 1, 2026." – gematik [17]
I juli 2026 migrerade gematik GmbH den tyska telematikinfrastrukturen (TI) från RSA till ECC. RSA-anslutningsenheter och säkerhetsmodulkort (SMC-B/HBA) behövde antingen bytas ut eller uppdateras, eftersom RSA-nycklar på mellan 1.900 och 3.000 bitar inte längre var tillåtna för kvalificerade elektroniska signaturer (QES) [17].
Prestandapåverkan
Jämfört med symmetriska metoder som AES-256 kräver RSA betydligt mer beräkningskraft. Därför används det sällan i praktiken för att kryptera stora datamängder. I stället används RSA för säkert nyckelutbyte när anslutningen upprättas (handshake), medan AES sköter själva datakrypteringen. Den här hybridmodellen är bland annat standard vid HTTPS-överföringar [18].
Längre RSA-nycklar ökar belastningen på processorn. En nyckel på 4 096 bitar ger högre säkerhet än en på 3 072 bitar, men kräver också märkbart mer beräkningskraft. Ett sätt att optimera är CRT-RSA (Chinese Remainder Theorem), som delar upp privata nyckeloperationer i mindre och effektivare delberäkningar [21]. Sådana prestandautmaningar visar hur viktigt det är med en genomtänkt nyckelhantering.
Nyckelhantering
I stora RSA-implementationer kan det snabbt uppstå ”Key Sprawl”, alltså övergivna eller föråldrade nycklar (t.ex. under 2 048 bitar) som finns kvar i systemen och utgör potentiella säkerhetsrisker [16]. För att undvika detta rekommenderar vi att du använder automatiserade verktyg för livscykelhantering, som centralt styr uppgifter som nyckelgenerering, rotation och återkallande.
Privata nycklar bör alltid lagras i HSM:er (hårdvarusäkerhetsmoduler) eller moln-KMS, aldrig i konfigurationsfiler. När du byter nyckel är det klokt att använda en överlappande giltighetsperiod. Då kan verifierare godkänna både den gamla och den nya offentliga nyckeln, vilket förebygger avbrott [22].
Användningsområden
RSA är fortfarande oumbärligt tack vare sin kompatibilitet med äldre system, särskilt när äldre hårdvara eller programvara ännu inte stöder ECC. För plattformar som Gunfinder, där säkra transaktioner och skydd av användardata är avgörande, spelar RSA fortfarande en central roll i en hybridmodell.
BSI rekommenderar dock att klassisk RSA bara används till och med slutet av 2031, och vid särskilt höga skyddskrav bara till slutet av 2030. Enligt BSI ska övergången till kvantsäkra eller hybrida signaturmetoder vara helt genomförd senast 2035 [19][20]. Om du planerar långsiktigt bör du därför se RSA som en övergångsteknik och redan nu inleda migreringen till ECC eller hybrida postkvantmetoder.
3. ECC
Säkerhetsnivå
ECC erbjuder jämförbar säkerhet med RSA, men kräver betydligt kortare nycklar. En ECC-nyckel på 256 bitar motsvarar säkerhetsstyrkan hos en RSA-nyckel på 3 072 bitar. För att uppnå en säkerhetsnivå motsvarande AES-256 skulle RSA behöva använda en nyckel på hela 15 360 bitar, medan ECC bara behöver cirka 512 till 521 bitar [23].
”ECC erbjuder samma krypteringsstyrka med kortare nycklar och därmed högre säkerhet, även när det finns mindre beräkningskraft tillgänglig.” – Lea Toms, GlobalSign [23]
ECC är dock, precis som RSA, sårbart för framtida kvantattacker med Shors algoritm. BSI rekommenderar därför att klassisk ECC endast används för nyckelutbyte fram till 2031 och att man senast 2032 går över till hybrida postkvantmodeller [19].
Prestandapåverkan
ECC är betydligt effektivare än RSA när det gäller att skapa signaturer. Ett exempel: På en Nitrokey HSM 2 klarar ECDSA-256 upp till 360 signaturer per minut, medan RSA-2048 bara klarar 100 signaturer [26]. Även nyckelgenereringen är ungefär fem gånger snabbare med ECC. För plattformar som Gunfinder, som måste säkra många transaktioner samtidigt, är det en tydlig fördel.
Dessutom minskar mindre ECC-certifikat bandbreddsförbrukningen och latensen vid TLS-handskakningen. Det är en märkbar fördel, särskilt för mobilanvändare och applikationer med intensiv API-användning [25]. RSA har dock fortfarande ett litet prestandaövertag när signaturer verifieras [25]. Förutom prestandan är säker nyckelhantering också en central fråga.
Nyckelhantering
Privata nycklar bör alltid lagras i HSM:er och aldrig i konfigurationsfiler. ECDSA:s beroende av nonce medför dock särskilda risker. Här är Ed25519 ett attraktivt alternativ med kompakta nycklar och effektiv funktion [16].
”Ed25519 är snabbt, kompakt och säkert som standard. Det utmärker sig genom korta nycklar, effektiva operationer och en design som undviker många fallgropar i äldre system." – Encryption Consulting [16]
För nyckelhantering bör standardiserade och granskade kurvor som Curve25519 eller NIST P-256 användas [27]. Dessa åtgärder är avgörande för att använda ECC säkert och effektivt inom olika tillämpningsområden.
Användningsområden
Tack vare sin effektivitet och sina säkerhetsfördelar passar ECC perfekt för moderna tillämpningar, särskilt inom områden som IoT, mobila applikationer och hårt belastade webbtjänster, där processorkraft och batteritid är begränsade. Ett exempel är den tyska telematikinfrastrukturen (TI), som senast i juli 2026 gick över från RSA till ECC. Det krävde att omkring 4 400 ”RSA-only"-konnektorer byttes ut och att miljontals hälsokort anpassades [17][24].
För system med äldre klienter rekommenderas en dual-stack-lösning: moderna anslutningar använder ECC-certifikat, medan RSA fungerar som reserv för föråldrade system [25]. För SSH och digitala signaturer bör Ed25519 användas i första hand när det är möjligt, medan RSA bara används där ECC inte stöds [16].
4. Postkvantkryptografi
Säkerhetsnivå
RSA och ECC dominerar kryptografin i dag, men behovet av kvantsäkra alternativ växer, särskilt för data som måste skyddas under lång tid. Orsaken är att kvantdatorer med Shors algoritm skulle kunna lösa de matematiska problem som RSA och ECC bygger på, och göra det på kort tid. Postkvantkryptografiska metoder (PQC) bygger däremot på matematiska problem som gittermatematik (ML-KEM, ML-DSA), hashfunktioner (SLH-DSA) eller kodteori (Classic McEliece), som är svåra att knäcka för både klassiska datorer och kvantdatorer [28][7].
Strategin ”Harvest Now, Decrypt Later" utgör en särskild risk: angripare kan samla in krypterade data i dag för att dekryptera dem senare med kraftfulla kvantdatorer. Därför blir PQC en akut nödvändighet för data som måste hållas hemliga under lång tid [28][4][7].
”Vi uppmuntrar organisationer att omedelbart börja övergången till dessa standarder för att säkerställa att deras data förblir säker i kvantumeran.” – Dustin Moody, chef för PQC-standardiseringsprojektet, NIST [28]
Prestandapåverkan
PQC-algoritmer skyddar visserligen mot kvantattacker, men medför samtidigt prestandanackdelar. TLS-handskakningen kan bli upp till 30 % långsammare eftersom nycklarna och signaturerna är betydligt större [2]. De större datamängderna kan leda till paketfragmentering i nätverk med små MTU-värden, vilket är särskilt problematiskt för realtidsapplikationer [29].
Gitterbaserade metoder som ML-KEM och ML-DSA visar sig vara särskilt effektiva för system med höga frekvenser. Benchmarktester visar att algoritmer som Dilithium 2 och Falcon 512 till och med möjliggör snabbare TLS-handskakningar än RSA-4096 [30]. Hashbaserade metoder som SLH-DSA lämpar sig däremot utmärkt för firmware-signaturer eller långsiktig arkivering.
Nyckelhantering
Införandet av PQC medför ytterligare utmaningar inom nyckelhantering. Till skillnad från RSA är PQC-algoritmer ofta specialiserade: ML-KEM används för nyckelutbyte, medan ML-DSA eller SLH-DSA används för signaturer. Det innebär att plattformar måste hantera flera nyckelpar parallellt [32].
Ett annat hinder är att många hårdvarusäkerhetsmoduler (HSM:er) och VPN-koncentratorer ännu inte stöder PQC. För många organisationer blir motsvarande hårdvaruuppgraderingar tillgängliga först mellan 2027 och 2028 [1].
En praktisk övergång är hybridmetoden, där klassiska metoder som X25519 kombineras med ML-KEM. Då förblir anslutningen säker även om en algoritm skulle visa sig vara mindre robust [6][7]. Automatiserad certifikathantering (CLM) blir alltmer oumbärlig [32].
Användningsområden
I augusti 2024 antog NIST de tre första PQC-standarderna: ML-KEM (FIPS 203), ML-DSA (FIPS 204) och SLH-DSA (FIPS 205) [7]. Implementeringen går snabbt framåt: Bundeswehr har utrustat sitt 13 000 kilometer långa fibernät med kvantsäkra algoritmer fram till mars 2026 [7]. Från 2024/2025 har Apple integrerat PQ3-protokollet i iMessage och sina operativsystem [2][7]. Även Cloudflare har sedan 2024 erbjudit hybrida postkvantum-nyckelbyten för TLS 1.3 i hela sitt edge-nätverk [2].
För plattformar som Gunfinder är rekommendationen: Börja med en kryptoinventering för att identifiera alla system som använder RSA eller ECC. Därefter kan du börja med hybrida TLS-konfigurationer för att genomföra övergången stegvis och utan säkerhetsluckor [31][1].
sbb-itb-1cfd233
TLS 1.3 vs AES-256: Vad är skillnaden? (Och varför behöver du båda?)
För- och nackdelar i jämförelse
Jämförelse av krypteringstekniker: AES-256, RSA, ECC & PQC
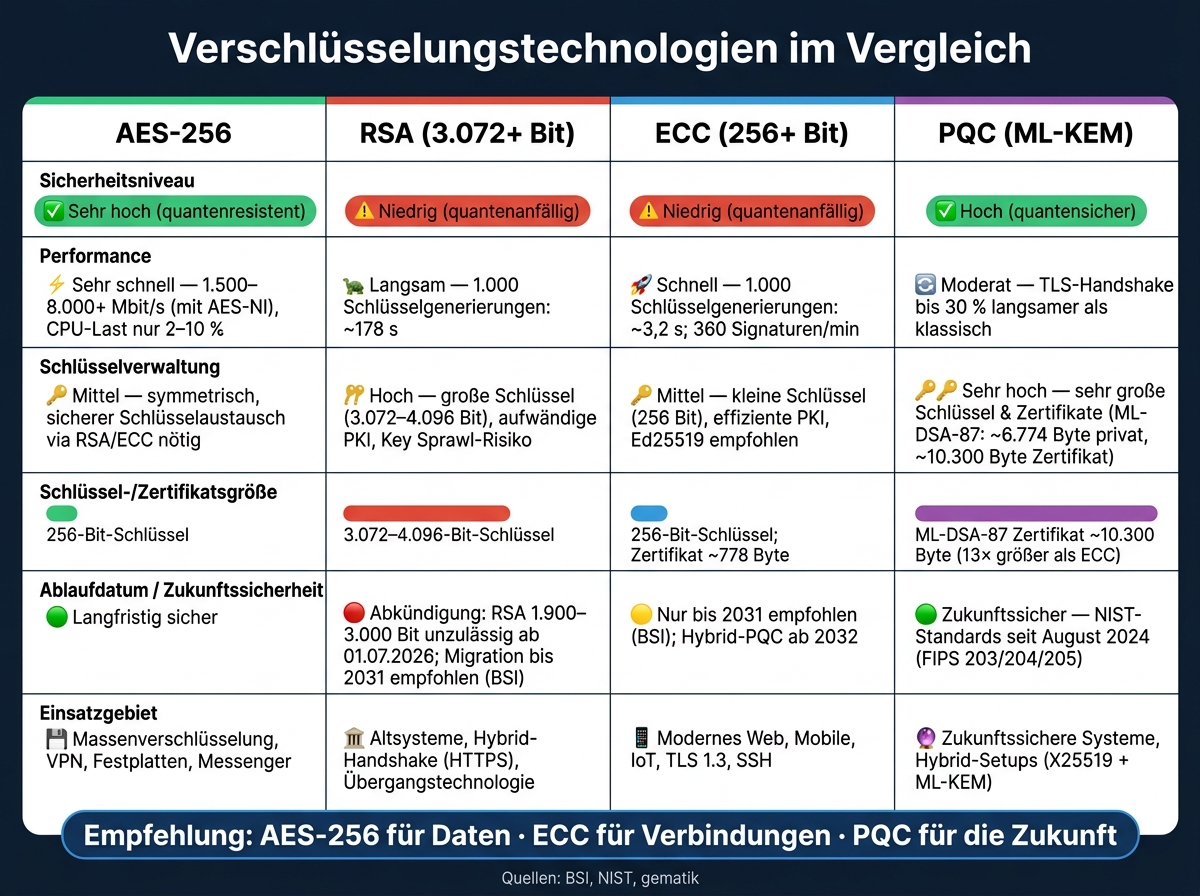
Varje krypteringsteknik har både fördelar och svagheter. Tabellen nedan ger en kort översikt över fyra centrala kriterier, så att du snabbt kan se vilken metod som passar för vilket användningsområde.
| Teknik | Säkerhetsnivå | Prestanda | Nyckelhantering | Användningsområde |
|---|---|---|---|---|
| AES-256 | Mycket hög (kvantresistent) [5] | Mycket snabb, låg overhead | Medel (säker nyckelutväxling krävs) | Kryptering av stora datamängder (lagring & överföring) |
| RSA (3.072+ Bit) | Låg (sårbar för kvantdatorer) [19] | Långsam, 1 000 nyckelgenereringar: ~178 s [5] | Hög (stora nycklar, krävande PKI) | Äldre system, ersätts fram till 2031 |
| ECC (256+ Bit) | Låg (sårbar för kvantdatorer) [19] | Snabb, ~3,2 s för 1 000 nyckelgenereringar [5] | Medel (mindre nycklar, effektiv PKI) | Modern webb, mobil, TLS 1.3 |
| PQC (ML-KEM) | Hög (kvantsäker) [7] | Måttlig, jämförbar med ECC, men större datapaket | Mycket hög (mycket stora nycklar & certifikat) | Framtidssäkra system, hybridlösningar |
En aspekt som inte syns direkt i tabellen är skillnaderna i storlek på nycklar och certifikat. Till exempel är en privat ECC-P256-nyckel cirka 241 byte stor, medan en ML-DSA-87-nyckel omfattar runt 6.774 byte [5]. Detsamma gäller X.509-certifikat: Ett ECC-certifikat kräver bara 778 byte, medan ett ML-DSA-87-certifikat är cirka 10.300 byte stort [5]. Den här 13-faldiga skillnaden påverkar bandbredd, lagringsutrymme och nätverkstrafik direkt, vilket framför allt spelar roll i dataintensiva tillämpningar.
För plattformar som Gunfinder, där många användare samtidigt söker, köper och jämför erbjudanden, är sådana skillnader avgörande. ECC är fortfarande det effektivaste valet för TLS-anslutningar. På lång sikt blir PQC dock oumbärligt, särskilt när det gäller att skydda känsliga data under många år.
„Key Management is the actual core problem: Who creates keys, where are they stored, how are they rotated, and what happens in case of loss? Without clean Key Management, encryption is worthless." – ISMS Lite Team [14]
AES-256, en symmetrisk krypteringsmetod, anses vara kvantsäker och förblir den föredragna standarden för kryptering av stora datamängder, förutsatt att nyckelutbytet sker säkert med en asymmetrisk metod.
Slutsats
Varje teknik har sina egna styrkor, och rätt användning beror alltid på det aktuella användningsområdet.
AES-256 förblir riktmärket för masskryptering: snabbt, effektivt och säkert mot kvantattacker, förutsatt att nyckelutbytet sker med en lämplig asymmetrisk metod. RSA har däremot spelat ut sin roll: Från och med den 1 juli 2026 är RSA-nycklar med en längd på mellan 1.900 och 3.000 bitar inte längre tillåtna [17]. Om du fortfarande använder RSA är det hög tid att börja migrera.
ECC är det effektivaste alternativet för moderna tillämpningar: mobilappar, IoT-enheter och TLS-anslutningar drar nytta av de små nycklarna och den höga hastigheten. Men även om ECC fungerar bra i dagens system blir det tydligt att postkvantkryptografi (PQC) blir oumbärlig för långsiktigt skydd. BSI rekommenderar att kritiska system migreras senast 2030 [33][34]. För data som behöver skyddas i tio år eller längre bör en hybridlösning med ECC och ML-KEM redan i dag vara standard. Angripare samlar redan nu in krypterade data för att dekryptera dem senare med kvantdatorer.
”Migrate now to be secure later." – Fraunhofer AISEC [7]
Den här översikten visar hur viktigt det är med ett heltäckande grepp om kryptografi. Det finns ingen lösning som täcker allt. Den som använder AES-256 för data, ECC för anslutningar och PQC för framtiden är väl förberedd. Se över dina system noggrant. Den som vet var olika algoritmer används kan snabbt och målinriktat byta till framtidssäker kryptering.
Vanliga frågor
När räcker inte AES-256 på egen hand?
AES-256 anses visserligen vara mycket säkert, men om data ska förbli konfidentiella i många år når traditionella krypteringsmetoder sina gränser. Orsaken är kvantattacker, till exempel Grovers algoritm, som kan minska den effektiva säkerheten hos AES-256 avsevärt.
Bundesamt für Sicherheit in der Informationstechnik (BSI) varnar därför för att nya metoder kommer att behövas senast 2030/2031. Myndigheten rekommenderar så kallade kryptoagila hybridlösningar. De kombinerar klassiska krypteringsmetoder med postkvantkryptografi för att motverka hotet från kvantdatorer. Ren asymmetrisk kryptering eller avsaknad av en tydlig migrationsstrategi kan visa sig vara riskabelt i framtiden.
Hur ser du om din TLS fortfarande använder RSA?
Du kan ta reda på om din TLS fortfarande använder RSA genom att kontrollera den cipher suite som förhandlas fram när anslutningen upprättas mellan din webbläsare och servern. Cipher suites som TLS_RSA_WITH_AES_128_GCM_SHA256 anses vara föråldrade eftersom de inte erbjuder Perfect Forward Secrecy (PFS).
För att ta reda på vilka cipher suites din server använder kan du använda särskilda verktyg eller analyssajter. De ger dig en detaljerad översikt och hjälper dig att identifiera eventuella säkerhetsbrister.
När lönar det sig egentligen att använda PQC (hybrid)?
Det är redan i dag meningsfullt att använda postkvantkryptografi (PQC) i en hybridlösning, framför allt för data som måste förbli konfidentiella under lång tid. Särskilt utsatta är uppgifter som omfattas av konceptet Harvest Now, Decrypt Later, där angripare samlar in data för att senare dekryptera dem med kraftfulla kvantdatorer.
En hybridlösning kombinerar klassisk kryptering med PQC för att skapa ett extra säkerhetslager. Med tanke på kraven från Bundesamt für Sicherheit in der Informationstechnik (BSI), som kräver att känsliga system migreras senast i slutet av 2030, är det viktigt att företag börjar agera i god tid. Det innebär bland annat att skapa inventeringar, planera övergångsstrategier och genomföra pilotprojekt för att vara förberedda.