Översikt: Krypteringsstandarder inom e-handel

Säker kryptering är nyckeln till förtroende och dataskydd inom e-handel. Här är de viktigaste insikterna:
- TLS/SSL skyddar data under överföringen, vilket syns genom ”https://” och låssymbolen. Aktuell standard: TLS 1.3.
- AES-256 skyddar lagrade data effektivt och rekommenderas för kreditkortsuppgifter.
- RSA lämpar sig för nyckelutbyte, men skyddar inte mot kvantattacker.
- Postkvantkryptering (PQC) förbereder för kvantdatorer och kombinerar klassiska och nya metoder för långsiktig säkerhet.
Kombinationen av dessa standarder ger ett omfattande skydd för känsliga kunduppgifter. Nu är det rätt tid att gå över till kvantsäkra metoder.
1. TLS/SSL
TLS/SSL säkerställer en trygg dataöverföring inom e-handel genom att garantera konfidentialitet (skydd mot obehörig avlyssning), integritet (förhindrar manipulation) och autenticitet (verifierar webbplatsens identitet)[2]. Du känner igen en säker anslutning på ”https://” och låssymbolen i adressfältet.
Säkerhetsnivå
Sedan 2018 är TLS 1.3 den aktuella standarden och erbjuder betydligt högre säkerhet än TLS 1.2 och äldre SSL-versioner[8]. Tack vare Perfect Forward Secrecy (PFS) förblir tidigare sessioner skyddade även om den privata nyckeln senare komprometteras[8]. Osäkra algoritmer som MD5, SHA-1 och RC4 samt statiska RSA-nyckelutbyten har dessutom tagits bort helt. År 2022 strök BSI även hashfunktionen SHA-224 och den elliptiska kurvan secp224r1 från sina minimistandarder[7].
Beräkningskostnad
TLS-handskakningen är den mest beräkningsintensiva delen eftersom den omfattar flera steg. TLS 1.3 optimerar processen med bara en Round-Trip Time (RTT), till skillnad från de två RTT:erna i TLS 1.2. Vid återupptagna sessioner är till och med en 0-RTT-anslutning möjlig[8]. Efter handskakningen arbetar den symmetriska krypteringen särskilt effektivt. Sessionsidentifierare förbättrar prestandan ytterligare genom att mellanlagra säkerhetsparametrar, vilket gör att hela handskakningen kan hoppas över vid senare anslutningar[6].
Implementeringskomplexitet
Att konfigurera TLS kräver hantering av certifikatkedjan. Din server skickar då sitt certifikat tillsammans med mellanliggande certifikat för att skapa en förtroendekedja till en rot-CA[6]. Från april 2025 kommer certifikat bara att vara giltiga i 47 dagar, vilket gör automatiserad hantering, till exempel via ACME-protokollet, oumbärlig[8]. BSI:s riktlinjer TR-02102-2 (version 2025-1) ger tydliga rekommendationer om kryptografiska mekanismer och nyckellängder[4][3]. Dessa åtgärder är avgörande för att säkerställa både anslutningens säkerhet och förtroendet för din plattform.
Kvantsäkerhet
En annan viktig aspekt är det framtida hotet från kvantdatorer. Dagens TLS 1.3-implementationer bygger på RSA och Elliptic Curve Diffie-Hellman (ECDHE), som inte är motståndskraftiga mot attacker från kvantdatorer[8]. För att även vara skyddade i framtiden måste e-handelsplattformar på medellång sikt gå över till postkvantkryptering.
På Gunfinder använder vi de modernaste TLS/SSL-standarderna för att skydda dina transaktioner så bra som möjligt.
2. RSA
RSA är en krypteringsmetod som bygger på en asymmetrisk metod. Den använder två nycklar: en offentlig nyckel för kryptering och en privat nyckel för dekryptering. RSA:s säkerhet bygger på svårigheten att faktorisera produkten av två stora primtal[11]. Den här principen gör RSA särskilt lämpligt för tillämpningar där säker kommunikation via osäkra kanaler krävs[13].
Säkerhetsstyrka
Från och med den 1 januari 2026 kräver Bundesnetzagentur (BNetzA) och Bundesamt für Sicherheit in der Informationstechnik (BSI) en minsta nyckellängd på 3.072 bitar för företag och myndigheter[11]. Många organisationer använder dock redan nycklar på 4.096 bitar för att öka säkerheten ytterligare[11]. Dessutom rekommenderas användning av Optimal Asymmetric Encryption Padding (OAEP). Den här metoden formaterar meddelanden före krypteringen för att försvåra matematiska attacker[10]. Trots dessa åtgärder är RSA fortfarande sårbart för så kallade sidokanalsattacker. Angripare analyserar då fysiska parametrar som strömförbrukning eller bearbetningstid för att komma åt de privata nycklarna[11].
Beräkningskostnad
Jämfört med symmetriska metoder är RSA betydligt långsammare, ungefär 1.000 gånger[9]. Därför används RSA inom e-handel oftast bara för säkert utbyte av nycklar. Själva datakrypteringen görs sedan med AES, som lämpar sig bättre för stora datamängder[15]. Vid hög datatrafik kan RSA-handskakningar dock belasta servrarnas processorer kraftigt och leda till fördröjningar[15].
Implementeringskomplexitet
Implementering av RSA kräver en kraftfull PKI (Public Key Infrastructure) för att hantera certifikat och säkra digitala signaturer[5]. En annan svaghet är det potentiella hotet från kvantdatorer. Om de blir tillräckligt kraftfulla skulle de kunna kringgå RSA-baserat skydd genom att förfalska certifikat. Det skulle underlätta nätfiske- och man-in-the-middle-attacker[5].
Kvantresistens
RSA skyddar inte mot kvantattacker. Shors algoritm, som körs på en tillräckligt kraftfull kvantdator, skulle kunna lösa faktoriseringsproblemet på polynomisk tid. Då skulle RSA-kryptering inte längre vara säker[11][12]. Ett konkret hot är scenariot ”Harvest Now, Decrypt Later". Krypterade data som fångas upp i dag, till exempel kunduppgifter eller avtal, skulle kunna dekrypteras i framtiden när kvantdatorer finns tillgängliga[16]. För att förbereda sig bör e-handelsplattformar utveckla kryptoagila system. De gör det möjligt att byta till kvantsäkra algoritmer utan att behöva byta ut hela infrastrukturen[16].
I nästa avsnitt går vi igenom för- och nackdelarna med RSA jämfört med andra standarder.
3. AES-256
AES-256 kallas ofta för guldstandarden för datakryptering och används för att skydda mycket känslig information [14][17]. Inom e-handel skyddar det kunduppgifter och kreditkortsinformation. Med en nyckellängd på 256 bitar erbjuder det ett enormt nyckelutrymme med 2^256 kombinationer, vilket motsvarar ungefär 78 siffror. Denna enorma variation gör brute force-attacker praktiskt taget omöjliga med dagens beräkningskapacitet [13]. AES-256 kombinerar hög säkerhet med hög prestanda.
Säkerhetsnivå
För e-handelsplattformar är AES-256 inte bara en säkerhetsåtgärd, utan också ett myndighetskrav. Standarden PCI-DSS kräver denna krypteringsnivå för lagring och överföring av betalkortsuppgifter [18]. Dataläckor är ett kostsamt problem inom detaljhandeln, och oroväckande nog beror 57 % av dataintrången på kända men olösta säkerhetsbrister [18]. AES-256 bearbetar data i 128-bitars block och genomför 14 krypteringsrundor, fler än AES-128 (10 rundor) eller AES-192 (12 rundor) [13]. De extra rundorna ökar säkerheten ytterligare.
Beräkningskostnad
Som en symmetrisk krypteringsmetod är AES-256 betydligt snabbare och mer resurseffektivt än asymmetriska metoder som RSA [15]. En studie av Ryan Kovar från Splunk SURGe-teamet från mars 2022 visar att AES-baserad kryptering kunde behandla 100 000 filer (53,93 GB) på bara 42 minuter och 52 sekunder [14]. Den här hastigheten gör AES-256 idealiskt för e-handel, där stora datamängder behandlas utan att systemets prestanda påverkas märkbart. Moderna processorer stöder AES-NI, vilket ökar effektiviteten ytterligare [14].
Implementeringskomplexitet
Den största utmaningen med AES-256 är nyckelhanteringen. Eftersom samma nyckel används för kryptering och dekryptering måste den utbytas och lagras säkert mellan de behöriga parterna [14][19]. Därför använder många e-handelsplattformar en hybridarkitektur: asymmetriska metoder som RSA används för ett säkert utbyte av en sessionsnyckel, medan själva dataöverföringen sker med AES-256 [15][20]. Automatiserad nyckelrotation och säker lagring i ett vault-system är avgörande, eftersom säkerheten hos AES-256 helt beror på att nyckeln hålls hemlig [14][19]. Synlig kryptering som HTTPS är också avgörande för verksamheten, eftersom över 51 % av användarna avbryter ett köp online om webbläsaren visar en säkerhetsvarning [18].
Kvantresistens
Jämfört med RSA erbjuder AES-256 bättre skydd mot kvantattacker. Medan asymmetriska metoder skulle kunna knäckas helt med Shors algoritm, minskar Grovers algoritm den effektiva säkerheten hos AES-256 till endast 128 bitar. Den här nivån anses vara säker även på lång sikt [16]. Bundesamt für Sicherheit in der Informationstechnik (BSI) rekommenderar uttryckligen användning av AES-256 i den tekniska riktlinjen TR-02102-1 (version 2025-1) för att skydda digital information på lång sikt [1][3]. Den övergripande säkerheten i ett system beror dock också på nyckelutbytet. AES-256 skyddar data, men för TLS-handskakningar bör postkvantalgoritmer användas för att säkerställa fullständigt kvantskydd [16].
sbb-itb-1cfd233
4. Postkvantkryptering
Postkvantkryptering (PQC) skyddar mot kvantdatorer som kan knäcka klassiska krypteringsmetoder som RSA med hjälp av Shors algoritm [21]. Bundesamt für Sicherheit in der Informationstechnik (BSI) uttrycker det tydligt: Frågan är inte längre ”om” eller ”när” kvantdatorer blir verklighet, utan att övergången till postkvantkryptografi måste påbörjas nu [22]. Precis som tidigare TLS/SSL, RSA eller AES-256 är PQC nästa steg för att möta framtida hot inom digital handel. PQC:s styrka ligger i matematiska problem som även kan stå emot kvantattacker.
Kvantresistens
PQC bygger på matematiska utmaningar som gitterproblem, kodbaserad eller hashbaserad kryptografi, som är svåra att lösa för både klassiska datorer och kvantdatorer [21]. I juli 2022 standardiserade National Institute of Standards and Technology (NIST) de första PQC-algoritmerna. Bland dem finns CRYSTALS-Kyber för nyckelutbyte samt CRYSTALS-Dilithium, Falcon och SPHINCS+ för signaturer [21].
En fördel med PQC är att ingen särskild hårdvara krävs, algoritmerna kan köras på befintliga system. BSI rekommenderar en hybridlösning: PQC-metoder bör användas tillsammans med klassiska metoder för att säkerställa långsiktig säkerhet även om sårbarheter upptäcks senare [22].
Säkerhetsstyrka
En stor risk är att krypterade data som fångas upp i dag kan dekrypteras av kvantdatorer i framtiden. Angripare lagrar sådana data i syfte att knäcka dem senare [22]. Detta är särskilt kritiskt för e-handelsplattformar som måste skydda kunddata på lång sikt.
„Skadan från data som stulits i dag kommer att märkas först om flera år, passivitet är ett katastrofalt misslyckande i riskhanteringen." – Anand Oswal, Executive Vice President of Network Security på Palo Alto Networks [24]
Medan RSA anses vara osäkert mot kvantattacker betraktas AES-256 fortfarande som robust. Nyckelutbytet är dock fortfarande en svag punkt som måste göras kvantsäker, och det är just här PQC kommer in. Förutom ökad säkerhet möjliggör effektiva PQC-algoritmer en smidig integration i befintliga system.
Beräkningskostnad
Eftersom PQC-algoritmer kan köras på klassisk hårdvara är de enkla att integrera i befintlig e-handelsinfrastruktur [21]. Särskilt gitterbaserade metoder som CRYSTALS-Kyber anses vara effektiva och är ledande kandidater för bred användning. Implementeringens komplexitet varierar dock: hashbaserade signaturer med tillståndshantering, som LMS och XMSS, kräver omfattande hantering och lämpar sig därför sämre för tillämpningar där sådan kontroll inte kan garanteras [21].
För att underlätta implementeringen har BSI integrerat PQC-metoder i biblioteket med öppen källkod ”Botan”. Det gör att utvecklare kan testa och använda metoderna [21].
Implementeringskomplexitet
Övergången till PQC är ett långsiktigt projekt som berör tusentals enheter, applikationer och databaser [24].
”Listan är ett nödvändigt steg för regelefterlevnad, men också en tidig signal om marknadsutvecklingen. Kategorierna är brett definierade, vilket gör det svårt för nätverksingenjörer att identifiera vad som faktiskt krävs för att införa PQC-uppgraderingar i nätverk, databaser och kodarkiv.” – Crick Waters, vd för Patero [23]
Experter rekommenderar två strategier: För det första att utveckla kryptoagilitet, alltså förmågan att byta ut algoritmer utan större ändringar. För det andra att använda Cipher Translation för att göra äldre system kompatibla. Företag bör börja med en omfattande analys av sin kryptografiska infrastruktur och prioritera nyckelutbytet [22][24]. Med PQC utökas säkerhetsarkitekturen så att den även står emot framtida attacker.
För- och nackdelar
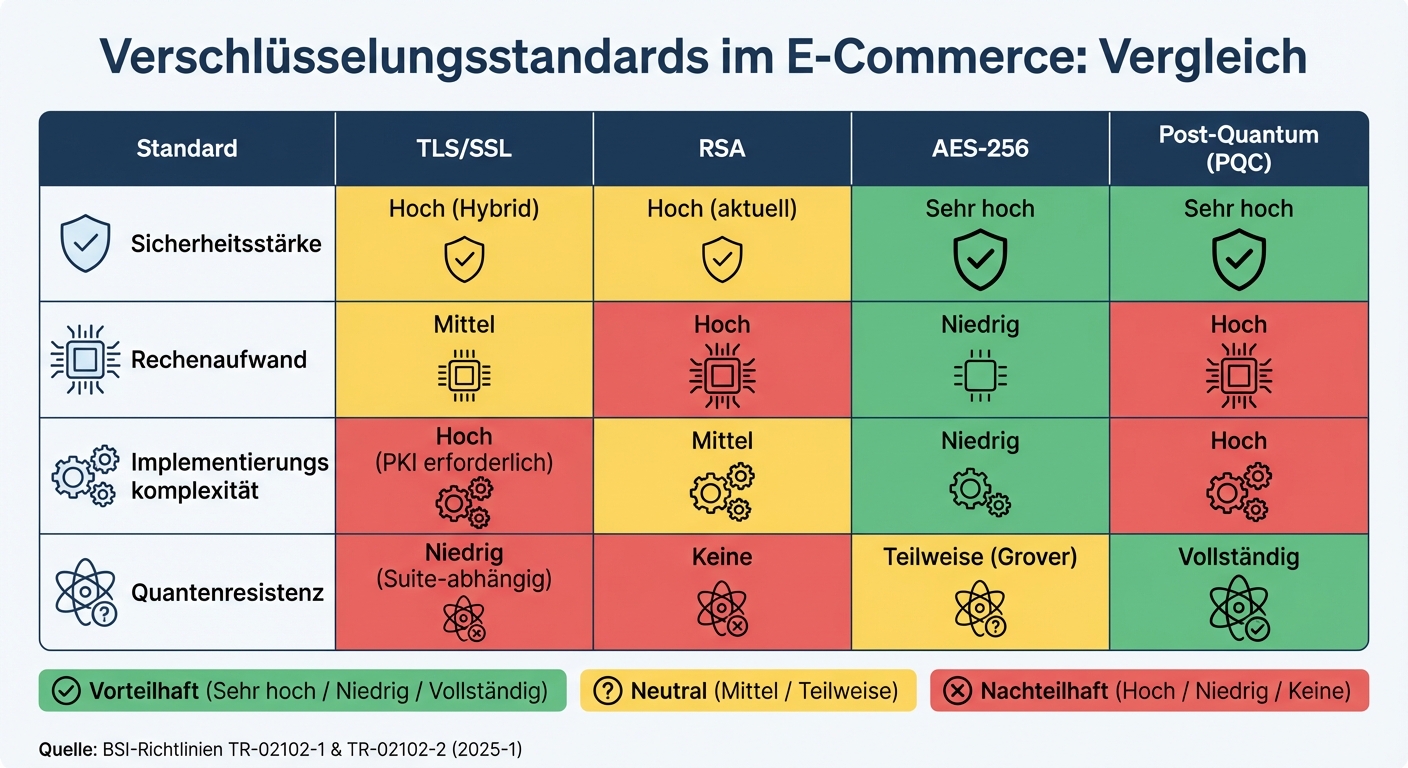
Jämförelse av krypteringsstandarder för e-handel: TLS/SSL, RSA, AES-256 och postkvantkryptering
Här följer en kort sammanfattning av styrkorna och svagheterna hos de presenterade krypteringsstandarderna, för att göra det lättare att förstå hur de kan användas.
TLS/SSL ger ett tillförlitligt skydd för data under överföring och har etablerat sig som standard inom e-handel, särskilt för känslig information som kreditkortsuppgifter och banktransaktioner [2]. Beroendet av en Public Key Infrastructure (PKI) är dock en svaghet: ogiltiga eller icke betrodda certifikat ökar risken för nätfiske och man-in-the-middle-attacker [2][5].
RSA bygger på offentliga och privata nyckelpar och möjliggör säkra digitala signaturer [5]. Den höga beräkningskostnaden gör dock RSA mindre effektivt än symmetriska metoder. Dessutom är RSA inte skyddat mot framtida attacker från kvantdatorer [25].
AES-256 utmärker sig genom sin förmåga att kryptera stora datamängder snabbt och effektivt. Ett säkert nyckelutbyte kompletteras ofta med hybrida metoder [5]. AES-256 är dock fortfarande delvis sårbart för kvantdatorer, särskilt genom Grovers algoritm.
Postkvantkryptering har utvecklats för att stå emot attacker från kvantdatorer [25]. Implementeringen av sådana algoritmer är dock tekniskt krävande och kräver anpassningar av befintliga protokoll. Dessutom råder det fortfarande osäkerhet kring vilka algoritmer som är det bästa valet på lång sikt [25].
Följande tabell visar de viktigaste skillnaderna mellan standarderna på ett överskådligt sätt:
| Krypteringsstandard | Säkerhetsnivå | Beräkningskostnad | Implementeringskomplexitet | Kvantresistens |
|---|---|---|---|---|
| TLS/SSL | Hög (hybrid) | Medel | Hög (PKI krävs) | Låg (beror på svit) |
| RSA | Hög (i dagsläget) | Hög | Medel | Ingen |
| AES-256 | Mycket hög | Låg | Låg | Delvis (Grover) |
| Post-Quantum | Mycket hög | Hög | Hög | Fullständig |
Den här jämförelsen visar varför hybrida metoder är oumbärliga inom e-handel. Plattformar kombinerar ofta RSA för ett säkert nyckelutbyte med AES-256 för snabb och effektiv dataöverföring [5]. På så sätt utnyttjas fördelarna med båda metoderna på bästa sätt.
Rekommendationer
För säkra transaktioner bör du använda TLS 1.2/1.3 för dataöverföring och AES-256 för kryptering. Känsliga transaktioner ska endast ske via https://, och giltiga certifikat från erkända certifieringsorgan är oumbärliga [2]. Följ riktlinjerna i BSI-direktivet TR-02102-2 (version 2025-1) [3]. Dessa standarder ligger till grund för rekommendationerna nedan.
Migrering till postkvantkryptering (PQC)
Börja nu med övergången till postkvantkryptering, innan kvantdatorer blir verklighet. CISA publicerade i januari 2026 ett direktiv som kräver att myndigheter prioriterar PQC-kompatibla produkter inom områden där sådana redan finns tillgängliga [23]. Crick Waters, vd för Patero, beskriver betydelsen av den här listan:
”Listan är ett nödvändigt steg för regelefterlevnad, men också en tidig signal om marknadsutvecklingen." [23]
Hybridmetod för ökad säkerhet
Kombinera kvantresistenta nyckelutbytesmetoder med klassiska algoritmer för att skydda dig mot båda hotbilderna [22]. BSI rekommenderar uttryckligen:
”Postkvantsystem bör om möjligt endast användas i kombination med klassiska system (”hybrid”)." [22]
Det är särskilt viktigt att skydda nyckelutbytet, eftersom risken för ”lagra nu, dekryptera senare”-attacker är som störst där [22].
Automatiserade verktyg och moderna standarder
Använd automatiserade verktyg för att analysera din kryptografiska infrastruktur [23]. När du köper nya webbservrar eller webbläsare bör du se till att de redan stöder gitterbaserade metoder för nyckelutbyte som standardiserats av NIST. De anses vara mer tekniskt mogna än kvantsäkra digitala signaturer [23]. Sedan januari 2026 är PQC-kompatibla alternativ vanliga för central webbprogramvara [23]. På så sätt stärker du inte bara din nuvarande infrastruktur, utan står också bättre rustad inför framtida utmaningar.
Metoder och nyckellängder som är lämpliga på lång sikt
Följ BSI:s riktlinjer TR-02102-1, som definierar kryptografiska metoder och nyckellängder som är lämpliga på lång sikt [3]. En gemensam marknadsundersökning från BSI och KPMG visar dock att hotet från kvantdatorer ofta underskattas. Av över 150 utskickade frågeformulär kom bara 28 svar tillbaka [22]. Vänta inte längre, påbörja migreringen redan i dag.
Vanliga frågor
Hur förbereder du din e-handelsplattform för postkvantkryptering?
För att göra din e-handelsplattform redo för kvantdatorernas era bör du noggrant granska de aktuella rekommendationerna från Bundesamt für Sicherheit in der Informationstechnik (BSI). BSI föreslår att hybrida krypteringslösningar används. De kombinerar klassisk kryptografi med postkvantalgoritmer för att skapa en säker övergångsperiod. Ett viktigt steg är att anpassa nyckelstorlekarna enligt de senaste riktlinjerna och använda beprövade algoritmer som FrodoKEM eller Classic McEliece.
Protokollanpassningar och nyckelhantering
Förutom att införa nya algoritmer behöver du också se över befintliga kryptografiska protokoll. Det innebär bland annat att använda hashbaserade signaturer, som anses vara särskilt motståndskraftiga mot attacker från kvantdatorer. Det är också viktigt att optimera processerna för nyckelhantering för att stärka skyddet av dina data ytterligare.
En strategi för övergången
En tydlig och tidig strategi är avgörande för att övergången ska gå smidigt. Då kan du se till att dina kunders data är skyddade även i framtiden, även om kvantdatorer en dag blir en del av vardagen. Den som agerar nu står säkrare på lång sikt.
Varför är AES-256 så viktigt för att skydda data inom e-handel?
AES-256 är en av de säkraste krypteringsstandarderna och är oumbärlig inom e-handel eftersom den skyddar känsliga uppgifter som betalningsinformation och personuppgifter på ett tillförlitligt sätt. Med en nyckellängd på 256 bitar erbjuder den en extremt hög säkerhetsnivå som i praktiken är omöjlig att övervinna.
För plattformar som Gunfinder, som hanterar konfidentiella uppgifter, är stark kryptering avgörande. Den bidrar inte bara till att stärka användarnas förtroende, utan uppfyller också dataskyddskraven. AES-256 kombinerar effektivitet och säkerhet på ett idealiskt sätt.
Vilka svårigheter kan uppstå när TLS 1.3 införs?
Införandet av TLS 1.3 innebär en del utmaningar. En av dem är att anpassa befintliga system till de nya säkerhetsstandarderna, vilket ofta kan vara tidskrävande och tekniskt krävande. Särskilt äldre program eller enheter kan ställa till problem, eftersom de kanske inte är helt kompatibla med TLS 1.3.
En annan aspekt är att implementeringen ofta kräver en uppdatering av hela infrastrukturen. Därför är noggrann planering och omfattande tester nödvändiga för att säkerställa att övergången går smidigt. Trots dessa hinder är arbetet värt besväret: TLS 1.3 ger både bättre säkerhet och märkbart högre prestanda.