Hur revisioner förbättrar krypteringssäkerheten

Utan regelbundna revisioner förblir kryptering ofta sårbar för fel och osäker. Sårbarheter som föråldrade algoritmer, osäker nyckelhantering eller felaktiga konfigurationer utsätter känsliga data för risker och orsakar höga kostnader till följd av dataintrång. En revision upptäcker dessa problem och säkerställer att moderna krypteringsmetoder som AES-256 och TLS 1.3 används.
Viktiga fakta:
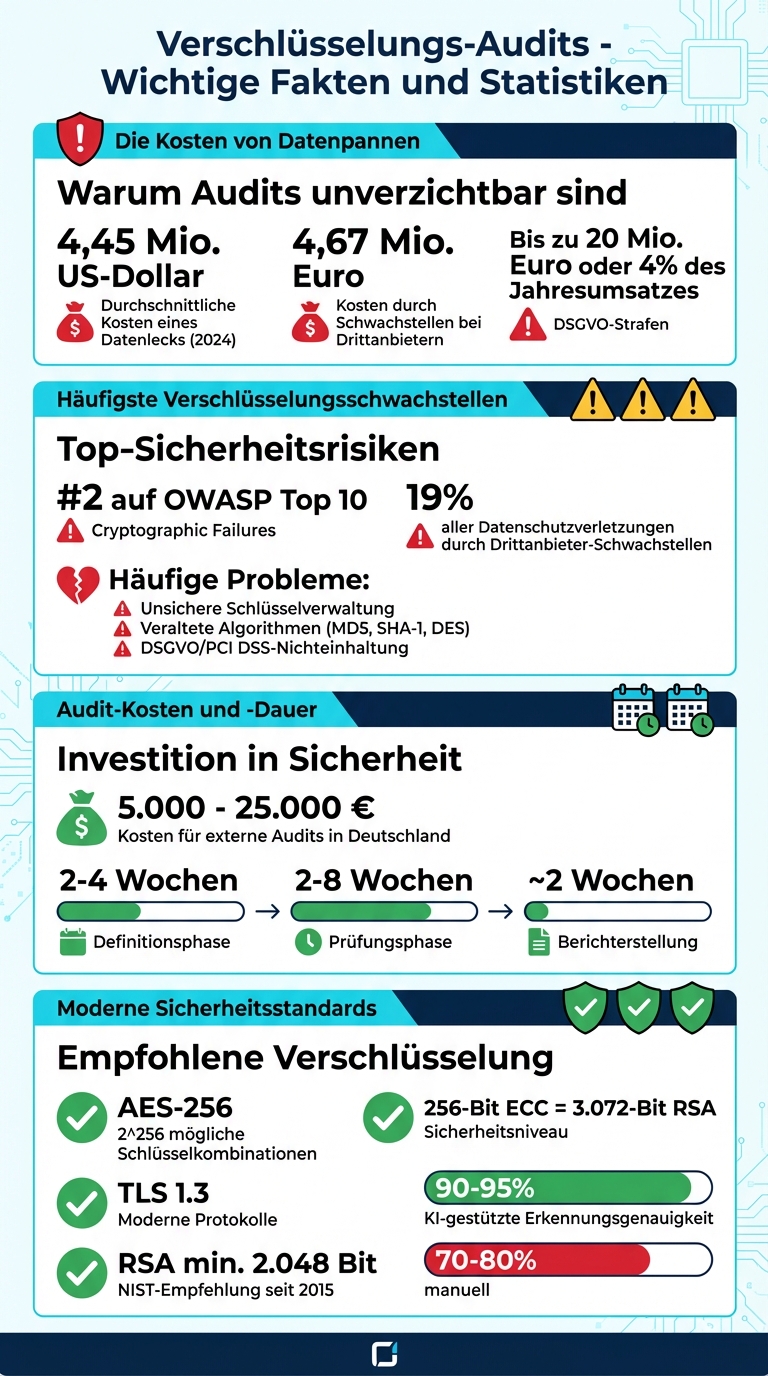
- Genomsnittlig kostnad för en dataläcka: 4,45 miljoner US-dollar (2024)
- Vanliga sårbarheter: osäkra nycklar, föråldrade algoritmer, bristande efterlevnad av GDPR
- Revisioner granskar regelefterlevnad, nyckelrotation och tekniska konfigurationer
- Kostnad för externa revisioner: 5 000–25 000 €
Fördelar för plattformar som Gunfinder:
- Skydd av känsliga data (t.ex. betalningsinformation)
- Efterlevnad av lagkrav (t.ex. GDPR, PCI DSS)
- Stärkt användarförtroende genom granskade säkerhetsåtgärder
Revisioner är oumbärliga för att identifiera säkerhetsbrister och hålla krypteringssystem uppdaterade. De ger tydliga åtgärder för förbättring och säkerställer skyddet av känsliga data.
Krypteringsrevisioner: kostnader, sårbarheter och säkerhetsstatistik i översikt
Grunderna i säkerhetsrevisioner: tips för effektiv styrning och riskhantering
sbb-itb-1cfd233
Vanliga krypteringssårbarheter och deras risker
Krypteringssystem kan fallera på många sätt, och varje sårbarhet ger angripare möjlighet att komma åt känsliga data. OWASP Top 10 listar ”Cryptographic Failures” som den näst största säkerhetsrisken [5]. Särskilt oroande är att problemen ofta inte beror på att kryptering saknas, utan på felaktig implementering.
Bristfällig nyckelhantering
Även den starkaste krypteringen är värdelös om nycklarna hanteras osäkert. Några av de vanligaste misstagen är:
- Nycklar som är hårdkodade i källkoden (CWE-321)
- Utebliven rotation av nycklar
- Osäker hantering, t.ex. i Excel-tabeller [5][6]
Manuella metoder för nyckelhantering är inte bara felbenägna, utan också osäkra. Så snart en nyckel har komprometterats kan angripare dekryptera alla data som skyddas med den. Detta är särskilt kritiskt när det gäller betalningsinformation eller personuppgifter. Sedan 2015 rekommenderar NIST minst 2.048 bitar för RSA-nycklar, eftersom 1.024-bitarsnycklar anses osäkra och kan knäckas av statliga aktörer [1][6].
Föråldrade krypteringsalgoritmer
Även användningen av föråldrade algoritmer innebär betydande risker. Exempel som MD5, SHA-1 eller DES har kända sårbarheter (CWE-327) [5]. MD5 och SHA-1 är sårbara för hashkollisioner, ett problem som angripare kan utnyttja för att förfalska digitala signaturer [7]. Även äldre protokoll som SSLv3 eller TLS 1.0 är sårbara för attacker som POODLE eller BEAST [7].
Moderna standarder som AES-256 erbjuder däremot praktiskt taget ogenomtränglig säkerhet mot brute force-attacker tack vare 2^256 möjliga nyckelkombinationer [1]. Chester Avey från GlobalSign framhåller:
”Övergången till robustare hashfunktioner som SHA-3 ökar avsevärt komplexiteten som krävs för att skada system som skyddas med kryptografisk hashing" [7].
Bristande efterlevnad av regulatoriska krav
Överträdelser av regler som GDPR eller PCI DSS kan leda till höga böter och en betydande förlust av förtroende [5]. Dessa föreskrifter kräver uttryckligen användning av stark kryptering, särskilt för personuppgifter och betalningsinformation. Vanliga överträdelser är:
- Okrypterad dataöverföring via HTTP eller FTP (CWE-319)
- Svaga lösenordshashar utan salt (CWE-759)
- Låg entropi vid nyckelgenerering (CWE-331) [5]
Utan regelbundna granskningar förblir sådana sårbarheter ofta oupptäckta tills en säkerhetsincident inträffar.
De här exemplen visar hur viktigt det är att regelbundet granska och uppdatera krypteringssystem för att täppa till säkerhetsluckor och skydda dataintegriteten.
Så förbättrar regelbundna granskningar krypteringssäkerheten
Regelbundna granskningar omvandlar teoretiska säkerhetskoncept till konkreta skyddsåtgärder. De upptäcker sårbarheter som skugg-IT (IT-applikationer som inte är godkända), okontrollerade slutenheter och okrypterade säkerhetskopior, sådant som lätt kan förbises i vardagen [8][2]. Särskilt i molnmiljöer granskas modellen för delat ansvar. Då säkerställs att företag hanterar sina nycklar och konfigurationer korrekt i stället för att blint förlita sig på leverantören [8][9]. Nedan förklaras hur granskningar upptäcker och åtgärdar dessa säkerhetsluckor.
Upptäcka krypteringsluckor
En granskning börjar ofta med en sårbarhetsanalys, där alla aktiva tjänster kartläggs och jämförs med kända säkerhetsluckor i CVE-databaser [2]. Med automatiserade verktyg och expertanalyser identifieras sårbarheter i brandväggar och policyer och dokumenteras i detaljerade rapporter [11]. Dessutom används Computer Assisted Auditing Techniques (CAAT) och övervakningsprogram som Nagios eller Tripwire. De här verktygen övervakar konfigurationsändringar i realtid och bidrar till att upprätthålla krypteringssäkerheten kontinuerligt [2].
Granska starka krypteringsprotokoll
Revisorer kontrollerar om rekommenderade algoritmer som AES-256 eller TLS 1.3 används och identifierar osäkra metoder som RSA-1024 eller DES [8][1]. Ett exempel: En 256-bitars ECC-nyckel (Elliptic Curve Cryptography) erbjuder samma säkerhetsnivå som en 3 072-bitars RSA-nyckel, men är betydligt effektivare [1]. Med NIS-2-direktivet, som har gällt i EU sedan januari 2023, har kraven på regelbundna säkerhetsrevisioner och riskbedömningar ökat ytterligare [2].
Kontrollera oberoende nyckelkontroll
En central del av nyckelhanteringen är arbetsfördelning, ingen får ensam kontrollera hela livscykeln för en kryptografisk nyckel [8]. Gary Glover från SecurityMetrics sammanfattar det väl:
”Om du inte skyddar platsen där krypteringsnyckeln finns ... är det som att lämna husnyckeln i dörrlåset" [14].
Revisorer utför stickprovskontroller för att säkerställa att nycklar kan hämtas, roteras och raderas på ett säkert sätt [10][8]. I AWS-system kontrollerar de specifika behörigheter som kms:Describe* för att säkerställa att nyckelkonfigurationer kan granskas utan att själva nycklarna äventyras [10]. Efterlevnaden kontrolleras genom att jämföra riktlinjer med tekniska bevis, som loggar över rotation och radering [8].
Revisionsprocessen i detalj
Här förklaras steg för steg hur en krypteringsrevision går till för att granska säkerhetsåtgärderna grundligt.
En sådan revision omfattar juridiska, tekniska och organisatoriska aspekter. Inom 2–4 veckor definieras granskningsramen och viktiga intressenter identifieras. Själva granskningen tar 2–8 veckor, följt av cirka 2 veckor för att sammanställa rapporten. I Tyskland varierar kostnaden för externa revisioner mellan 5 000 och 25 000 € beroende på företagets storlek [16].
Granskning av regelefterlevnad
Det första steget är att kontrollera om de tekniska och organisatoriska åtgärderna (TOM) har genomförts i enlighet med artikel 32 i GDPR. Revisorerna granskar förteckningen över behandlingsaktiviteter (art. 30 GDPR) för att kontrollera att den är aktuell och jämför om de dokumenterade krypteringsåtgärderna faktiskt har genomförts. Avtal med personuppgiftsbiträden (art. 28) kontrolleras också. Dessutom säkerställs att internationella standarder som ISO 27001:2022 Annex A 8.24 följs. Standarden reglerar användningen av kryptografi. Konstanze Krollpfeiffer, certifierat dataskyddsombud, sammanfattar det väl:
„En dataskyddsrevision är en systematisk process där ett företags aktuella dataskyddsnivå granskas, bedöms och dokumenteras" [16].
Det här steget går längre än att bara följa reglerna och stärker förtroendet hos Gunfinders användare.
Tekniska tester och kodanalys
I nästa fas används penetrationstestmetoder som OWASP, OSSTMM och PTES för att simulera möjliga cyberattacker. Verktyg som Nessus söker efter kända sårbarheter, medan Metasploit testar om krypteringar kan kringgås. Nätverksanalysverktyg som Nmap identifierar aktiva tjänster och deras versioner, och Wireshark analyserar datatrafiken för att upptäcka okrypterade överföringar. En kombination av automatiserade skanningar och manuell analys av experter är avgörande här, eftersom maskiner ofta inte kan förstå hela affärssammanhanget.
Efter dessa tester granskas Public Key Infrastructure (PKI) särskilt för att validera certifikat och protokoll.
Validering av Public Key Infrastructure (PKI)
Revisorerna granskar certifikat, moderna protokoll som TLS 1.3, starka algoritmer som AES-256 och konfigurationen av Hardware Security Modules (HSM). Dessa moduler säkerställer säker nyckellagring och möjliggör detaljerade åtkomstloggar.
Kontroll av nyckelrotation
Regelbunden rotation av nycklar är avgörande för att förhindra obehörig åtkomst. Revisorer analyserar stickprov och granskar rotations- och raderingsloggar för att säkerställa att nycklar byts ut korrekt. Dessutom genomförs så kallade Fire Drill-simuleringar för att testa rutinerna vid komprometterade eller utgångna nycklar. Dessa regelbundna kontroller är en central del av Gunfinders säkerhetskoncept.
Åtgärda säkerhetsproblem genom revisioner
Att upptäcka säkerhetsbrister är bara det första steget. Revisioner ger inte bara en analys, utan också tydliga åtgärder för att åtgärda dessa svagheter. När problem har identifierats ser de föreslagna åtgärderna till att säkerhetsbristerna åtgärdas effektivt. Här får du veta vilka åtgärder revisioner rekommenderar för att förbättra krypteringssäkerheten på lång sikt.
Inrätta en oberoende nyckelhantering
En central del av säkerhetsstrategin är en tydligt definierad process för nycklarnas hela livscykel. Den börjar med generering med hjälp av högkvalitativa slumptalsgeneratorer, omfattar säker lagring och regelbunden rotation och avslutas med slutgiltig förstöring [17][6]. En vanlig kritikpunkt vid revisioner är den blinda tilliten till molntjänsternas standardinställningar. Lösningen? Användning av Hardware Security Modules (HSM) eller specialiserad programvara för intern nyckelkontroll [17][8].
Principen om arbetsfördelning spelar en avgörande roll. Ingen enskild medarbetare bör ansvara för en nyckels hela livscykel. Därför är godkännanden i flera steg för att skapa och förstöra nycklar oumbärliga [8]. I stället för att lagra nycklar i kalkylblad bör företag gå över till centrala plattformar eller kryptografiska valv för att undvika förlust och obehörig åtkomst [6]. Mark Sharron från ISMS.online sammanfattar det träffande:
”En tydlig kryptografipolicy omvandlar dold stress till mätbart förtroende" [8].
Revisioner rekommenderar också att du skapar en fullständig inventering av alla krypterade tillgångar, från säkerhetskopior och molninstanser till mobila enheter. Det säkerställer att det inte finns någon ”skugg-IT” utan kryptering [8]. En stabil nyckelhantering lägger grunden för ytterligare optimeringar.
Bekräftelse av starka krypteringsmetoder
Revisioner kontrollerar om moderna algoritmer som AES-256 och TLS 1.3 används och dokumenterar att de har implementerats korrekt. Varje nyckel bör ha en fastställd giltighetstid för att säkerställa regelbundna byten. Det minimerar möjliga skador om en nyckel komprometteras [6].
Ett annat fokus ligger på integration i säkerhetsmodeller med nolltillit. Kryptering måste implementeras konsekvent i hybrida miljöer, både i vila, under överföring och vid användning [8]. En spårbarhetsmatris kopplar varje policykrav till en teknisk kontroll och ett dokumenterat revisionsunderlag [8]. Som ecos.de uttrycker det:
”Kryptering är bara så stark som processen som används för att hantera de tillhörande nycklarna" [17].
Dessa kontroller lägger grunden för användning av moderna automatiseringslösningar.
Användning av automatiseringsverktyg
Moderna revisioner lägger stor vikt vid automatisering för att effektivisera skapandet, förnyelsen och återkallandet av certifikat och nycklar. Verktyg som ECOS Trust Management Appliance (TMA) erbjuder automatiserad hantering av certifikatens livscykel (CLM). Det hjälper till att hantera det växande antalet certifikat och förhindra avbrott på grund av utgångna certifikat [6].
Computer-Assisted Audit Techniques (CAATs) gör det enklare för revisorer att analysera stora datamängder snabbare än med manuella metoder [11]. Artificiell intelligens ökar träffsäkerheten vid upptäckt av säkerhetsproblem från 70–80 % till imponerande 90–95 % [11]. Dessutom åtgärdar automatiserade system för patchhantering omedelbart sårbarheter i föråldrad programvara, en av de vanligaste angreppsvektorerna [18].
För dig som Gunfinder-användare innebär det här att automatiserade lösningar för nyckelrotation, certifikathantering och kontinuerlig övervakning ökar säkerheten och samtidigt minskar det manuella arbetet avsevärt.
Så drar Gunfinder nytta av krypteringsgranskningar
Krypteringsgranskningar spelar en avgörande roll för säkerheten hos Gunfinder, en marknadsplats online för jägare och sportskyttar. Plattformen hanterar dagligen känslig information som identitetshandlingar och betalningsuppgifter. Granskningarna säkerställer att dessa uppgifter skyddas både när de lagras och när de överförs [19][4].
En stor fördel är att GDPR-kraven följs, särskilt artikel 32, som kräver att lämpliga tekniska och organisatoriska åtgärder vidtas [15][16]. Granskningarna dokumenterar hur åtgärderna genomförs och skapar därmed transparens. Globeria Datenschutz beskriver värdet av sådana åtgärder träffande:
”En dataskyddsgranskning ... skapar inte bara rättslig trygghet, utan stärker också förtroendet hos kunder, partner och medarbetare" [15].
Dessutom är revisioner oumbärliga för att säkra betalningsprocesser. Förutom GDPR spelar standarder som Payment Card Industry Data Security Standard (PCI DSS) en viktig roll här. Revisioner kontrollerar om skyddsåtgärder som multifaktorautentisering (MFA) och rollbaserade åtkomstkontroller har implementerats korrekt [11][20]. Tekniska tester som penetrationstester avslöjar dessutom sårbarheter i API:er, brandväggar eller föråldrad programvara innan de kan utnyttjas [11][13]. Eftersom 19 % av alla dataintrång orsakas av sårbarheter hos tredjepartsleverantörer är det särskilt viktigt att granska externa betaltjänstleverantörer. Sådana intrång kostar i genomsnitt 4,67 miljoner euro [20].
Med investeringar på mellan 5 000 och 25 000 euro ser Gunfinder till att transaktionerna löper smidigt och att potentiellt kostsamma dataintrång undviks. Den globala genomsnittskostnaden för ett dataintrång är 4,45 miljoner US-dollar [16][4]. För dig som användare innebär det att dina uppgifter skyddas av säkerhetsåtgärder som har granskats flera gånger och att plattformen uppfyller alla lagkrav för säker handel med vapen och tillbehör.
Slutsats
Revisioner är ett systematiskt sätt att upptäcka och åtgärda sårbarheter i krypteringen innan angripare kan utnyttja dem. De avslöjar specifika tekniska problem, som föråldrade algoritmer, osäker nyckelhantering eller felaktiga konfigurationer, och ger en tydlig plan för att prioritera de åtgärder som behövs [11][3].
Dessutom omsätter revisioner säkerhetspolicyer i praktiken och hanterar risker som osäker skugg-IT [11][12]. Resultatet? Förbättrad teknisk säkerhet och säkerställd efterlevnad av lagkrav.
För standarder som GDPR, ISO 27001 och PCI DSS är revisioner oumbärliga. De dokumenterar efterlevnaden och minimerar risken för höga böter, upp till 20 miljoner euro eller 4 % av den globala årsomsättningen [20]. Med tanke på att ett dataintrång i genomsnitt kostar 4,45 miljoner amerikanska dollar är revisioner en lönsam åtgärd [4].
Trenden går från sporadiska granskningar till kontinuerlig övervakning och AI-drivna system som kan upptäcka hot nästan i realtid, i stället för först efter veckor eller månader [11][13]. För Gunfinder innebär det att alltid hålla sig uppdaterad om säkerheten. Och för dig som användare innebär det högre säkerhet och ökat förtroende för skyddet av dina uppgifter.
Vanliga frågor
Hur ofta bör en krypteringsrevision genomföras?
En krypteringsrevision bör helst genomföras minst en gång om året. Det är också lämpligt att genomföra sådana revisioner när processerna ändras eller ett nytt ledningssystem införs. Särskilt i sådana situationer kan händelsestyrda revisioner hjälpa till att tidigt identifiera potentiella säkerhetsbrister och åtgärda dem effektivt.
Vad bör förberedas internt inför en revision?
Noggranna förberedelser är nyckeln till en smidig revision. Gå igenom säkerhetsinfrastrukturen, befintliga processer och dokumentation för att säkerställa att allt är uppdaterat.
Det är viktigt att alla relevanta uppgifter, åtkomster och dokument finns tillgängliga i god tid. En checklista kan hjälpa dig att systematiskt gå igenom alla viktiga punkter.
De här grundliga förberedelserna gör det inte bara enklare att genomföra granskningen, utan hjälper också till att upptäcka eventuella svagheter i ett tidigt skede.
Hur vet jag om er nyckelhantering verkligen är säker?
Regelbundna revisioner spelar en central roll för att säkerställa att er nyckelhantering är säker. De gör det möjligt att tidigt upptäcka potentiella svagheter eller felaktiga konfigurationer och åtgärda dem.
Fördelen? Ni minimerar risken för obehörig åtkomst och säkerställer att era krypteringssystem fortsätter att fungera effektivt. En revision är alltså inte bara en säkerhetsåtgärd, utan också ett viktigt steg för att skydda integriteten hos era uppgifter på lång sikt.