Estudios sobre datos externos en el Fraud Scoring 2026
En resumen: Los datos externos pueden mejorar claramente el Fraud Scoring si se usan de forma específica. El texto se centra en cuatro puntos: más fraude detectado, menos falsas alarmas, mejores decisiones en login, checkout y pago y reglas estrictas por la DSGVO y la PSD2.
Yo resumiría el artículo así:
- El fraude aumenta: En el EEE la suma de fraude en 2024 fue de 4,2 mil millones €.
- Lo que más aporta son señales combinadas: sobre todo Device, IP/Red, Identidad/Consorcio, Email/Teléfono y Comportamiento.
- El mayor impacto está en puntos de riesgo en el proceso: Registro, Login, Listing, Pago, Subasta y Retiro.
- No todos los estudios son 1:1 aplicables: Siempre hay que mirar Baseline, tipo de fraude, muestra y falsos positivos.
- Legalmente solo cuenta un uso bien justificado: limitación de propósito, minimización de datos, plazos de borrado y en decisiones automáticas duras también revisión humana.
Para mí el mensaje principal está claro: Los datos externos no son una solución mágica. Valen la pena sobre todo si aportan un beneficio medible en los pasos correctos del proceso y si su uso está bien documentado.
Comparación rápida
| Área | De qué se trata | Qué dice el artículo |
|---|---|---|
| Impacto | Más aciertos, menos falsas alarmas | Las señales externas suelen ayudar más en conjunto |
| Tipos de datos | Device, IP, Identidad, Consorcio, Email, Teléfono, Comportamiento | Ninguna señal individual suele ser suficiente |
| Lugares de uso | Registro, Login, Listing, Checkout, Retiro | Ahí el beneficio adicional suele ser mayor |
| Rentabilidad | Costes contra pérdidas por fraude, esfuerzo de revisión y abandonos | Solo compensa con un efecto neto claro |
| Legal | DSGVO, PSD2-TRA, en parte WaffG | Uso solo con base legal clara |
Si lees el artículo, no deberías verlo como un conjunto de cifras de uplift, sino como una pregunta clara: ¿Qué señales externas reducen en tu proceso fraude y falsas alarmas a la vez - sin violar las reglas de protección de datos?
Prevenir y detectar fraudes con análisis de datos | Enfoque en Forensics
sbb-itb-1cfd233
Qué fuentes de datos externas cuentan más en 2026
En 2026, sobre todo las señales externas combinadas serán la palanca más fuerte contra el fraude. No es la cantidad de datos lo que marca la diferencia, sino el valor adicional de la señal en la decisión de riesgo en curso.
Señales de dispositivo, red y ubicación
El device fingerprinting agrupa características del navegador, dispositivo y red en un identificador de dispositivo estable. Lo importante: suele seguir siendo útil incluso si se borran las cookies o cambia la dirección IP.[19] A esto se suman datos de reputación de red, como hotspots conocidos de fraude, uso de Tor, clústeres ASN sospechosos y la comparación entre la ubicación IP y la dirección declarada.[13][14]
Para Gunfinder esto es muy concreto: si una cuenta conocida inicia sesión de repente desde una IP de alto riesgo con un patrón de dispositivo completamente nuevo y poco después realiza una transacción de alto valor o cambia los datos de pago, se puede detectar en tiempo real y asegurar con una verificación adicional.[8][9][14] Aquí radica el atractivo de estos datos. Proporcionan indicios tempranos, a menudo en segundos. Pero su mayor valor surge cuando se combinan con datos de identidad y comportamiento.
Datos de identidad, consorcio y registro
Las señales de dispositivos y redes suelen generar sospechas al principio. Si un caso es válido, lo muestra la verificación de identidad. Los datos consorciados agrupan señales de fraude de muchos entornos de Dealer al mismo tiempo. Así se hacen visibles dispositivos, direcciones de correo electrónico, números de teléfono e identidades que en otros lugares ya han tenido devoluciones o disputas, incluso si el perfil en un nuevo marketplace aún parece normal.[9][10] Para los marketplaces, este es el beneficio clave: Detectar riesgo cross-Dealer antes de que sea visible en el propio inventario.
En el entorno de armas, además, la WBK y los datos de registros estatales se integran directamente en la verificación.[5] Las comprobaciones de consistencia de dirección y las listas de sanciones complementan la revisión.[9][11][13] Esto marca la diferencia entre una simple señal de alerta y una evaluación fiable.
Datos de correo electrónico, teléfono y comportamiento
Las señales de correo electrónico y teléfono suelen ser económicas, rápidas y útiles desde temprano en el proceso. Esto incluye, por ejemplo, la antigüedad de una dirección de correo, el tipo de dominio, filtraciones conocidas y el uso de la misma dirección en varios Dealers. Algo similar ocurre con los números de teléfono, por ejemplo, con corta duración, uso de VoIP o indicios de SIM swaps.[6][9][10]
A esto se suman datos de comportamiento a nivel de sesión, como el ritmo de tecleo, movimientos del ratón, comportamiento de desplazamiento y la velocidad en la finalización de la compra. Los procesos automatizados suelen mostrar patrones típicos: secuencias uniformes de tecleo y clics, trayectorias rectas del ratón y sin vacilación en puntos donde las personas suelen detenerse brevemente.[6][7][12][14][15]
Por sí solos, estas señales suelen ser demasiado débiles para decisiones fiables. Pero cuando se analizan conjuntamente datos de correo electrónico, teléfono y comportamiento, su poder explicativo aumenta considerablemente.[16][17][18]
Efecto medido: tasas de detección, falsas alarmas y efectos operativos
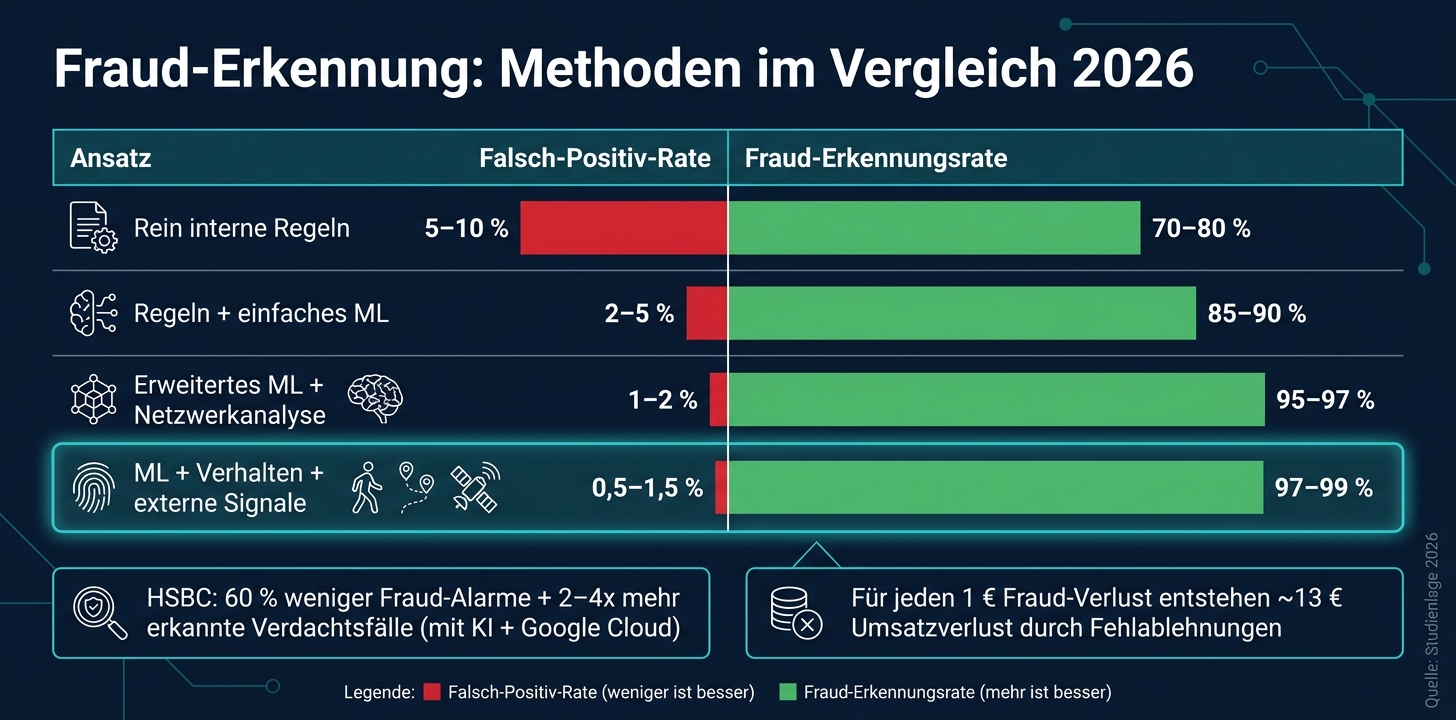
Fraud-Erkennungsraten im Vergleich: Interne vs. Externe Datensignale 2026
Ganancia en detección gracias a datos externos
Ahora no se trata de qué señales existen, sino de lo que finalmente aportan mediblemente al modelo. La evidencia es bastante clara: cuando se añaden señales externas, la tasa de detección y la precisión aumentan notablemente. Al mismo tiempo, las falsas alarmas disminuyen.[24]
| Enfoque | Tasa de falsos positivos | Tasa de detección de fraude |
|---|---|---|
| Solo reglas internas | 5–10 % | 70–80 % |
| Reglas + ML simple | 2–5 % | 85–90 % |
| ML avanzado + análisis de red | 1–2 % | 95–97 % |
| ML + comportamiento + señales externas | 0,5–1,5 % | 97–99 % |
Así que se ve bastante rápido hacia dónde va la cosa: cuanto más señales externas útiles se integren en el sistema, mejor separa el modelo los casos sospechosos de los legítimos.[24]
Un caso concreto lo hace tangible. HSBC redujo con monitoreo basado en IA junto con Google Cloud el volumen de sus alertas de fraude en más del 60 %. Al mismo tiempo, se detectaron de dos a cuatro veces más actividades realmente sospechosas.[20]
Reducir falsas alarmas, mejorar la experiencia del cliente
En la práctica, los rechazos erróneos suelen ser más caros de lo que muchos piensan. Por cada 1 € perdido por fraude, se estima una pérdida de ingresos de 13 € debido a clientes legítimos rechazados injustamente.[24] Para un marketplace, esto no es un problema pequeño, sino que afecta directamente a los ingresos y procesos.
Esto se refleja en varios puntos:
- menos revisiones manuales
- menos abandonos
- menos fricción en el checkout
Los datos externos ayudan justo en este punto. Cuando las señales de dispositivo e identidad clasifican a una persona como confiable, a menudo se puede prescindir de un nivel adicional de autenticación. Esto ahorra tiempo y reduce la barrera en el proceso de pago.
La práctica empresarial en Alemania también muestra este efecto. El 85 % de las empresas alemanas reportan una mejor precisión de detección gracias al uso de Machine Learning.[23] Más interesante es el segundo dato: el 71 % encuentra casos que con sistemas puramente internos habrían pasado desapercibidos.[23]
Límites, sesgos y señales débiles
A pesar de los buenos efectos, los datos externos no son una solución milagrosa. Las señales individuales suelen ser débiles, y los modelos pierden sin reentrenamiento un 1–2 % de precisión por mes.[22][24] Eso suena pequeño al principio. Pero a lo largo de varios meses se acumula de forma notable.
Además, hay un problema que hace que muchas verificaciones estándar parezcan obsoletas: las identidades sintéticas. En 2026 ya representan el 11 % de todos los casos de fraude.[21] Aquí se mezclan datos reales y falsos de forma tan hábil que las rutas normales de verificación a menudo no funcionan.
Quien use datos externos debe considerar cuidadosamente el esfuerzo continuo. Esto incluye el mantenimiento de los modelos, la verificación de las fuentes de datos y una mirada crítica a la calidad de la señal y los sesgos. Justo por eso, los costes, el esfuerzo operativo y el cumplimiento se convierten en el centro de la evaluación.
Costes, beneficios y consideraciones de cumplimiento en Alemania y la UE
Costes, rentabilidad y ROI esperado
Después del efecto, cuenta la rentabilidad. Al final no basta con reducir el fraude. La solución también debe ser rentable.
En el lado de los costes destacan sobre todo las tarifas de licencia y API, la integración, el monitoreo del modelo y el esfuerzo para protección de datos, gobernanza y soporte.
El beneficio se muestra en varios aspectos a la vez: menos fraude, menos contracargos, menos verificaciones manuales y menos rechazos erróneos. Justo eso hace que el caso de negocio sea a menudo interesante. Los dealers de la UE pierden de media alrededor del 2,8 % de sus ventas por fraude, el 3 % de todos los pedidos son fraudulentos y el 24 % de las verificaciones siguen siendo manuales.[36]
La siguiente visión general muestra rangos típicos de estudios y análisis de mercado.[25][4][26][27][32][33]
| Categoría de datos | Beneficio típico | Riesgo principal |
|---|---|---|
| Device & Network Intelligence | Reducción de fraude del 20–40 %; útil para PSD2-TRA | Falsas alarmas elevadas al principio antes del ajuste |
| E-Mail & Phone Risk Scoring | Reducción de fraude del 10–25 %; menos falsas alarmas con contactos conocidos | Baja fiabilidad con direcciones nuevas |
| Datos de consorcio/red | 30–50 % en patrones conocidos; alto apalancamiento con volumen | Datos obsoletos aumentan falsas alarmas; se requiere cuidado con el RGPD |
| Análisis de comportamiento | 30–60 % en ataques de bots; reducción significativa de falsas alarmas | Alto esfuerzo de integración |
| Verificación de identidad/dirección | 15–35 % en fraude de identidad; útil para productos de alto riesgo | Datos obsoletos pueden aumentar falsas alarmas |
Se ve rápido: no todas las señales rinden igual. Algunas fuentes dan buenos aciertos temprano, pero generan más falsas alarmas al inicio. Otras requieren más trabajo de integración, pero luego reducen claramente ataques de bots o fraudes de identidad.
PSD2-análisis de riesgo de transacción y excepciones SCA
Bajo PSD2, los proveedores de servicios de pago solo pueden usar excepciones SCA si su tasa de fraude se mantiene bajo los umbrales establecidos.[1][34][35] La EBA calcula esta tasa sobre un período móvil de 90 días. Lo relevante es la tasa de fraude del proveedor de servicios de pago que quiere usar la excepción.[1][34][35]
En la práctica esto significa: las señales externas de riesgo pueden ayudar a marcar transacciones riesgosas para SCA y dejar pasar operaciones no críticas con poca fricción.[25][11] Ahí está el apalancamiento. Quien separa bien, pierde menos buenas compras y mantiene la tasa de fraude bajo control.
Si este enfoque es legalmente correcto, lo decide luego el RGPD.
DSGVO, minimización de datos y uso legítimo de datos de terceros
Para el uso de datos externos se necesita una línea clara: una descripción precisa del propósito del procesamiento, una evaluación documentada de intereses, plazos claros de eliminación y – en decisiones automatizadas de gran alcance – la opción de revisión humana.[28][30]
Especial cuidado se debe tener con los datos de consorcio. Si tales puntuaciones llevan a rechazos automatizados o efectos similares significativos, se aplican los mecanismos de protección del Art. 22: revisión humana, una explicación comprensible y la posibilidad de impugnar la decisión.[29][31] Además, se deben documentar claramente la limitación del propósito, la transparencia y la proporcionalidad.[2]
Para Gunfinder al final solo cuenta el efecto neto medible por transacción. Al scoring solo deben entrar señales que claramente aporten algo y que estén basadas en una base legal limpia.
Qué significan los resultados para marketplaces como Gunfinder
Para Gunfinder se pueden derivar sobre todo campos de aplicación muy concretos a partir de los estudios: registro, login, listing, checkout y pago.
Riesgos del marketplace y señales externas adecuadas
Gunfinder no es una tienda online normal. En el marketplace se comercian bienes regulados y de alto valor – armas, munición y óptica. Si ocurre un caso de fraude aquí, no solo afecta a la facturación. También afecta la confianza de los usuarios y complica la verificación.
Los estudios muestran un punto claro: los datos externos tienen un impacto fuerte especialmente donde están los mayores riesgos en el proceso de una transacción. No se trata de recopilar la mayor cantidad posible de datos. Es más importante usar en cada paso las señales que aportan el mayor valor añadido.
| Tipo de transacción | Datos externos relevantes | Beneficio esperado |
|---|---|---|
| Registro de nuevos vendedores | Device fingerprint & datos de consorcio; verificación de identidad, registros y licencias | Menos vendedores falsos; mejor cumplimiento en el comercio de armas |
| Login & acceso a cuenta | Reputación de dispositivo & IP; anomalías de comportamiento; riesgo en email/teléfono | Menos secuestro de cuentas; verificaciones adicionales más dirigidas |
| Listing de productos regulados | Registros públicos; listas de sanciones; datos de licencias | Mayor calidad en los listings; menos ofertas no permitidas |
| Pago por artículos de alta calidad | Riesgo del dispositivo; señales de red/geolocalización; datos del consorcio sobre fraudes | Mejor detección de fraudes; decisiones TRA seguras bajo PSD2 |
| Ofertas y cierre de subastas | Modelos de comportamiento; detección de bots y colusión | Menos shill-bidding; más confianza en las subastas |
| Pagos a vendedores | Verificación de cuenta bancaria; datos del consorcio sobre cuentas de tránsito; verificaciones KYB | Menos fraude en pagos; cambios en pagos tras un login riesgoso son una fuerte señal de ATO |
En cuanto al marco legal, la situación está clara: GDPR, PSD2-TRA y WaffG establecen los límites para todos los pasos. Interés legítimo documentado, minimización de datos y una clara finalidad son obligatorios.
Cómo interpretar bien los estudios de 2026
No todos los indicadores fuertes de un estudio se pueden transferir 1:1 a Gunfinder. Al final siempre cuentan el contexto y el tipo de medición. Cinco puntos ayudan a clasificar:
- Tamaño de muestra y contexto: ¿Proviene el estudio del retail de alto volumen o de transacciones poco frecuentes y de alto precio? Los grandes conjuntos de datos bancarios rara vez se pueden aplicar directamente a Gunfinder.[26][4][38]
- Modelo base: ¿Contra qué se midió la mejora? ¿Contra una regla simple o contra un modelo ML ya bueno? Mejoras del 40–60 % suelen aparecer solo cuando el sistema inicial era más débil.[37][40]
- Tipos de fraude: ¿Qué formas de fraude se han detectado? Los informes de la UE muestran que el fraude por ingeniería social está en aumento. Justamente esta parte solo puede ser captada de forma limitada por datos técnicos externos.[26][3][41] Para Gunfinder son más importantes ATO, Seller Fraud, Listing Abuse y Payout Fraud. Además: los estudios a lo largo de varios periodos suelen ser más fiables que una instantánea única.[42][43][44][26][4][3]
- Transparencia del estudio: ¿Se reportan juntos Recall, Precision y False-Positive-Rate? Si los estudios de proveedores no incluyen una revisión independiente ni mencionan falsas alarmas, hay que tener cuidado.[37][39][40]
Sólo las señales que funcionan en tu propio proceso, para tu tipo de fraude y dentro del marco legal adecuado, aportan al final un efecto neto real.
Conclusión: Las conclusiones más importantes
Las señales externas mejoran la detección de fraude de forma medible. Más útiles son en puntos críticos como registro, login, listing, checkout y pago. Solo debes adoptar cifras de mejora si la muestra, la línea base y el tipo de fraude también encajan con Gunfinder. Y quien quiera cumplir bien con el RGPD y PSD2 necesita interés legítimo documentado, minimización de datos y una finalidad clara.[45][46][47]
FAQs
¿Qué datos externos valen la pena primero?
Primero cuentan los datos básicos. Son la base para cualquier revisión de cumplimiento: importe, método de pago elegido, datos de identidad de comprador y vendedor, así como fecha y hora.
Solo después tienen sentido señales de contexto como direcciones IP o IDs de dispositivos. Lo mismo aplica para señales de comportamiento, por ejemplo una frecuencia de pedidos inusual. En artículos regulados, también es clave verificar el permiso de adquisición.
¿Cómo evito falsas alarmas por señales externas?
Confía en reglas claras y un análisis en contexto, en vez de ver señales individuales por separado. Un importe alto solo no suele indicar fraude. Solo cuando se juntan varios indicios debe iniciarse una revisión manual.
Igual de importante: conecta señales de todos los pasos del proceso y da instrucciones claras para las subidas. Así llegan menos documentos ilegibles al sistema, las decisiones son más uniformes y los usuarios legítimos no se bloquean sin motivo.
¿Cuándo es conforme al RGPD el uso de datos externos?
El uso de datos externos es conforme al RGPD si respetas los principios de minimización y seguridad de datos. Guarda solo la información que realmente necesitas para la revisión correspondiente.
Estos datos sensibles debes protegerlos con cifrado moderno y controles claros de acceso. En Gunfinder, además, el proceso de verificación de identidad y evaluación de riesgos debe estar documentado abiertamente para garantizar trazabilidad y seguridad jurídica.