Databeskyttelseslove og mediation: Overblik
Hvis data håndteres forkert under mediation på en online markedsplads, risikerer man ikke kun konflikter, men også problemer med GDPR. For mig er essensen helt enkel: Mediationsdata må kun bruges i forbindelse med den konkrete tvist, adgangen skal begrænses stramt, og data skal slettes eller opbevares efter faste frister.
Jeg tager især disse punkter med fra indlægget:
- GDPR, BDSG og mediationsloven gælder sammen
- Fortrolighed og databeskyttelse er ikke det samme
- Platformen, mediatoren og IT-tjenesteudbyderen har forskellige roller
- Hver fase kræver sit eget retsgrundlag
- Retten til indsigt og sletning gælder, men ikke uden begrænsninger
- Typiske fejl er for mange adgange, manglende slettefrister og usikker overførsel
Kort sagt: Hvis jeg vil tilrettelægge mediation på en platform som Gunfinder i overensstemmelse med loven, har jeg brug for klare ansvarsområder, få data, adskilte sagsakter, krypteret kommunikation og en sletteplan med frister på f.eks. 6 eller 10 år, afhængigt af dokumentet.
Min korte konklusion: Databeskyttelse i mediation er ikke et ekstra punkt. Det skal tænkes ind fra starten i formularer, arbejdsgange, aftaler og systemer.
GDPR: De 5 vigtigste spørgsmål om databeskyttelsesforordningen
sbb-itb-1cfd233
Retlige rammer: GDPR, BDSG og mediationsloven
Nu hvor fortrolighed og databeskyttelse er blevet behandlet hver for sig, ser vi på de bagvedliggende regler. For mediationssager i Tyskland er især tre retskilder vigtige. De gælder sammen, men dækker hver sin del.
| Lov | Anvendelsesområde | Centrale forpligtelser | Betydning for mediation |
|---|---|---|---|
| GDPR | Alle dataansvarlige i EU | Principper i art. 5, retsgrundlag (art. 6), bøder (art. 83) | Grundlag for databehandling i sagen |
| BDSG | Offentlige og private organer i Tyskland | Krav om databeskyttelsesrådgiver (§ 38), medarbejderdata (§ 26), begrænsning af indsigt (§ 29) | Kan begrænse de registreredes rettigheder af hensyn til fortrolighed |
| MediationsG | Mediatorer og deres medhjælpere | Fortrolighed (§ 4) | Beskytter sagens indhold ud over selve databehandlingen |
I mæglingssager er især tre punkter vigtige: formålsbegrænsning, et klart retsgrundlag og en tydelig rollefordeling. Hos Gunfinder drejer det sig især om bruger-, transaktions- og kommunikationsdata fra tvisten.
GDPR-principper for behandling af mæglingsdata
Art. 5 GDPR fastlægger de grundlæggende regler, der gælder for al behandling af personoplysninger – også i mæglingssager [2]. Netop her er reglerne mere end blot formaliteter. De afgør helt konkret, hvad der må ske med sagsdata, og hvad der ikke må.
Formålsbegrænsning betyder, at data, der er indsamlet med henblik på at løse en tvist, ikke pludselig må bruges til andre formål. Et typisk eksempel kunne være analyse til markedsføring. Det må man ikke bare gøre [2].
Dataminimering betyder, at formularer kun må spørge om det, der er nødvendigt i den konkrete sag. Ikke alt, der „måske kan være nyttigt en dag“, hører automatisk hjemme i dataindsamlingen. Det er netop her, forskellen ligger mellem god praksis og unødvendig indsamling af data.
Dertil kommer opbevaringsbegrænsning. Sagsdata skal slettes, når formålet er opfyldt, medmindre der gælder skatteretlige opbevaringsfrister [2]. For kommunikationen i sagen gælder desuden princippet om integritet og fortrolighed. Med andre ord bør overførslen være teknisk sikret, f.eks. med TLS/SSL eller end-to-end-kryptering [2][8].
Behandlingen er som regel baseret på art. 6, stk. 1, litra b, GDPR. For enkelte kommunikationskanaler kan det desuden være nødvendigt at indhente samtykke [2].
Næste afsnit viser, hvordan disse regler anvendes i de enkelte faser af sagen.
Hvordan BDSG og mæglingsloven tilføjer tyske særregler
GDPR udgør rammen på EU-plan. BDSG supplerer den i Tyskland. I praksis er især § 38 BDSG vigtig: Den, der som regel beskæftiger mindst 20 personer fast med automatiseret databehandling, skal udpege en databeskyttelsesrådgiver [2][7]. Når denne grænse er nået, er det et krav.
Også § 29 BDSG spiller en vigtig rolle i forbindelse med mediation. Bestemmelsen kan begrænse retten til indsigt efter art. 15 GDPR, hvis indsigt ville krænke andre involverede parters fortrolighedsinteresser. Kort sagt: En part kan ikke uden videre kræve alle oplysninger om den anden part, hvis de er beskyttet af fortrolighed [2][4].
Derudover gælder § 4 MediationsG. Den forpligter mediatorer og deltagere til at bevare fortroligheden om alt, hvad de får kendskab til under mediationen [5]. Det rækker ud over ren databehandling. Beskyttelsen omfatter ikke kun lagrede data, men også talte ord, indtryk og nonverbal kommunikation [8][4].
Et andet vigtigt punkt, som let overses i praksis: Mediatoren har tavshedspligt, men ikke en selvstændig ret til at nægte at udtale sig. Hvis parterne fritager mediatoren fra fortroligheden, kan vedkommende være forpligtet til at afgive forklaring [4].
Hvem der er ansvarlig for dataene: platform, mediator og tjenesteudbyder
Det er ikke altid den samme part, der er dataansvarlig under mediationen. Det kan ændre sig alt efter, hvilken fase processen er i.
Gunfinder er som platform i første omgang dataansvarlig for bruger- og transaktionsdata samt for modtagelse af tvister [2]. Mediatoren behandler derimod sagsoplysningerne som selvstændig dataansvarlig for at gennemføre processen [2].
Det forholder sig anderledes med IT-tjenesteudbydere, f.eks. cloud- eller videokonferenceudbydere. De er databehandlere efter art. 28 GDPR. Det betyder, at de kun må behandle data efter den dataansvarliges instruks. Det kræver en skriftlig databehandleraftale [2][8].
De tyske delstaters datatilsyn fører tilsyn med, at reglerne overholdes. Mediatorer er også underlagt dette tilsyn [2].
Fortrolighed og databeskyttelse i mægling
Tavshedspligt for mæglere og parter
Som mægler eller involveret person har du tavshedspligt, når du deltager i en sag. Det gælder også medarbejdere på en platform, hvis de har adgang til en sag. I sådanne tilfælde skal fortroligheden fastlægges i en aftale.
For parterne selv gælder denne pligt derimod ikke automatisk. Den skal aftales udtrykkeligt, for eksempel i en mæglingsaftale eller en separat fortrolighedsaftale [4][3]. Derfor bør der stå en passende klausul i alle mæglingsaftaler.
Udtalelser fra mæglingen kan som udgangspunkt ikke uden videre bruges i en senere sag [3]. Databeskyttelse og fortrolighed hænger ganske vist sammen her, men betyder ikke det samme.
Det medfører klare krav til adgang, videregivelse og opbevaring. Det er altså ikke nok kun at tale om tavshedspligt. Beskyttelsen af sagsdata skal også være ordentligt reguleret.
Tekniske og organisatoriske sikkerhedsforanstaltninger for digitale sagsdata
For at fortroligheden ikke kun skal stå på papiret, er der brug for tekniske og organisatoriske sikkerhedsforanstaltninger.
Sagsdokumenter bør kun være tilgængelige for den ansvarlige mægler og de direkte involverede parter [2]. I praksis sker det som regel via rollebaserede adgangsrettigheder: Hver rolle kan kun se de data, der er nødvendige for den pågældende sag. Derudover gælder et krav om adskillelse. Sagsdata skal opbevares logisk eller fysisk adskilt fra de generelle markedspladsdata, så medarbejdere uden tilknytning til sagen ikke får adgang [2].
Ved særligt følsomt indhold er end-to-end-kryptering en god idé, for eksempel med S/MIME eller PGP [2].
Der er også brug for klare regler på det organisatoriske plan. Det gælder især:
- en fortegnelse over behandlingsaktiviteter i henhold til art. 30 GDPR
- faste slettefrister
- overholdelse af lovbestemte opbevaringsfrister, for eksempel 10 år efter § 147 AO inden for skatteretten eller 6 år for advokatmæglere efter § 50 BRAO [1][2]
Sådan bliver fortrolighed mere end blot et løfte i kontrakten. Den bliver også sikret i praksis i den daglige håndtering af digitale sagsdata.
Lovlig databehandling på Gunfinder: fra modtagelse af tvisten til afslutning af sagen
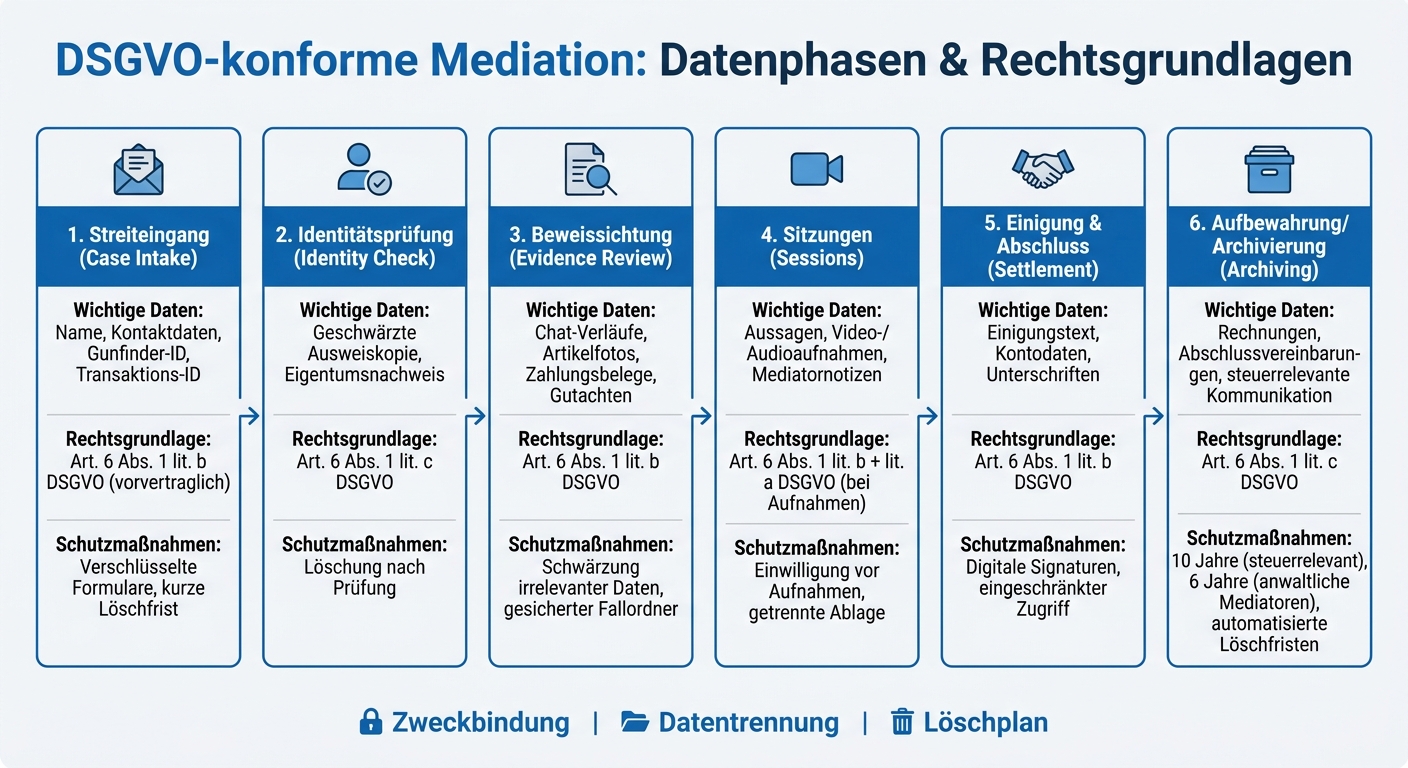
GDPR-kompatibel mediation: datafaser og retsgrundlag i overblik
Dataindsamling og retsgrundlag i hver fase af mediationen
Efter beskyttelsesforanstaltningerne ser vi nu på den praktiske sagsbehandling på Gunfinder.
Det er vigtigt at huske: Ikke alle faser behandler de samme data. Derfor har hvert trin også brug for sit eget retsgrundlag.
| Mediationsfase | Behandlede data | Retsgrundlag (art. 6 GDPR) | Anbefalede beskyttelsesforanstaltninger |
|---|---|---|---|
| Modtagelse af tvisten | Navn, kontaktoplysninger, Gunfinder-ID, transaktions-ID | Art. 6, stk. 1, litra b GDPR (før kontraktindgåelse) | Krypterede indberetningsformularer; kun modtagelsesteamet har adgang; sletning efter kort tid, hvis der ikke indledes en sag [2] |
| Identitetskontrol | Sløret kopi af ID, dokumentation for ejerskab | Art. 6, stk. 1, litra c GDPR | Sletning af ID-kopien efter kontrol; kun ansvarlige personer har adgang |
| Gennemgang af beviser | Chatforløb, produktbilleder, betalingskvitteringer, vurderinger | Art. 6, stk. 1, litra b GDPR | Sløring af irrelevante personoplysninger; sikret digital sagsmappe |
| Møder | Udtalelser, video-/lydoptagelser, mediatornotater | Art. 6, stk. 1, litra b GDPR; ved optagelser desuden art. 6, stk. 1, litra a GDPR | Samtykke før optagelser; separat opbevaring af mediatornotater |
| Forlig og afslutning | Forligstekst, kontooplysninger til tilbagebetalinger, underskrifter | Art. 6, stk. 1, litra b GDPR | Digitale underskrifter; begrænset adgang til den endelige aftale |
| Opbevaring/arkivering | Fakturaer, afslutningsaftaler, skatterelevant kommunikation | Art. 6, stk. 1, litra c GDPR | 10 års opbevaring af skatterelevante dokumenter [1][2]; automatiske slettefrister |
Logikken bag er ret enkel: Når tvisten modtages, er grundlæggende oplysninger som regel nok til at identificere sagen. Senere, ved identitetskontrol eller gennemgang af beviser, bliver oplysningerne langt mere følsomme. Senest ved møder, optagelser og afsluttende dokumenter bør du derfor nøje afgrænse, hvem der må se hvad, og hvor længe der er brug for oplysningerne.
Registreredes rettigheder og fortrolighed i mediation
Registreredes rettigheder gælder også i mediationsforløb. De sættes altså ikke bare på pause, fordi der er en tvist i gang.
Der er dog grænser. Hvis indsigt eller sletning ville bringe fortroligheden i mediationen eller beskyttelsen af forløbet i fare, kan disse rettigheder i det enkelte tilfælde vige. § 29 BDSG kan desuden begrænse retten til indsigt. Noter fra mediatoren bør derfor opbevares separat i sagsarkivet; de er som regel ikke omfattet af indsigtspligten.
Det er netop her, man kan se, hvor vigtig en velordnet sagsstruktur er. Hvis alt ender i én enkelt mappe, bliver det hurtigt uoverskueligt, når der kommer anmodninger om indsigt eller sletning.
Grænseoverskridende sager og opbevaringsfrister
Efter afslutning og arkivering dukker der ofte et par vanskelige spørgsmål op, især i sager med tilknytning til udlandet.
Inden for EU og EØS gælder GDPR direkte. For Schweiz gælder tilstrækkelighedsafgørelsen. I andre tredjelande skal du bruge standardkontraktbestemmelser i henhold til art. 46 GDPR [1][2].
Fristerne er også mere klare, end de umiddelbart ser ud: MediationsG fastsætter ikke selv nogen bestemte frister. For skatterelevante dokumenter gælder 10 år, og for advokater, der også er mediatorer, gælder yderligere 6 år [1][2]. En automatisk slettekalender er næsten et must her. Den hjælper med at dokumentere fristerne korrekt og sætte sletninger i gang til tiden.
De største risici opstår ofte ikke, når en sag kommer ind, men senere i det daglige arbejde:
- for brede adgangsrettigheder
- forsinket sletning
- mangelfuld dokumentation
Det er netop her, det afgøres, om databehandlingen på Gunfinder fungerer ordentligt i hverdagen, eller om en lille fejl senere udvikler sig til et alvorligt databeskyttelsesproblem.
Risikostyring og konklusion: Sørg for, at mediationsforløb er lovlige og pålidelige
Når procestrinnene først er fastlagt, viser det sig hurtigt i hverdagen, hvad der er vigtigt: Risikostyring gør forskellen for kvaliteten.
Typiske compliancerisici i mediationssager og kommunikation
Efter proceslogikken i det foregående afsnit kommer nu den vanskelige del af praksis. Med andre ord: Hvor går det ofte galt i hverdagen?
| Risikosituation | Mulig konsekvens | Modforanstaltning |
|---|---|---|
| Ukrypteret videregivelse | Følsomme data kan blive opsnappet | Krypteret overførsel og opbevaring |
| For lang opbevaring af data | Overtrædelse af princippet om opbevaringsbegrænsning | Dokumenteret sletteplan med faste frister |
| For brede interne adgangsrettigheder | Brud på fortroligheden i henhold til § 4 MediationsG | Rollebaseret adgangskontrol; fysisk og digital adskillelse af data |
| Brug af offentlige cloudbaserede AI-tjenester | Fortrolige sagsoplysninger må ikke deles med offentlige AI-værktøjer | Lokalt drevne eller sikrede AI-systemer; udtrykkeligt samtykke fra parterne [6] |
| Databrud (f.eks. mistet enhed) | Anmeldelsespligt; bøder i henhold til art. 83 GDPR; omdømmeskade | Fuld diskkryptering; fjernsletning (Remote Wipe); arbejdsgang for anmeldelse inden for 72 timer [2] |
| Fremlæggelse af mæglingsindhold i retten | Mæglingsindhold bruges som bevismateriale | Kontraktmæssig begrænsning af anvendelsen i mæglingsaftalen [4] |
Et punkt bliver ofte overset: § 4 MediationsG forpligter mediatoren og medhjælpere. Men det gælder ikke automatisk for parterne selv. Derfor er der brug for en særskilt fortrolighedsklausul.
Dokumentation, oplæring og Privacy by Design
Disse risici giver anledning til tre håndtag: dokumentation, oplæring og tekniske begrænsninger.
Fortegnelsen over behandlingsaktiviteter i henhold til art. 30 GDPR angiver formål, fase og slettefrist. Så bliver det hele ikke kun husket eller gemt i enkelte e-mails, men dokumenteret ordentligt. Det er især vigtigt i mæglingssager, fordi data ellers hurtigt kan begynde at flyde ukontrolleret.
Derudover kommer regelmæssig oplæring af medarbejdere og mediatorer. Det lyder måske lidt tørt, men i hverdagen er det ofte her, fejl bliver forebygget. Mange problemer opstår nemlig ikke på grund af onde hensigter, men på grund af rutine, tidspres eller et uovervejet klik.
For AI-værktøjer gælder en klar linje: De kører kun lokalt eller i sikrede systemer. Fortrolige sagsoplysninger hører ikke hjemme i offentlige tjenester. Og hvis der sker et databrud, skal det anmeldes inden for 72 timer.
Hovedpointer
Mægling i overensstemmelse med lovgivningen kræver klare ansvarsområder, så få data som muligt og ordentlige slettefrister. For Gunfinder som platform betyder det: klare retsgrundlag for hver behandlingsfase, strengt begrænsede adgangsrettigheder og en dokumenteret sletteplan.
Ofte stillede spørgsmål
Hvornår skal jeg have samtykke til mæglingsdata?
Du skal have samtykke, når behandlingen af personoplysninger i mæglingen ikke allerede bygger på et andet retsgrundlag.
Det gælder især følsomme oplysninger, for eksempel helbredsoplysninger eller politiske holdninger. Samtykke er også nødvendigt, hvis du vil bruge oplysninger til formål, der ikke er nævnt i den oprindelige databeskyttelsesinformation.
Hvem er dataansvarlig i forbindelse med mægling?
Den dataansvarlige i henhold til GDPR er den person eller instans, der bestemmer formålet med og midlerne til behandlingen af personoplysninger. I forbindelse med mægling er det mediatorerne.
Helt konkret betyder det, at du har ansvaret for håndteringen af dataene. Du skal overholde databeskyttelsesprincipperne, informere om behandlingen, respektere de registreredes rettigheder og gennemføre passende tekniske og organisatoriske foranstaltninger for at beskytte dataene.
Hvilke mæglingsdata skal jeg opbevare, og hvor længe?
Du må kun opbevare personoplysninger, så længe der er et retsgrundlag for det, eller oplysningerne stadig er nødvendige til det pågældende formål. Der findes ingen fast standardfrist.
For advokater gælder der en opbevaringsfrist på fem år for sagsakter i henhold til § 50, stk. 2, BRAO. Længere frister kan dog følge af f.eks. § 147 AO, verserende retssager eller § 3, stk. 3, i Mediationsgesetz.
Når formålet ikke længere er aktuelt, skal oplysningerne slettes.