Prehľad šifrovacích technológií: bezpečnosť a výkon

Šifrovanie je základom modernej bezpečnosti dát. Či už ide o platformy elektronického obchodu, ako je Gunfinder, alebo firemnú infraštruktúru, výber správnej technológie je rozhodujúci. Okrem ochrany však zohráva úlohu aj rýchlosť. Tento článok približuje štyri kľúčové technológie a ich vlastnosti:
- AES-256: Najvyššia úroveň bezpečnosti, blesková rýchlosť vďaka hardvérovej podpore, ideálne na veľké objemy dát.
- RSA: Zastarané, vysoké nároky na výpočtový výkon, no stále kompatibilné so staršími systémami.
- ECC: Efektívne, krátke kľúče, ideálne pre mobilné aplikácie a IoT.
- Postkvantová kryptografia (PQC): Pripravená na budúcnosť, no prináša výzvy v oblasti výkonu.
Záver: V súčasných aplikáciách dominujú AES-256 a ECC. Z dlhodobého hľadiska sa však PQC nedá obísť, ak chceme chrániť dáta pred budúcimi kvantovými útokmi.
1. AES-256
Úroveň bezpečnosti
AES-256 sa považuje za jeden z najbezpečnejších symetrických šifrovacích štandardov. S 256-bitovým kľúčom a 14 optimalizovanými transformačnými kolami poskytuje ochranu, ktorá sa v praxi považuje za neprekonateľnú [8][9]. Počet možných kombinácií kľúčov je 2^256, vďaka čomu sú útoky hrubou silou prakticky nemožné [10].
"AES-256 is the strongest variant... it is used in areas where maximum security is required, such as sensitive data or government applications." – Michael Pedley, Cybersecurity Writer [8]
Vláda USA označila AES-256 za vhodný na šifrovanie informácií s najvyšším stupňom utajenia („Top Secret") [9]. Útoky, ako napríklad Biclique Attack, síce teoreticky odhalili slabiny, v praxi sú však irelevantné. Skutočnou hrozbou sú útoky postrannými kanálmi, napríklad analýza spotreby energie. Účinne sa im dá brániť implementáciami s konštantným časom vykonávania [8][11].
Vplyv na výkon
Vďaka moderným procesorom s AES-NI (Advanced Encryption Standard New Instructions) sa výkon AES-256 výrazne zlepšuje. Táto hardvérová akcelerácia integruje kryptografické operácie priamo do CPU, takže AES-256 možno vykonávať s minimálnou dodatočnou výpočtovou záťažou [12][13].
| Parameter | Softvér (bez AES‑NI) | Hardvér (AES‑NI aktívne) |
|---|---|---|
| Priepustnosť | 150–400 Mbit/s | 1.500–8.000+ Mbit/s |
| Zaťaženie CPU pri 1 Gbit/s | 40–80 % | 2–10 % |
| Latencia spracovania | 10–50 µs na paket | > 50 % zníženie |
Pri dátovej rýchlosti približne 10 Gbit/s sa úzkym miestom stáva výkon sieťového I/O, nie samotné šifrovanie. Hardvérová akcelerácia síce optimalizuje výkon, no bezpečná správa kľúčov zostáva kľúčovým faktorom.
Správa kľúčov
AES-256 ako symetrický algoritmus používa rovnaký kľúč na šifrovanie aj dešifrovanie. Na zaistenie bezpečnosti mnohé systémy kombinujú asymetrické metódy, ako RSA alebo ECC, na výmenu kľúčov s AES-256 na šifrovanie dát [10][3].
"Šifrovanie je bezpečné len natoľko, nakoľko je bezpečná správa kľúčov. Najlepší algoritmus s najdlhším kľúčom je zbytočný, ak je kľúč prilepený na monitore na lístočku." – ISMS Lite Team [14]
Na bezpečnú správu kľúčov sa odporúča používať hardvérové bezpečnostné moduly (HSM) alebo cloudové služby, ako sú AWS KMS alebo Azure Key Vault. Automatická rotácia kľúčov, napríklad každých 90 dní, ešte viac zvyšuje bezpečnosť [14][15].
Oblasti použitia
AES-256 sa etabloval ako štandard pre aplikácie, pri ktorých je bezpečnosť kriticky dôležitá. Používa sa okrem iného vo VPN, pri šifrovaní pevných diskov a v šifrovaných četovacích aplikáciách. Tento algoritmus je obzvlášť dôležitý pre platformy ako Gunfinder, kde má ochrana transakčných údajov a používateľských profilov najvyššiu prioritu. Uprednostňuje sa pritom režim AES-GCM, pretože umožňuje paralelné spracovanie a zároveň ponúka integrovanú autentifikáciu, ktorá zabraňuje manipulácii s údajmi [8].
2. RSA
Úroveň zabezpečenia
RSA je založené na jasnom matematickom princípe: rozložiť súčin dvoch veľkých prvočísel na jeho činitele je mimoriadne zložité. Práve táto náročnosť zabezpečuje bezpečnosť metódy, za predpokladu, že dĺžka kľúča je dostatočná.
Od 1. januára 2026 predpisujú BSI a Bundesnetzagentur (BNetzA) v Nemecku minimálnu dĺžku kľúča 3.072 bitov [18]. Kľúče s dĺžkou 1.024 bitov sa už dlhšie považujú za nezabezpečené a postupne sa nahrádzajú aj 2.048-bitové kľúče. Ak chceš mať dlhodobo istotu, mal by si už teraz zvoliť 4.096 bitov, najmä ak treba citlivé údaje chrániť celé roky.
"The use of the RSA algorithm with key lengths between 1900 and 3000 bits is inadmissible starting July 1, 2026." – gematik [17]
V júli 2026 migrovala spoločnosť gematik GmbH nemeckú telematickú infraštruktúru (TI) z RSA na ECC. Konektory podporujúce iba RSA a karty bezpečnostných modulov (SMC-B/HBA) bolo potrebné vymeniť alebo aktualizovať, pretože kľúče RSA s dĺžkou od 1.900 do 3.000 bitov už neboli povolené na kvalifikované elektronické podpisy (QES) [17].
Vplyv na výkon
V porovnaní so symetrickými metódami, ako je AES-256, je RSA výrazne náročnejšie na výpočtový výkon. Preto sa v praxi zriedka používa na šifrovanie veľkého množstva údajov. RSA sa namiesto toho používa na bezpečnú výmenu kľúčov počas nadväzovania spojenia (handshake), zatiaľ čo samotné šifrovanie údajov zabezpečuje AES. Tento hybridný model je štandardom okrem iného pri prenosoch HTTPS [18].
Dlhšie kľúče RSA zvyšujú zaťaženie procesora. Kľúč s dĺžkou 4 096 bitov poskytuje vyššiu bezpečnosť než kľúč s dĺžkou 3 072 bitov, vyžaduje si však aj citeľne vyšší výpočtový výkon. Jednou z možností optimalizácie je CRT-RSA (Chinese Remainder Theorem), ktoré rozkladá operácie s privátnym kľúčom na menšie a efektívnejšie čiastkové výpočty [21]. Práve takéto výkonnostné výzvy ukazujú, aká dôležitá je premyslená správa kľúčov.
Správa kľúčov
Pri rozsiahlych implementáciách RSA môže rýchlo dôjsť k „rozrastaniu kľúčov“, teda k tomu, že v systémoch zostávajú opustené alebo zastarané kľúče (napr. s dĺžkou menej než 2 048 bitov), ktoré predstavujú potenciálne slabé miesta [16]. Aby si tomu predišiel, odporúča sa používať automatizované nástroje na správu životného cyklu, ktoré centrálne riadia úlohy, ako sú generovanie, rotácia a zneplatnenie kľúčov.
Privátne kľúče by sa mali vždy ukladať v HSM (hardvérových bezpečnostných moduloch) alebo v cloudových KMS, nikdy nie v konfiguračných súboroch. Pri výmene kľúča sa odporúča použiť prekrývajúce sa obdobie platnosti. Overovatelia tak môžu akceptovať starý aj nový verejný kľúč, čím sa predíde výpadkom [22].
Oblasti použitia
RSA zostáva nevyhnutné vďaka kompatibilite so staršími systémami, najmä keď starší hardvér alebo softvér ešte nepodporuje ECC. Na platformách, ako je Gunfinder, kde sú bezpečné transakcie a ochrana používateľských údajov zásadné, zohráva RSA naďalej kľúčovú úlohu v rámci hybridného modelu.
BSI však odporúča používať klasické RSA už len do konca roka 2031, pri obzvlášť vysokých nárokoch na ochranu dokonca len do konca roka 2030. Podľa BSI sa má do roku 2035 dokončiť úplný prechod na kvantovo bezpečné alebo hybridné podpisové postupy [19][20]. Ak plánuješ dlhodobo, mal by si preto RSA považovať už len za prechodnú technológiu a začať s migráciou na ECC alebo hybridné postkvantové postupy už teraz.
3. ECC
Úroveň zabezpečenia
ECC ponúka porovnateľnú bezpečnosť ako RSA, vyžaduje si však výrazne kratšie kľúče. Kľúč ECC s dĺžkou 256 bitov tak zodpovedá bezpečnostnej sile kľúča RSA s dĺžkou 3 072 bitov. Na dosiahnutie úrovne zabezpečenia zodpovedajúcej AES-256 by RSA muselo pracovať dokonca s kľúčom s dĺžkou 15 360 bitov, zatiaľ čo ECC na to potrebuje len približne 512 až 521 bitov [23].
„ECC poskytuje rovnakú silu šifrovania s kratšími kľúčmi, a tým aj vyššiu bezpečnosť, aj keď je k dispozícii menej výpočtového výkonu.“ – Lea Toms, GlobalSign [23]
ECC však, podobne ako RSA, zostáva zraniteľné voči budúcim kvantovým útokom pomocou Shorovho algoritmu. BSI preto odporúča používať klasické ECC na výmenu kľúčov len do roku 2031 a do roku 2032 prejsť na hybridné postkvantové modely [19].
Vplyv na výkon
ECC je pri vytváraní podpisov výrazne výkonnejšie než RSA. Napríklad na zariadení Nitrokey HSM 2 zvládne ECDSA-256 až 360 podpisov za minútu, zatiaľ čo RSA-2048 dosiahne len 100 podpisov [26]. Aj generovanie kľúčov je pri ECC približne päťkrát rýchlejšie. Pre platformy ako Gunfinder, ktoré musia súčasne zabezpečiť množstvo transakcií, je to jasná výhoda.
Menšie certifikáty ECC navyše znižujú spotrebu šírky pásma a latenciu pri TLS handshaku. Je to citeľná výhoda najmä pre používateľov mobilných zariadení a aplikácie s intenzívnym využívaním API [25]. RSA má však pri overovaní podpisov naďalej mierny výkonnostný náskok [25]. Okrem výkonu je dôležitým aspektom aj bezpečná správa kľúčov.
Správa kľúčov
Súkromné kľúče by sa mali vždy ukladať v HSM a nikdy nie v konfiguračných súboroch. Závislosť ECDSA od nonce však prináša špecifické riziká. Ed25519 ponúka atraktívnu alternatívu s kompaktnými kľúčmi a efektívnym fungovaním [16].
„Ed25519 je rýchly, kompaktný a bezpečný už v predvolenom nastavení. Vyniká krátkymi kľúčmi, efektívnymi operáciami a návrhom, ktorý predchádza mnohým nástrahám starších systémov." – Encryption Consulting [16]
Pri správe kľúčov by sa mali používať štandardizované a overené krivky, ako sú Curve25519 alebo NIST P-256 [27]. Tieto opatrenia sú kľúčové na bezpečné a efektívne využívanie ECC v rôznych oblastiach.
Oblasti použitia
Vďaka svojej efektívnosti a bezpečnostným výhodám je ECC ideálne na moderné použitie, najmä v oblastiach, ako sú IoT, mobilné aplikácie a webové služby s vysokou návštevnosťou, kde sú výpočtový výkon a výdrž batérie obmedzené. Príkladom je nemecká telematická infraštruktúra (TI), ktorá do júla 2026 prešla z RSA na ECC. To si vyžadovalo výmenu približne 4 400 konektorov „RSA-only" a úpravu miliónov zdravotných kariet [17][24].
Pre systémy so staršími klientmi sa odporúča prístup Dual-Stack: moderné pripojenia používajú certifikáty ECC, zatiaľ čo RSA slúži ako záložné riešenie pre zastarané systémy [25]. Pri SSH a digitálnych podpisoch by sa malo, ak je to možné, uprednostniť Ed25519, zatiaľ čo RSA sa používa len tam, kde ECC nie je podporované [16].
4. Postkvantová kryptografia
Úroveň zabezpečenia
V súčasnosti v kryptografii dominujú RSA a ECC, no potreba kvantovo odolných alternatív rastie, najmä pri údajoch, ktoré treba chrániť dlhodobo. Dôvodom je, že kvantové počítače by pomocou Shorovho algoritmu mohli v krátkom čase vyriešiť matematické problémy, na ktorých sú založené RSA a ECC. Na rozdiel od nich metódy postkvantovej kryptografie (PQC) vychádzajú z matematických problémov, ako sú mriežková kryptografia (ML-KEM, ML-DSA), hašovacie funkcie (SLH-DSA) alebo teória kódov (Classic McEliece), ktoré je ťažké prelomiť klasickým aj kvantovým počítačom [28][7].
Osobitné riziko predstavuje stratégia „Harvest Now, Decrypt Later": útočníci môžu dnes zhromažďovať zašifrované údaje a neskôr ich dešifrovať pomocou výkonných kvantových počítačov. Pri údajoch, ktoré musia zostať utajené dlhý čas, sa preto PQC stáva naliehavou nevyhnutnosťou [28][4][7].
„Odporúčame organizáciám, aby s prechodom na tieto štandardy začali okamžite a zaistili tak bezpečnosť svojich dát aj v kvantovej ére.“ – Dustin Moody, vedúci projektu štandardizácie PQC, NIST [28]
Vplyv na výkon
Algoritmy PQC síce poskytujú ochranu pred kvantovými útokmi, no prinášajú aj nevýhody z hľadiska výkonu. TLS handshake sa môže spomaliť až o 30 %, pretože kľúče a podpisy sú výrazne väčšie [2]. Väčšie objemy dát môžu v sieťach s nízkymi hodnotami MTU viesť k fragmentácii paketov, čo je problematické najmä pri aplikáciách v reálnom čase [29].
Mriežkové metódy ako ML-KEM a ML-DSA sa ukazujú ako mimoriadne efektívne pre systémy s vysokou frekvenciou. Benchmarky ukazujú, že algoritmy ako Dilithium 2 a Falcon 512 umožňujú dokonca rýchlejšie TLS handshaky než RSA-4096 [30]. Hashovacie prístupy ako SLH-DSA sú naopak ideálne na podpisovanie firmvéru alebo dlhodobú archiváciu.
Správa kľúčov
Zavedenie PQC prináša ďalšie výzvy v oblasti správy kľúčov. Na rozdiel od RSA sú algoritmy PQC často špecializované: ML-KEM sa používa na výmenu kľúčov, zatiaľ čo ML-DSA alebo SLH-DSA sa používajú na podpisy. To znamená, že platformy musia spravovať viacero párov kľúčov súčasne [32].
Ďalšou prekážkou je, že mnohé hardvérové bezpečnostné moduly (HSM) a VPN koncentrátory zatiaľ PQC nepodporujú. Pre mnohé organizácie budú príslušné hardvérové aktualizácie dostupné až v rokoch 2027 až 2028 [1].
Praktickým riešením prechodu je hybridný prístup, pri ktorom sa klasické metódy ako X25519 kombinujú s ML-KEM. Spojenie tak zostane bezpečné aj v prípade, že sa niektorý algoritmus ukáže ako menej odolný [6][7]. Automatizovaná správa certifikátov (CLM) je pritom čoraz nevyhnutnejšia [32].
Oblasti použitia
V auguste 2024 NIST schválil prvé tri štandardy PQC: ML-KEM (FIPS 203), ML-DSA (FIPS 204) a SLH-DSA (FIPS 205) [7]. Implementácia rýchlo napreduje: Bundeswehr vybavil svoju 13 000 kilometrov dlhú optickú sieť do marca 2026 kvantovo bezpečnými algoritmami [7]. Apple od roku 2024/2025 integroval protokol PQ3 do iMessage a svojich operačných systémov [2][7]. Aj Cloudflare od roku 2024 ponúka hybridnú výmenu postkvantových kľúčov pre TLS 1.3 v celej svojej edge sieti [2].
Pre platformy ako Gunfinder platí odporúčanie: Najprv vykonaj inventúru kryptografie, aby si identifikoval všetky systémy využívajúce RSA alebo ECC. Potom môžeš začať s hybridnými konfiguráciami TLS a zabezpečiť tak postupný prechod bez bezpečnostných medzier [31][1].
sbb-itb-1cfd233
TLS 1.3 vs AES-256: Aký je rozdiel? (A prečo potrebuješ oboje)
Výhody a nevýhody v porovnaní
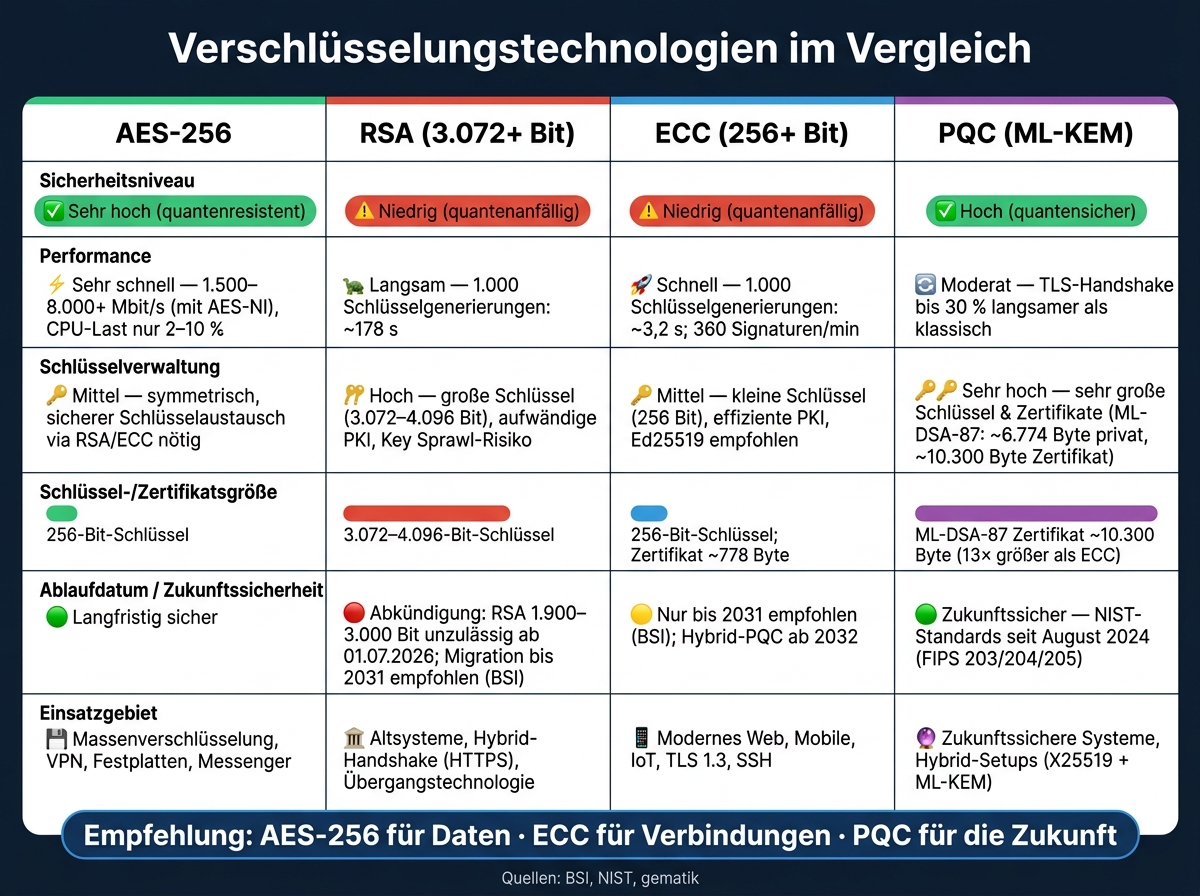
Porovnanie šifrovacích technológií: AES-256, RSA, ECC & PQC
Každá šifrovacia technológia má svoje výhody aj slabiny. Nasledujúca tabuľka ponúka stručný prehľad štyroch kľúčových kritérií, aby si rýchlo zistil, ktorá metóda sa hodí na aký účel.
| Technológia | Úroveň zabezpečenia | Výkon | Správa kľúčov | Oblasť použitia |
|---|---|---|---|---|
| AES-256 | Veľmi vysoká (odolná voči kvantovým počítačom) [5] | Veľmi rýchle, nízka réžia | Stredná (potrebná bezpečná výmena kľúčov) | Šifrovanie veľkých objemov dát (ukladanie a prenos) |
| RSA (3.072+ Bit) | Nízka (zraniteľná voči kvantovým počítačom) [19] | Pomalé, 1 000 generovaní kľúčov: ~178 s [5] | Vysoká (veľké kľúče, náročná PKI) | Staršie systémy, do roku 2031 ho nahradí iné riešenie |
| ECC (256+ Bit) | Nízka (zraniteľná voči kvantovým počítačom) [19] | Rýchle, ~3,2 s na 1 000 generovaní kľúčov [5] | Stredná (menšie kľúče, efektívna PKI) | Moderný web, mobilné zariadenia, TLS 1.3 |
| PQC (ML-KEM) | Vysoká (bezpečná voči kvantovým počítačom) [7] | Stredne rýchle, porovnateľné s ECC, ale s väčšími dátovými paketmi | Veľmi vysoká (veľmi veľké kľúče a certifikáty) | Systémy pripravené na budúcnosť, hybridné nastavenia |
Jedným z aspektov, ktorý v tabuľke nie je priamo viditeľný, sú rozdiely vo veľkosti kľúčov a certifikátov. Napríklad súkromný kľúč ECC-P256 má približne 241 bajtov, zatiaľ čo kľúč ML-DSA-87 má približne 6.774 bajtov [5]. Podobné je to aj pri certifikátoch X.509: certifikát ECC má iba 778 bajtov, zatiaľ čo certifikát ML-DSA-87 má približne 10.300 bajtov [5]. Tento 13-násobný rozdiel priamo ovplyvňuje šírku pásma, potrebný úložný priestor a sieťovú prevádzku, čo je dôležité najmä pri aplikáciách náročných na dáta.
Pre platformy ako Gunfinder, ktoré súčasne využíva veľa používateľov na vyhľadávanie, nákup a porovnávanie ponúk, sú takéto rozdiely rozhodujúce. ECC je v súčasnosti najefektívnejšou voľbou pre pripojenia TLS. Z dlhodobého hľadiska však bude PQC nevyhnutné, najmä pri ochrane citlivých údajov na mnoho rokov.
„Správa kľúčov je skutočným jadrom problému: Kto vytvára kľúče, kde sa ukladajú, ako sa obmieňajú a čo sa stane v prípade ich straty? Bez dôslednej správy kľúčov je šifrovanie bezcenné.“ – ISMS Lite Team [14]
AES-256, symetrická šifrovacia metóda, sa považuje za odolnú voči kvantovým počítačom a zostáva preferovaným štandardom na šifrovanie veľkých objemov dát, za predpokladu, že výmena kľúčov prebieha bezpečne pomocou asymetrickej metódy.
Záver
Každá technológia má svoje silné stránky, správne použitie vždy závisí od konkrétneho prípadu.
AES-256 zostáva štandardom pre hromadné šifrovanie: je rýchly, efektívny a bezpečný pred kvantovými útokmi, za predpokladu, že výmena kľúčov prebieha pomocou vhodnej asymetrickej metódy. RSA už doslúžilo: od 1. júla 2026 už kľúče RSA s dĺžkou od 1 900 do 3 000 bitov nebudú povolené [17]. Ak ešte používaš RSA, najvyšší čas začať s migráciou.
ECC je najefektívnejšou voľbou pre moderné aplikácie: mobilné aplikácie, zariadenia IoT a pripojenia TLS využívajú malé kľúče a vysokú rýchlosť. Hoci ECC v súčasných systémoch vyniká, pri dlhodobej ochrane sa ukazuje, že postkvantová kryptografia (PQC) bude nevyhnutná. BSI odporúča migrovať kritické systémy najneskôr do roku 2030 [33][34]. Pri dátach, ktoré treba chrániť desať a viac rokov, by sa už dnes mal štandardne používať hybridný prístup kombinujúci ECC a ML-KEM. Útočníci už teraz zhromažďujú zašifrované dáta, aby ich neskôr dešifrovali pomocou kvantových počítačov.
„Migruj teraz, aby si bol v bezpečí aj neskôr.“ – Fraunhofer AISEC [7]
Tento prehľad ukazuje, aký dôležitý je komplexný prístup ku kryptografii. Neexistuje riešenie, ktoré pokryje všetko. Ak používaš AES-256 na dáta, ECC na pripojenia a PQC pre budúcnosť, budeš výborne pripravený. Dôkladne si prezri svoje systémy. Keď vieš, kde sa ktoré algoritmy používajú, môžeš rýchlo a cielene prejsť na šifrovanie pripravené na budúcnosť.
Časté otázky
Kedy AES-256 samo osebe nestačí?
Hoci sa AES-256 považuje za mimoriadne bezpečné, pri dátach, ktoré majú zostať dôverné mnoho rokov, narážajú bežné šifrovacie metódy na svoje limity. Dôvodom sú kvantové útoky, napríklad Groverov algoritmus, ktoré môžu výrazne znížiť efektívnu bezpečnosť AES-256.
Spolkový úrad pre bezpečnosť informačnej techniky (BSI) preto varuje, že najneskôr od rokov 2030/2031 budú potrebné nové prístupy. Odporúča takzvané kryptograficky agilné hybridné riešenia. Tie kombinujú klasické šifrovacie metódy s postkvantovou kryptografiou, aby čelili hrozbe kvantových počítačov. Čisto asymetrické šifrovanie alebo chýbajúca jasná migračná stratégia sa môžu v budúcnosti ukázať ako rizikové.
Ako zistíš, či tvoj TLS ešte používa RSA?
Môžeš zistiť, či tvoj TLS ešte používa RSA, tak, že skontroluješ súpravu šifier, ktorá sa dohodne počas nadväzovania spojenia medzi tvojím prehliadačom a serverom. Súpravy šifier ako TLS_RSA_WITH_AES_128_GCM_SHA256 sa považujú za zastarané, pretože neposkytujú Perfect Forward Secrecy (PFS).
Ak chceš zistiť, ktoré súpravy šifier tvoj server aktívne používa, môžeš využiť špeciálne nástroje alebo analytické webové stránky. Poskytnú ti podrobný prehľad a pomôžu identifikovať možné bezpečnostné nedostatky.
Odkedy sa PQC (hybridný prístup) naozaj oplatí?
Používanie postkvantovej kryptografie (PQC) v hybridnom prístupe má zmysel už dnes, najmä ak ide o údaje, ktoré musia zostať dôverné dlhodobo. Mimoriadne ohrozené sú informácie, na ktoré sa vzťahuje koncept Harvest Now, Decrypt Later, pri ktorom útočníci zhromažďujú údaje, aby ich neskôr dešifrovali pomocou výkonných kvantových počítačov.
Hybridný prístup kombinuje klasické šifrovanie s PQC, čím zvyšuje úroveň zabezpečenia. Vzhľadom na požiadavky Spolkového úradu pre bezpečnosť informačnej techniky (BSI), ktorý požaduje migráciu citlivých systémov do konca roka 2030, je pre firmy kľúčové začať konať včas. Patrí sem vytvorenie inventárov, plánovanie stratégií prechodu a realizácia pilotných projektov, aby boli pripravené.