Miten auditoinnit parantavat salauksen turvallisuutta

Ilman säännöllisiä auditointeja salaus jää usein virhealttiiksi ja turvattomaksi. Vanhentuneiden algoritmien, turvattoman avaintenhallinnan tai virheellisten määritysten kaltaiset heikkoudet vaarantavat arkaluonteiset tiedot ja aiheuttavat tietomurroista suuria kustannuksia. Auditointi paljastaa nämä ongelmat ja varmistaa nykyaikaisten salausmenetelmien, kuten AES-256:n ja TLS 1.3:n, käytön.
Tärkeimmät faktat:
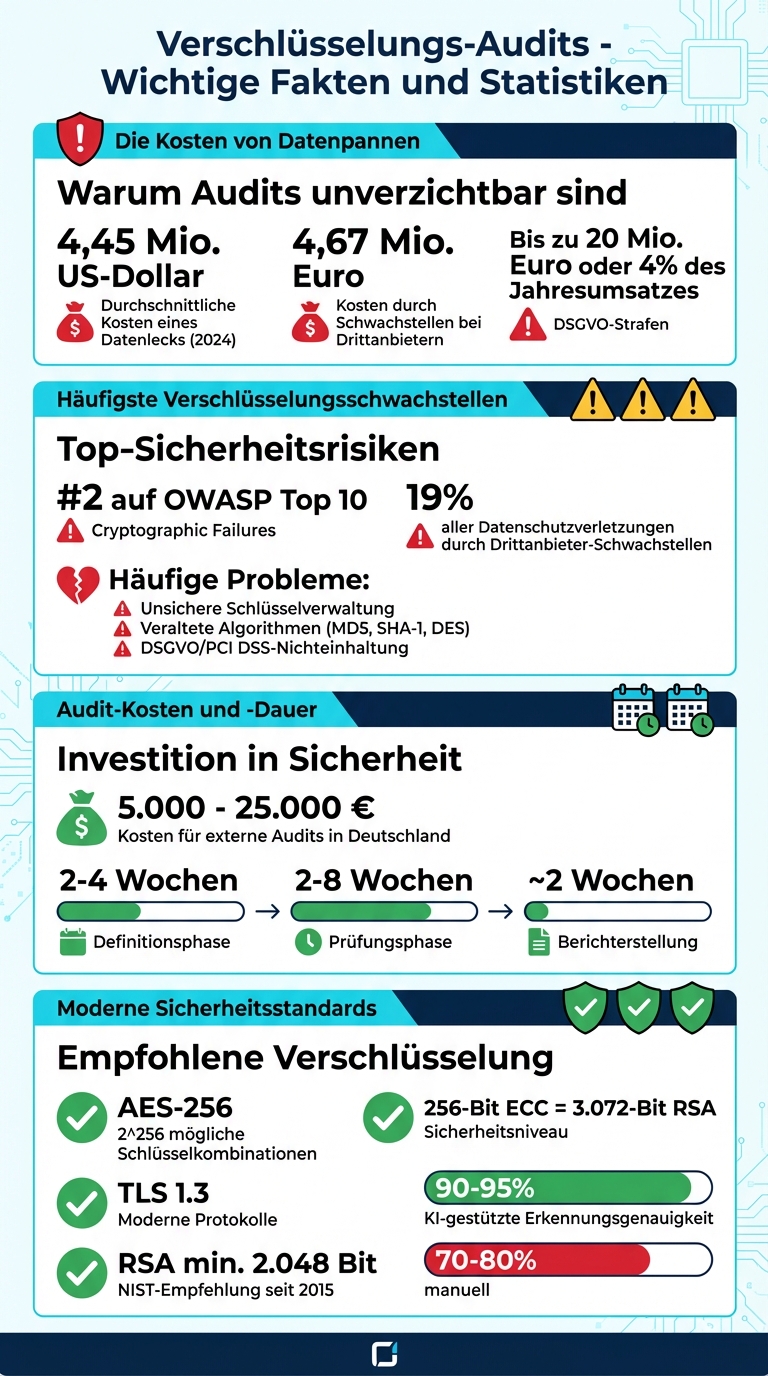
- Tietovuodon keskimääräiset kustannukset: 4,45 milj. Yhdysvaltain dollaria (2024)
- Yleisiä heikkouksia: turvattomat avaimet, vanhentuneet algoritmit, GDPR:n noudattamatta jättäminen
- Auditoinneissa tarkistetaan vaatimustenmukaisuus, avainten kierto ja tekniset määritykset
- Ulkoisten auditointien kustannukset: 5 000–25 000 €
Hyödyt alustoille, kuten Gunfinder:
- Arkaluonteisten tietojen (esim. maksutietojen) suojaaminen
- Lakisääteisten vaatimusten noudattaminen (esim. GDPR, PCI DSS)
- Käyttäjien luottamuksen vahvistaminen tarkistetuilla turvatoimilla
Auditoinnit ovat välttämättömiä tietoturva-aukkojen tunnistamiseksi ja salausjärjestelmien pitämiseksi ajan tasalla. Ne tarjoavat selkeät toimenpiteet turvallisuuden parantamiseksi ja varmistavat arkaluonteisten tietojen suojan.
Salausauditoinnit: kustannukset, heikkoudet ja tietoturvatilastot yleiskatsauksessa
Tietoturva-auditoinnin perusteet: vinkkejä tehokkaaseen hallintoon ja riskienhallintaan
sbb-itb-1cfd233
Yleisiä salauksen heikkouksia ja niiden riskejä
Salausjärjestelmät voivat pettää monin tavoin, ja jokainen heikkous tarjoaa hyökkääjille mahdollisuuden päästä käsiksi arkaluonteisiin tietoihin. OWASP Top 10 listaa ”kryptografiset virheet” toiseksi suurimmaksi tietoturvariskiksi [5]. Erityisen huolestuttavaa on, että ongelmat eivät usein johdu salauksen puuttumisesta vaan sen virheellisestä toteutuksesta.
Puutteellinen avaintenhallinta
Vahvinkaan salaus ei auta, jos avaimia hallitaan turvattomasti. Yleisimpiä virheitä ovat:
- Lähdekoodiin kovakoodatut avaimet (CWE-321)
- Avainten kierron laiminlyönti
- Turvaton hallinta, esimerkiksi Excel-taulukoissa [5][6]
Manuaaliset avaintenhallintamenetelmät ovat paitsi virhealttiita myös turvattomia. Kun avain vaarantuu, hyökkääjät voivat purkaa kaikki sillä suojatut tiedot. Tämä on erityisen kriittistä maksutietojen tai henkilötietojen kohdalla. Vuodesta 2015 lähtien NIST on suositellut RSA-avaimille vähintään 2.048 bittiä, sillä 1.024-bittisiä avaimia pidetään turvattomina ja valtiolliset toimijat voivat murtaa ne [1][6].
Vanhentuneet salausalgoritmit
Myös vanhentuneiden algoritmien käyttöön liittyy merkittäviä riskejä. Esimerkiksi MD5:ssä, SHA-1:ssä ja DES:ssä on tunnettuja haavoittuvuuksia (CWE-327) [5]. MD5 ja SHA-1 ovat alttiita tiivisteiden törmäyksille, joita hyökkääjät voivat hyödyntää digitaalisten allekirjoitusten väärentämiseen [7]. Myös vanhemmat protokollat, kuten SSLv3 ja TLS 1.0, ovat alttiita POODLE- ja BEAST-hyökkäyksille [7].
Sen sijaan nykyaikaiset standardit, kuten AES-256, tarjoavat 2^256 mahdollisen avainyhdistelmän ansiosta käytännössä murtumattoman suojan brute force -hyökkäyksiä vastaan [1]. GlobalSignin Chester Avey korostaa:
”Siirtyminen vahvempiin tiivistefunktioihin, kuten SHA-3:een, kasvattaa merkittävästi sitä monimutkaisuutta, jota tarvitaan kryptografisella tiivisteellä suojattujen järjestelmien vahingoittamiseen" [7].
Sääntelyvaatimusten noudattamatta jättäminen
Sääntöjen, kuten GDPR:n tai PCI DSS:n, rikkomisesta voi seurata suuria sakkoja ja huomattava luottamuksen menetys [5]. Nämä määräykset edellyttävät nimenomaisesti vahvan salauksen käyttöä erityisesti henkilötietojen ja maksutietojen suojaamisessa. Tyypillisiä rikkomuksia ovat:
- Salaamaton tiedonsiirto HTTP:n tai FTP:n kautta (CWE-319)
- Heikot salasanatiivisteet ilman suolaa (CWE-759)
- Vähäinen entropia avainten luonnissa (CWE-331) [5]
Ilman säännöllisiä auditointeja tällaiset haavoittuvuudet jäävät usein huomaamatta, kunnes tapahtuu tietoturvaloukkaus.
Nämä esimerkit osoittavat, kuinka tärkeää salausjärjestelmien säännöllinen tarkistaminen ja päivittäminen on tietoturva-aukkojen korjaamiseksi ja tietojen eheyden suojaamiseksi.
Miten säännölliset auditoinnit parantavat salauksen tietoturvaa
Säännölliset auditoinnit muuttavat teoreettiset tietoturvaperiaatteet konkreettisiksi suojatoimiksi. Niissä paljastuvat haavoittuvuudet, kuten Shadow IT (luvattomat IT-sovellukset), valvomattomat päätelaitteet ja salaamattomat varmuuskopiot, jotka voivat helposti jäädä arjessa huomaamatta [8][2]. Erityisesti pilviympäristöissä tarkistetaan jaetun vastuun malli. Näin varmistetaan, että yritykset hallinnoivat avaimiaan ja asetuksiaan oikein eivätkä luota sokeasti palveluntarjoajaan [8][9]. Seuraavaksi kerrotaan, miten auditoinneissa havaitaan ja korjataan nämä tietoturva-aukot.
Salausaukkojen havaitseminen
Auditointi alkaa usein haavoittuvuusanalyysillä, jossa kartoitetaan kaikki aktiiviset palvelut ja verrataan niitä CVE-tietokantojen tunnettuihin tietoturva-aukkoihin [2]. Automaattisten työkalujen ja asiantuntija-analyysien avulla tunnistetaan palomuurien ja käytäntöjen haavoittuvuudet ja dokumentoidaan ne yksityiskohtaisiin raportteihin [11]. Lisäksi käytetään Computer Assisted Auditing Techniques (CAAT) -menetelmiä sekä valvontaohjelmistoja, kuten Nagios tai Tripwire. Nämä työkalut valvovat asetusten muutoksia reaaliajassa ja auttavat varmistamaan salauksen tietoturvan jatkuvasti [2].
Vahvojen salausprotokollien tarkistaminen
Auditoijat tarkistavat, käytetäänkö suositeltuja algoritmeja, kuten AES-256:ta tai TLS 1.3:a, ja tunnistavat turvattomat menetelmät, kuten RSA-1024:n tai DES:n [8][1]. Esimerkiksi 256-bittinen ECC-avain (Elliptic Curve Cryptography) tarjoaa saman turvallisuustason kuin 3 072-bittinen RSA-avain, mutta on huomattavasti tehokkaampi [1]. EU:ssa tammikuusta 2023 lähtien voimassa ollut NIS-2-direktiivi on tiukentanut säännöllisiä tietoturva-auditointeja ja riskinarviointeja koskevia vaatimuksia entisestään [2].
Riippumattoman avainhallinnan tarkistaminen
Avainhallinnan keskeinen periaate on tehtävien eriyttäminen: kukaan ei saa hallita kryptografisen avaimen koko elinkaarta yksin [8]. SecurityMetricsin Gary Glover tiivistää asian näin:
”Jos et suojaa salausavaimen sijaintia... se on kuin jättäisit kotiavaimesi oven lukkoon" [14].
Auditoijat tekevät otantatestejä varmistaakseen, että avaimet voidaan hakea turvallisesti, kierrättää ja poistaa [10][8]. AWS-järjestelmissä he tarkistavat tiettyjä käyttöoikeuksia, kuten kms:Describe*, varmistaakseen, että avainmäärityksiä voidaan tutkia vaarantamatta itse avaimia [10]. Vaatimustenmukaisuus tarkistetaan vertaamalla käytäntöjä teknisiin todisteisiin, kuten kierto- ja poistoprotokolliin [8].
Auditointiprosessi yksityiskohtaisesti
Tässä selitetään vaihe vaiheelta, miten salauksen auditointi etenee, jotta turvatoimet voidaan tarkistaa kattavasti.
Tällaisessa auditoinnissa käydään läpi oikeudellisia, teknisiä ja organisatorisia asioita. 2–4 viikon aikana määritellään tarkastuksen laajuus ja tunnistetaan tärkeät osapuolet. Varsinainen tarkastus kestää 2–8 viikkoa, minkä jälkeen raportin laatimiseen kuluu noin 2 viikkoa. Saksassa ulkoisten auditointien kustannukset vaihtelevat yrityksen koon mukaan 5.000–25.000 € [16].
Sääntelyn noudattamisen tarkastus
Ensimmäiseksi tarkistetaan, onko tekniset ja organisatoriset toimenpiteet (TOMs) toteutettu GDPR:n artiklan 32 mukaisesti. Auditoijat tarkistavat käsittelytoimien rekisterin (GDPR:n artikla 30) ajantasaisuuden ja vertaavat, onko dokumentoidut salaustoimenpiteet todella toteutettu. Myös henkilötietojen käsittelijöiden kanssa tehdyt sopimukset (artikla 28) tarkistetaan. Lisäksi varmistetaan, että kansainvälisiä standardeja, kuten ISO 27001:2022 Annex A 8.24, joka säätelee kryptografian käyttöä, noudatetaan. Sertifioitu tietosuojavastaava Konstanze Krollpfeiffer tiivistää asian näin:
„Tietosuojan auditointi on järjestelmällinen prosessi, jossa yrityksen nykyinen tietosuojan taso tarkistetaan, arvioidaan ja dokumentoidaan" [16].
Tämä vaihe menee säädösten noudattamista pidemmälle ja vahvistaa Gunfinderin käyttäjien luottamusta.
Tekniset testit ja koodianalyysi
Seuraavassa vaiheessa käytetään OWASP-, OSSTMM- ja PTES-menetelmiä tunkeutumistestaukseen mahdollisten kyberhyökkäysten simuloimiseksi. Työkalut, kuten Nessus, etsivät tunnettuja haavoittuvuuksia, kun taas Metasploit testaa, voidaanko salaus kiertää. Verkon analysointityökalut, kuten Nmap, tunnistavat aktiiviset palvelut ja niiden versiot, ja Wireshark analysoi verkkoliikennettä paljastaakseen salaamattomat tiedonsiirrot. Automaattisten skannausten ja asiantuntijoiden tekemän manuaalisen analyysin yhdistelmä on tässä ratkaisevan tärkeä, sillä koneet eivät usein pysty hahmottamaan liiketoiminnan kontekstia kokonaan.
Näiden testien jälkeen Public Key Infrastructure (PKI) tarkistetaan kohdennetusti varmenteiden ja protokollien kelpoisuuden varmistamiseksi.
Public Key Infrastructure (PKI) -infrastruktuurin validointi
Auditoijat tarkistavat varmenteet, nykyaikaiset protokollat, kuten TLS 1.3:n, vahvat algoritmit, kuten AES-256:n, sekä Hardware Security Modules (HSMs) -moduulien määritykset. Nämä moduulit varmistavat avainten turvallisen tallennuksen ja mahdollistavat tarkat käyttöoikeuslokit.
Avainten kierron valvonta
Avainten säännöllinen kierrättäminen on tärkeää luvattoman käytön estämiseksi. Auditoijat analysoivat otoksia ja tarkistavat kierto- ja poistoprotokollat varmistaakseen, että avaimet vaihdetaan oikein. Lisäksi tehdään niin sanottuja Fire Drill -simulaatioita, joilla testataan toimintatapoja vaarantuneiden tai vanhentuneiden avainten varalta. Nämä säännölliset tarkastukset ovat keskeinen osa Gunfinderin tietoturvastrategiaa.
Tietoturvaongelmien korjaaminen auditoinneilla
Tietoturva-aukkojen tunnistaminen on vasta ensimmäinen askel. Auditoinnit eivät tarjoa vain analyysiä, vaan myös selkeitä toimenpiteitä heikkouksien korjaamiseksi. Kun ongelmat on tunnistettu, ehdotetut toimet auttavat sulkemaan tietoturva-aukot tehokkaasti. Täältä saat tietää, mitä toimenpiteitä auditoinneissa suositellaan salauksen tietoturvan parantamiseksi pitkällä aikavälillä.
Riippumattoman avaintenhallinnan käyttöönotto
Tietoturvastrategian keskeinen osa on selkeästi määritelty prosessi avainten koko elinkaarelle. Se alkaa avainten luomisesta laadukkailla satunnaislukugeneraattoreilla, sisältää turvallisen tallennuksen ja säännöllisen kierrättämisen ja päättyy niiden lopulliseen tuhoamiseen [17][6]. Auditoinneissa kritisoidaan usein sokeaa luottamusta pilvipalveluiden oletusasetuksiin. Ratkaisu? Laitteistopohjaisten tietoturvamoduulien (HSM) tai erikoistuneiden ohjelmistojen käyttö avainten sisäiseen hallintaan [17][8].
Tehtävien eriyttämisellä on tässä ratkaiseva rooli. Yhden työntekijän ei pitäisi vastata avaimen koko elinkaaresta. Siksi avainten luomiseen ja tuhoamiseen tarvitaan usean tason hyväksyntä [8]. Avainten tallentamisen sijaan taulukoihin yritysten kannattaa siirtyä käyttämään keskitettyjä alustoja tai kryptografisia holveja, jotta vältetään katoamiset ja luvaton käyttö [6]. ISMS.onlinen Mark Sharron kiteyttää asian osuvasti:
„Selkeä kryptografiapolitiikka muuttaa piilevän stressin mitattavaksi luottamukseksi" [8].
Auditoinneissa suositellaan myös laatimaan kattava luettelo kaikista salatuista resursseista varmuuskopioista pilvi-instansseihin ja mobiililaitteisiin. Näin varmistetaan, ettei käytössä ole salaamatonta ”varjo-IT:tä” [8]. Vankka avaintenhallinta luo pohjan jatkokehitykselle.
Vahvojen salausmenetelmien vahvistaminen
Auditoinneissa tarkistetaan, käytetäänkö moderneja algoritmeja, kuten AES-256:ta ja TLS 1.3:a, ja dokumentoidaan niiden oikea toteutus. Jokaiselle avaimelle tulisi määrittää voimassaoloaika, jotta avaimet voidaan vaihtaa säännöllisesti. Tämä minimoi mahdolliset vahingot, jos avain vaarantuu [6].
Lisäksi keskitytään Zero Trust -tietoturvamallien integrointiin. Salaus on toteutettava johdonmukaisesti hybridiympäristöissä, niin levossa, siirron aikana kuin käytössäkin [8]. Jäljitettävyysmatriisi yhdistää jokaisen käytäntövaatimuksen tekniseen valvontaan ja dokumentoituun auditointiaineistoon [8]. Kuten ecos.de asian ilmaisee:
„Salaus on vain niin vahva kuin prosessi, jolla siihen liittyviä avaimia hallitaan" [17].
Nämä tarkastukset luovat pohjan nykyaikaisten automaatioratkaisujen käyttöönotolle.
Automaatiotyökalujen käyttö
Nykyaikaisissa auditoinneissa automaatiolla on tärkeä rooli, sillä se tehostaa varmenteiden ja avainten luomista, uusimista ja mitätöintiä. Työkalut, kuten ECOS Trust Management Appliance (TMA), tarjoavat automatisoidun varmenteiden elinkaaren hallinnan (CLM). Tämä auttaa hallitsemaan kasvavaa varmenteiden määrää ja ehkäisemään vanhentuneiden varmenteiden aiheuttamia katkoksia [6].
Tietokoneavusteiset auditointimenetelmät (CAAT) auttavat tarkastajia analysoimaan suuria tietomääriä nopeammin kuin manuaalisilla menetelmillä [11]. Tekoäly parantaa tietoturvaongelmien tunnistustarkkuutta 70–80 prosentista vaikuttavaan 90–95 prosenttiin [11]. Lisäksi automatisoidut korjauspäivitysten hallintajärjestelmät paikkaavat vanhentuneiden ohjelmistojen haavoittuvuudet heti. Ne ovat yksi yleisimmistä hyökkäysvektoreista [18].
Gunfinderin käyttäjänä tämä tarkoittaa sinulle sitä, että avainten kierron, varmenteiden hallinnan ja jatkuvan valvonnan automatisoidut ratkaisut parantavat tietoturvaa ja vähentävät samalla huomattavasti manuaalista työtä.
Miten Gunfinder hyötyy salauksen auditoinneista
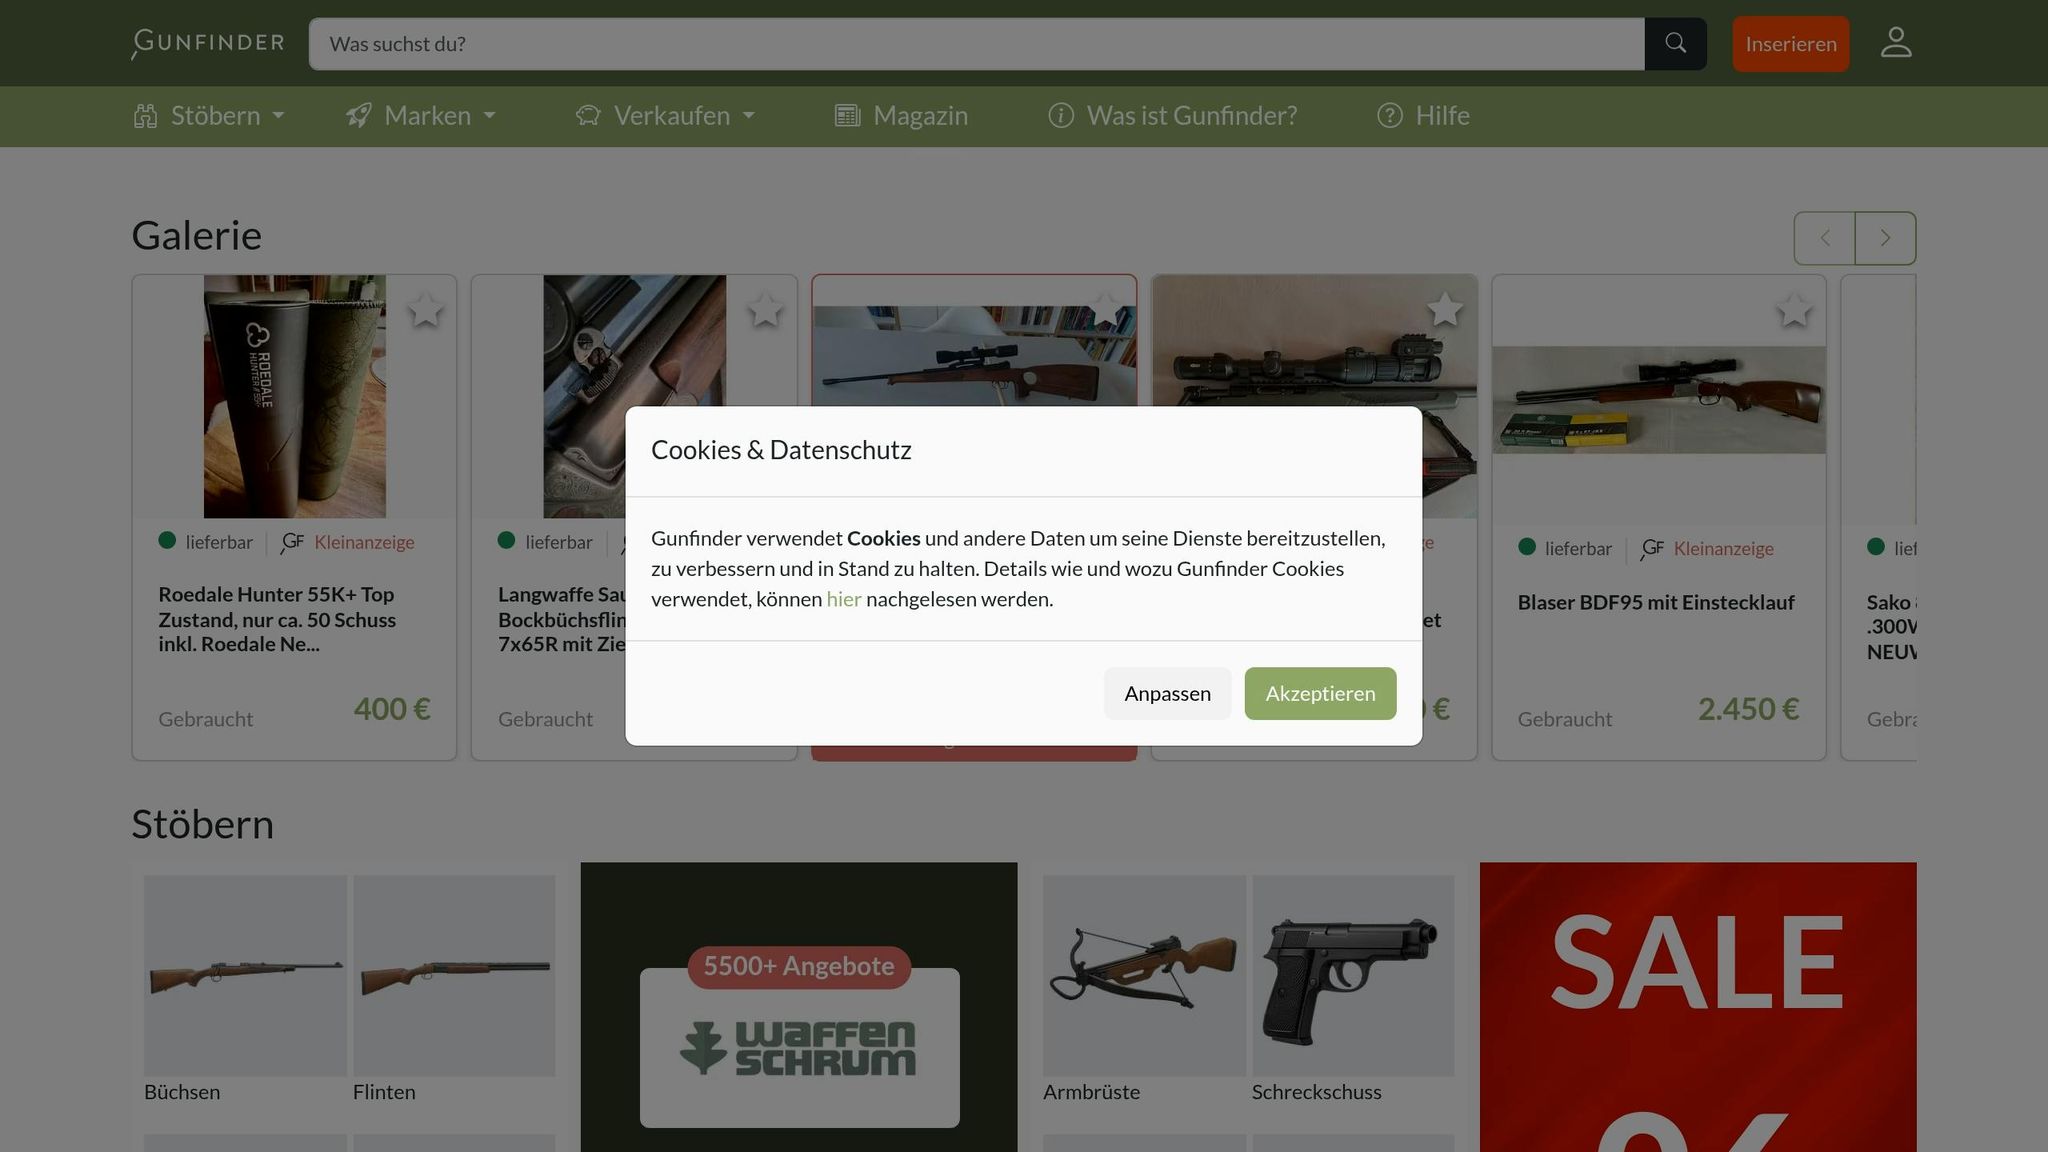
Salauksen auditoinneilla on tärkeä rooli Gunfinderin, metsästäjille ja urheiluampujille suunnatun verkkokauppapaikan, tietoturvassa. Alusta käsittelee päivittäin arkaluonteisia tietoja, kuten henkilöllisyystodistuksia ja maksutietoja. Auditoinneilla varmistetaan, että nämä tiedot ovat suojassa sekä tallennettuina että siirron aikana [19][4].
Yksi tärkeimmistä hyödyistä on GDPR:n vaatimusten noudattaminen, erityisesti 32 artiklan, joka edellyttää asianmukaisia teknisiä ja organisatorisia toimenpiteitä [15][16]. Auditoinneissa dokumentoidaan näiden toimenpiteiden toteutus, mikä lisää läpinäkyvyyttä. Globeria Datenschutz kuvailee tällaisten toimenpiteiden hyötyä osuvasti:
”Tietosuojan auditointi... ei ainoastaan lisää oikeusvarmuutta, vaan myös vahvistaa asiakkaiden, kumppaneiden ja työntekijöiden luottamusta" [15].
Lisäksi auditoinnit ovat välttämättömiä maksuprosessien turvaamiseksi. GDPR:n ohella tärkeässä roolissa ovat esimerkiksi Payment Card Industry Data Security Standard (PCI DSS). Auditoinneissa tarkistetaan, onko suojaustoimet, kuten monivaiheinen tunnistautuminen (MFA) ja roolipohjaiset käyttöoikeuksien hallintakeinot, toteutettu oikein [11][20]. Lisäksi teknisillä testeillä, kuten penetraatiotesteillä, paljastetaan API-rajapintojen, palomuurien tai vanhentuneiden ohjelmistojen haavoittuvuuksia ennen kuin niitä ehditään hyödyntää [11][13]. Koska 19 % kaikista tietomurroista johtuu kolmansien osapuolten haavoittuvuuksista, ulkoisten maksupalveluntarjoajien tarkistaminen on erityisen tärkeää. Tällaiset tietomurrot maksavat keskimäärin 4,67 miljoonaa euroa [20].
Investoimalla 5 000–25 000 euroa Gunfinder varmistaa, että maksutapahtumat sujuvat ongelmitta ja mahdollisesti kalliit tietovuodot vältetään. Tietovuodon maailmanlaajuiset keskimääräiset kustannukset ovat 4,45 miljoonaa Yhdysvaltain dollaria [16][4]. Käyttäjänä voit luottaa siihen, että tietosi ovat useaan kertaan tarkistettujen suojaustoimien turvaamia ja että alusta täyttää kaikki aseiden ja tarvikkeiden turvallista kauppaa koskevat lakisääteiset vaatimukset.
Yhteenveto
Auditoinnit ovat järjestelmällinen keino havaita ja korjata salauksen heikkoudet ennen kuin hyökkääjät ehtivät hyödyntää niitä. Niissä paljastetaan tiettyjä teknisiä ongelmia, kuten vanhentuneita algoritmeja, turvatonta avaintenhallintaa tai virheellisiä määrityksiä, ja laaditaan selkeä suunnitelma tarvittavien toimien priorisointiin [11][3].
Lisäksi auditoinneilla viedään tietoturvakäytännöt käytäntöön ja puututaan riskeihin, kuten suojaamattomaan varjo-IT:hen [11][12]. Tuloksena on parempi tekninen tietoturva ja lakisääteisten vaatimusten noudattamisen varmistaminen.
Standardien, kuten GDPR:n, ISO 27001:n ja PCI DSS:n, noudattaminen edellyttää auditointeja. Ne dokumentoivat vaatimustenmukaisuuden ja pienentävät suurten sakkojen riskiä. Sakot voivat olla jopa 20 miljoonaa euroa tai 4 % maailmanlaajuisesta vuosiliikevaihdosta [20]. Kun tietomurron keskimääräiset kustannukset ovat 4,45 miljoonaa Yhdysvaltain dollaria, auditoinnit ovat kannattava toimenpide [4].
Kehitys kulkee satunnaisista tarkastuksista kohti jatkuvaa valvontaa ja tekoälypohjaisia järjestelmiä, jotka tunnistavat uhkia lähes reaaliajassa, eivät vasta viikkojen tai kuukausien päästä [11][13]. Gunfinderille tämä tarkoittaa, että pysymme aina ajan tasalla tietoturvasta. Sinulle käyttäjänä se merkitsee parempaa turvallisuutta ja vahvempaa luottamusta siihen, että tietosi ovat suojassa.
Usein kysytyt kysymykset
Kuinka usein salauksen auditointi pitäisi tehdä?
Salauksen auditointi kannattaa tehdä vähintään kerran vuodessa. Lisäksi auditointi on hyvä tehdä, jos prosesseihin tulee muutoksia tai käyttöön otetaan uusi hallintajärjestelmä. Tällaisissa tilanteissa tapahtumaperusteiset auditoinnit auttavat tunnistamaan mahdolliset tietoturva-aukot ajoissa ja korjaamaan ne tehokkaasti.
Mitä sisäisesti pitäisi valmistella ennen auditointia?
Huolellinen valmistautuminen on sujuvan auditoinnin avain. Tarkista tietoturvainfrastruktuuri, nykyiset prosessit ja dokumentaatio varmistaaksesi, että kaikki on ajan tasalla.
Kaikkien olennaisten tietojen, käyttöoikeuksien ja asiakirjojen on oltava saatavilla ajoissa. Tarkistuslista auttaa käymään kaikki tärkeät kohdat järjestelmällisesti läpi.
Huolellinen valmistautuminen helpottaa tarkastusprosessia ja auttaa myös tunnistamaan mahdolliset heikkoudet ajoissa.
Mistä tiedän, onko avaintenhallintanne todella turvallista?
Säännöllisillä auditoinneilla on keskeinen rooli avaintenhallintanne turvallisuuden varmistamisessa. Niiden avulla mahdolliset heikkoudet ja virheelliset määritykset voidaan havaita ajoissa ja korjata.
Hyöty? Pienennätte luvattoman käytön riskiä ja varmistatte, että salausjärjestelmänne toimivat edelleen tehokkaasti. Auditointi ei siis ole vain tietoturvatoimi, vaan myös tärkeä askel tietojenne eheyden suojaamiseksi pitkällä aikavälillä.