Katsaus: Verkkokaupan salausstandardit

Turvallinen salaus on verkkokaupan luottamuksen ja tietosuojan perusta. Tässä tärkeimmät havainnot:
- TLS/SSL suojaa tietoja siirron aikana. Tunnistat sen merkinnästä ”https://” ja lukkosymbolista. Nykyinen standardi: TLS 1.3.
- AES-256 suojaa tallennetut tiedot tehokkaasti, ja sitä suositellaan luottokorttitiedoille.
- RSA sopii avaintenvaihtoon, mutta ei suojaa kvanttihyökkäyksiltä.
- Kvanttitietokoneiden jälkeinen salaus (PQC) valmistaa kvanttitietokoneisiin ja yhdistää perinteisiä ja uusia menetelmiä pitkäaikaisen turvallisuuden takaamiseksi.
Näiden standardien yhdistelmä suojaa kattavasti asiakkaiden arkaluonteisia tietoja. Nyt on oikea aika siirtyä kvanttiturvallisiin menetelmiin.
1. TLS/SSL
TLS/SSL varmistaa verkkokaupassa turvallisen tiedonsiirron takaamalla luottamuksellisuuden (suoja luvattomalta lukemiselta), eheyden (muokkaamisen estäminen) ja aitouden (verkkosivuston henkilöllisyyden tarkistaminen)[2]. Tunnistat turvallisen yhteyden osoitteesta ”https://” ja osoiterivin lukkosymbolista.
Tietoturvan vahvuus
TLS 1.3 on ollut nykyinen standardi vuodesta 2018 lähtien, ja se tarjoaa huomattavasti paremman tietoturvan kuin TLS 1.2 ja vanhentuneet SSL-versiot[8]. Perfect Forward Secrecy (PFS) -ominaisuuden ansiosta aiemmat istunnot pysyvät suojattuina, vaikka yksityinen avain vaarantuisi myöhemmin[8]. Lisäksi turvattomat algoritmit, kuten MD5, SHA-1 ja RC4, sekä staattiset RSA-avaintenvaihdot on poistettu kokonaan. BSI poisti vuonna 2022 vähimmäisstandardeistaan myös SHA-224-tiivistefunktion ja elliptisen käyrän secp224r1[7].
Laskentatehon tarve
TLS-kättely on laskennallisesti raskain vaihe, sillä siihen kuuluu useita vaiheita. TLS 1.3 tehostaa prosessia käyttämällä vain yhtä Round-Trip Timea (RTT), kun TLS 1.2:ssa niitä tarvitaan kaksi. Yhteyden voi muodostaa uudelleen jopa 0-RTT-yhteydellä[8]. Kättelyn jälkeen symmetrinen salaus toimii erityisen tehokkaasti. Istuntotunnisteet parantavat suorituskykyä entisestään tallentamalla tietoturvaparametrit välimuistiin, jolloin koko kättelyä ei tarvitse tehdä myöhemmillä yhteyksillä[6].
Toteutuksen monimutkaisuus
TLS:n käyttöönotto edellyttää varmenneketjun hallintaa. Palvelimesi lähettää varmenteensa yhdessä välivarmenteiden kanssa, jotta luottamuspolku juurivarmentajaan voidaan muodostaa[6]. Huhtikuusta 2025 alkaen varmenteet ovat voimassa vain 47 päivää, joten niiden automaattinen hallinta esimerkiksi ACME-protokollan avulla on välttämätöntä[8]. BSI:n ohjeistus TR-02102-2 (versio 2025-1) antaa selkeät suositukset kryptografisista menetelmistä ja avainten pituuksista[4][3]. Nämä toimet ovat ratkaisevan tärkeitä sekä yhteyden turvallisuuden että alustasi luotettavuuden varmistamiseksi.
Kvanttikestävyys
Toinen tärkeä näkökulma on kvanttitietokoneiden aiheuttama tulevaisuuden uhka. Nykyiset TLS 1.3 -toteutukset perustuvat RSA:han ja elliptisten käyrien Diffie-Hellmaniin (ECDHE), jotka eivät kestä kvanttitietokoneiden hyökkäyksiä[8]. Suojautuakseen myös tulevaisuudessa verkkokauppa-alustojen on siirryttävä keskipitkällä aikavälillä postkvanttisalaukseen.
Gunfinder käyttää uusimpia TLS/SSL-standardeja suojatakseen maksutapahtumasi mahdollisimman hyvin.
2. RSA
RSA on salausmenetelmä, joka perustuu epäsymmetriseen lähestymistapaan. Se käyttää kahta avainta: julkista avainta salaamiseen ja yksityistä avainta salauksen purkamiseen. RSA:n turvallisuus perustuu siihen, että kahden suuren alkuluvun tulon tekijöihin jakaminen on vaikeaa[11]. Tämän periaatteen ansiosta RSA soveltuu erityisesti sovelluksiin, joissa tarvitaan turvallista viestintää turvattomien kanavien kautta[13].
Turvallisuustaso
1. tammikuuta 2026 alkaen Bundesnetzagentur (BNetzA) ja Bundesamt für Sicherheit in der Informationstechnik (BSI) edellyttävät yrityksiltä ja viranomaisilta vähintään 3 072 bitin avainpituutta[11]. Monet organisaatiot käyttävät kuitenkin jo 4 096 bitin avaimia turvallisuuden parantamiseksi entisestään[11]. Lisäksi suositellaan Optimal Asymmetric Encryption Padding (OAEP) -menetelmän käyttöä. Menetelmä muotoilee viestit ennen salausta, mikä vaikeuttaa matemaattisia hyökkäyksiä[10]. Näistä toimenpiteistä huolimatta RSA on altis niin sanotuille sivukanavahyökkäyksille. Niissä hyökkääjät analysoivat fyysisiä parametreja, kuten virrankulutusta tai käsittelyaikaa, saadakseen haltuunsa yksityiset avaimet[11].
Laskentatehon tarve
Symmetrisiin menetelmiin verrattuna RSA on huomattavasti hitaampi, noin 1 000 kertaa[9]. Siksi RSA:ta käytetään verkkokaupassa yleensä vain avainten turvalliseen vaihtoon. Varsinainen tietojen salaus tehdään sen jälkeen AES:llä, joka soveltuu paremmin suurten tietomäärien käsittelyyn[15]. Suuren tietoliikennemäärän yhteydessä RSA-kättelyt voivat kuitenkin kuormittaa palvelinten suorittimia huomattavasti ja aiheuttaa viiveitä[15].
Toteutuksen monimutkaisuus
RSA:n toteuttaminen edellyttää tehokasta PKI:tä (Public Key Infrastructure), jolla hallitaan varmenteita ja suojataan digitaalisia allekirjoituksia[5]. Toinen heikkous on kvanttitietokoneiden mahdollisesti aiheuttama uhka. Jos niistä tulee riittävän tehokkaita, ne voivat kiertää RSA-pohjaisen suojauksen väärentämällä varmenteita. Tämä helpottaisi tietojenkalastelu- ja välimieshyökkäyksiä[5].
Kvanttikestävyys
RSA ei suojaa kvanttihyökkäyksiltä. Riittävän tehokkaassa kvanttitietokoneessa suoritettava Shorin algoritmi voisi ratkaista tekijöihinjakotehtävän polynomisessa ajassa. Tällöin RSA-salaus ei olisi enää turvallinen[11][12]. Konkreettinen riski on ”Harvest Now, Decrypt Later” -skenaario. Siinä nykyään siepatut salatut tiedot, kuten asiakastiedot tai sopimukset, voitaisiin purkaa tulevaisuudessa, kun kvanttitietokoneita on saatavilla[16]. Tähän varautuakseen verkkokauppa-alustojen kannattaa kehittää kryptoketteriä järjestelmiä. Niiden avulla voidaan siirtyä kvanttiturvallisiin algoritmeihin ilman, että koko infrastruktuuri täytyy vaihtaa[16].
Seuraavassa osiossa tarkastellaan RSA:n etuja ja haittoja muihin standardeihin verrattuna.
3. AES-256
AES-256:ta kutsutaan usein tietojen salauksen kultaiseksi standardiksi, ja sitä käytetään erittäin arkaluonteisten tietojen suojaamiseen [14][17]. Verkkokaupassa se suojaa asiakastietoja ja luottokorttitietoja. 256-bittisellä avaimella se tarjoaa valtavan avaruuden, jossa on 2^256 mahdollista yhdistelmää, mikä vastaa noin 78 numeroa. Tämä valtava määrä tekee brute force -hyökkäyksistä käytännössä mahdottomia nykyisellä laskentateholla [13]. AES-256 yhdistää korkean tietoturvan ja tehokkaan suorituskyvyn.
Tietoturvan vahvuus
Verkkokauppa-alustoille AES-256 ei ole vain tietoturvatoimi, vaan myös sääntelyvaatimus. PCI-DSS-standardi edellyttää tätä salaustasoa maksukorttitietojen tallentamiseen ja siirtämiseen [18]. Tietovuodot ovat vähittäiskaupassa kallis ongelma, ja huolestuttavasti 57 % tietoturvaloukkauksista johtuu tunnetuista mutta korjaamattomista haavoittuvuuksista [18]. AES-256 käsittelee tietoja 128-bittisissä lohkoissa ja käy läpi 14 salauskierrosta, enemmän kuin AES-128 (10 kierrosta) tai AES-192 (12 kierrosta) [13]. Nämä lisäkierrokset parantavat tietoturvaa entisestään.
Laskentateho
Symmetrisenä salausmenetelmänä AES-256 on huomattavasti nopeampi ja resurssitehokkaampi kuin epäsymmetriset menetelmät, kuten RSA [15]. Splunkin SURGe-tiimin Ryan Kovarin maaliskuussa 2022 tekemä tutkimus osoittaa, että AES-pohjainen salaus pystyi käsittelemään 100 000 tiedostoa (53,93 GB) vain 42 minuutissa ja 52 sekunnissa Splunk [14]. Tämä nopeus tekee AES-256:sta ihanteellisen verkkokauppaan, jossa käsitellään suuria tietomääriä heikentämättä järjestelmän suorituskykyä tuntuvasti. Nykyaikaiset prosessorit tukevat AES-NI:tä, mikä parantaa tehokkuutta entisestään [14].
Toteutuksen monimutkaisuus
AES-256:n suurin haaste on avainten hallinta. Koska samaa avainta käytetään salaukseen ja salauksen purkamiseen, se on vaihdettava turvallisesti valtuutettujen osapuolten välillä ja tallennettava turvallisesti [14][19]. Siksi monet verkkokauppa-alustat käyttävät hybridiarkkitehtuuria: epäsymmetrisiä menetelmiä, kuten RSA:ta, käytetään istuntoavaimen turvalliseen vaihtamiseen, kun taas varsinainen tiedonsiirto tapahtuu AES-256:lla [15][20]. Automaattinen avainten kierrätys ja turvallinen tallennus Vault-järjestelmään ovat tässä olennaisia, sillä AES-256:n turvallisuus riippuu täysin avaimen salassapidosta [14][19]. Näkyvä salaus, kuten HTTPS, on myös liiketoiminnan kannalta kriittistä, sillä yli 51 % käyttäjistä keskeyttää verkko-ostoksen, jos selain näyttää tietoturvavaroituksen [18].
Kvanttikestävyys
RSA:han verrattuna AES-256 tarjoaa paremman suojan kvanttihyökkäyksiä vastaan. Shorin algoritmi voisi murtaa asymmetriset menetelmät kokonaan, kun taas Groverin algoritmi laskee AES-256:n tehokkaan turvallisuustason vain 128 bittiin. Tätä tasoa pidetään turvallisena myös pitkällä aikavälillä [16]. Tietoturvasta vastaava liittovaltion virasto (BSI) suosittelee teknisessä ohjeessaan TR-02102-1 (versio 2025-1) nimenomaisesti AES-256:n käyttöä digitaalisten tietojen suojaamiseen pitkällä aikavälillä [1][3]. Järjestelmän kokonaisturvallisuus riippuu kuitenkin myös avaintenvaihdosta. AES-256 suojaa tiedot, mutta TLS-kättelyissä tulisi käyttää postkvanttialgoritmeja, jotta kvanttiturvallisuus voidaan varmistaa kokonaan [16].
sbb-itb-1cfd233
4. Postkvanttisalauksen
Postkvanttisalaus (PQC) suojaa kvanttitietokoneilta, jotka voivat murtaa perinteisiä salausmenetelmiä, kuten RSA:ta, Shorin algoritmin avulla [21]. Tietoturvasta vastaava liittovaltion virasto (BSI) tiivistää asian näin: enää ei ole kyse siitä, tulevatko kvanttitietokoneet todellisuudeksi tai milloin se tapahtuu, vaan siitä, että siirtyminen postkvanttikryptografiaan on aloitettava nyt [22]. Kuten aiemmin TLS/SSL, RSA tai AES-256, myös PQC on seuraava askel digitaalisen kaupankäynnin tulevien uhkien torjumisessa. PQC:n vahvuus perustuu matemaattisiin ongelmiin, jotka kestävät myös kvanttihyökkäyksiä.
Kvanttikestävyys
PQC perustuu matemaattisiin haasteisiin, kuten hilatehtäviin sekä koodipohjaiseen tai tiivistepohjaiseen kryptografiaan, joita on vaikea ratkaista sekä perinteisillä tietokoneilla että kvanttitietokoneilla [21]. Heinäkuussa 2022 National Institute of Standards and Technology (NIST) standardoi ensimmäiset PQC-algoritmit. Niihin kuuluvat CRYSTALS-Kyber avaintenvaihtoon sekä CRYSTALS-Dilithium, Falcon ja SPHINCS+ allekirjoituksiin [21].
PQC:n etuna on, ettei se vaadi erityistä laitteistoa, sillä algoritmit toimivat nykyisissä järjestelmissä. BSI suosittelee hybridimallia: PQC-menetelmiä kannattaa käyttää yhdessä perinteisten menetelmien kanssa, jotta turvallisuus säilyy pitkällä aikavälillä myös myöhemmin löydettyjen haavoittuvuuksien varalta [22].
Turvallisuuden vahvuus
Yksi suuri riski on, että nykyään siepatut salatut tiedot voidaan purkaa tulevaisuudessa kvanttitietokoneilla. Hyökkääjät tallentavat tällaisia tietoja aikomuksenaan murtaa salaus myöhemmin [22]. Tämä on erityisen kriittistä verkkokauppa-alustoille, joiden on suojattava asiakastietoja pitkällä aikavälillä.
„Nykyään varastettujen tietojen aiheuttama vahinko näkyy vasta vuosien päästä. Toimettomuus on katastrofaalinen epäonnistuminen riskienhallinnassa." – Anand Oswal, Palo Alto Networksin verkkoturvallisuudesta vastaava varatoimitusjohtaja [24]
RSA:ta pidetään kvanttihyökkäyksiä vastaan turvattomana, mutta AES-256:ta pidetään edelleen vahvana. Avaintenvaihto on silti haavoittuva kohta, joka on suojattava kvanttihyökkäyksiltä. Juuri tähän PQC tarjoaa ratkaisun. Turvallisuuden parantamisen lisäksi tehokkaat PQC-algoritmit voidaan integroida sujuvasti nykyisiin järjestelmiin.
Laskentateho
Koska PQC-algoritmeja voidaan suorittaa perinteisellä laitteistolla, ne on helppo liittää olemassa oleviin verkkokauppainfrastruktuureihin [21]. Erityisesti hilapohjaisia menetelmiä, kuten CRYSTALS-Kyberiä, pidetään tehokkaina, ja ne ovat johtavia ehdokkaita laajaan käyttöön. Toteutuksen monimutkaisuus kuitenkin vaihtelee: tilanhallintaa vaativat hash-pohjaiset allekirjoitukset, kuten LMS ja XMSS, edellyttävät työlästä hallinnointia, joten ne sopivat huonommin sovelluksiin, joissa tällaista valvontaa ei voida taata [21].
Toteutuksen helpottamiseksi BSI on integroinut PQC-menetelmiä avoimen lähdekoodin „Botan“-kirjastoon. Näin kehittäjät voivat testata ja käyttää näitä menetelmiä [21].
Toteutuksen monimutkaisuus
PQC:hen siirtyminen on pitkäaikainen hanke, joka koskee tuhansia laitteita, sovelluksia ja tietokantoja [24].
„Luettelo on välttämätön vaatimustenmukaisuuden vaihe, mutta myös varhainen markkinoiden kehitystä ennakoiva signaali. Kategoriat ovat laajoja, minkä vuoksi verkkoinsinöörien on vaikea tunnistaa, mitä PQC-päivitysten toteuttaminen verkoissa, tietokannoissa ja koodivarastoissa todella edellyttää." – Crick Waters, Pateron toimitusjohtaja [23]
Asiantuntijat suosittelevat kahta strategiaa: Ensinnäkin kryptografisen ketteryyden kehittämistä eli kykyä vaihtaa algoritmeja ilman suuria muutoksia. Toiseksi Cipher Translationin käyttöä vanhojen järjestelmien yhteensopivuuden varmistamiseksi. Yritysten kannattaa aloittaa analysoimalla kryptografinen infrastruktuurinsa kattavasti ja asettaa avaintenvaihto etusijalle [22][24]. PQC laajentaa tietoturva-arkkitehtuuria niin, että se kestää myös tulevaisuuden hyökkäykset.
Edut ja haitat
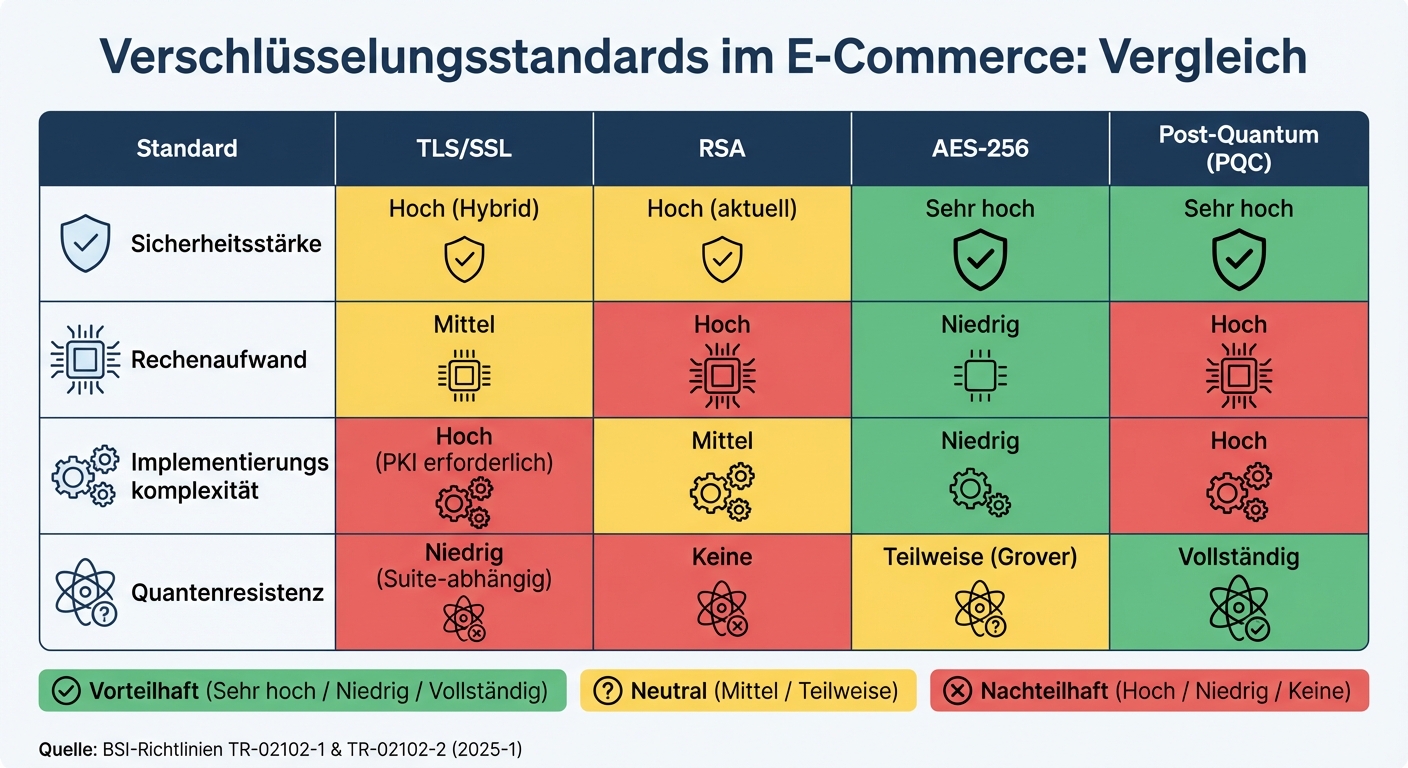
Verkkokaupan salausstandardien vertailu: TLS/SSL, RSA, AES-256 ja kvanttiturvallinen salaus
Tässä on lyhyt yhteenveto esiteltyjen salausstandardien vahvuuksista ja heikkouksista, jotta niiden käyttötarkoituksia on helpompi ymmärtää.
TLS/SSL suojaa luotettavasti tiedonsiirron aikana ja on vakiintunut verkkokaupan standardiksi erityisesti arkaluonteisten tietojen, kuten luottokorttitietojen ja pankkitapahtumien, suojaamisessa [2]. Riippuvuus julkisen avaimen infrastruktuurista (PKI) on kuitenkin heikkous: virheelliset tai epäluotettavat varmenteet lisäävät tietojenkalastelu- ja väliintulohyökkäysten riskiä [2][5].
RSA perustuu julkisten ja yksityisten avainten pareihin ja mahdollistaa turvalliset digitaaliset allekirjoitukset [5]. RSA:n suuri laskentatehon tarve tekee siitä kuitenkin symmetrisiä menetelmiä tehottomamman. Lisäksi RSA ei suojaa tulevilta kvanttitietokoneiden hyökkäyksiltä [25].
AES-256 vakuuttaa kyvyllään salata suuria tietomääriä nopeasti ja tehokkaasti. Turvallista avaintenvaihtoa täydennetään usein hybridimenetelmillä [5]. AES-256 on kuitenkin osittain altis kvanttitietokoneille, erityisesti Groverin algoritmin vuoksi.
Postkvanttisalauksen tarkoituksena on kestää kvanttitietokoneiden hyökkäykset [25]. Tällaisten algoritmien käyttöönotto on kuitenkin teknisesti vaativaa ja edellyttää olemassa olevien protokollien mukauttamista. Lisäksi on vielä epävarmaa, mitkä algoritmit ovat pitkällä aikavälillä paras valinta [25].
Seuraavassa taulukossa esitetään standardien keskeiset erot selkeästi:
| Salausstandardi | Turvallisuustaso | Laskentatehon tarve | Toteutuksen monimutkaisuus | Kvanttikestävyys |
|---|---|---|---|---|
| TLS/SSL | Korkea (hybridi) | Keskitaso | Korkea (PKI vaaditaan) | Matala (riippuu salausohjelmistosta) |
| RSA | Korkea (nykyisin) | Korkea | Keskitaso | Ei lainkaan |
| AES-256 | Erittäin korkea | Matala | Matala | Osittainen (Grover) |
| Post-Quantum | Erittäin korkea | Korkea | Korkea | Täydellinen |
Tämä vertailu osoittaa, miksi hybridimenetelmät ovat välttämättömiä verkkokaupassa. Alustat yhdistävät usein RSA:n turvalliseen avaintenvaihtoon ja AES-256:n nopeaan ja tehokkaaseen tiedonsiirtoon [5]. Näin hyödynnetään molempien menetelmien edut parhaalla mahdollisella tavalla.
Suositukset
Käytä turvallisiin maksutapahtumiin tiedonsiirrossa TLS 1.2/1.3 ja salauksessa AES-256. Arkaluonteiset maksutapahtumat tulee hoitaa ainoastaan https://-suojauksen kautta, ja niissä tunnustettujen varmentajien myöntämät voimassa olevat varmenteet ovat välttämättömiä [2]. Noudata BSI-ohjeen TR-02102-2 (versio 2025-1) vaatimuksia [3]. Nämä standardit muodostavat perustan seuraaville toimintaohjeille.
Siirtyminen postkvanttisalaukseen (PQC)
Aloita siirtyminen postkvanttisalaukseen jo nyt, ennen kuin kvanttitietokoneista tulee todellisuutta. CISA julkaisi tammikuussa 2026 ohjeistuksen, joka velvoittaa viranomaisia asettamaan etusijalle PQC-yhteensopivat tuotteet aloilla, joilla niitä on jo saatavilla [23]. Pateron toimitusjohtaja Crick Waters kuvailee tämän listan merkitystä:
„Lista on välttämätön vaatimustenmukaisuuden kannalta, mutta se on myös varhainen markkinoiden kehitystä ohjaava signaali." [23]
Hybridiratkaisu lisää turvallisuutta
Yhdistä kvantinkestävät avaintenvaihtomenetelmät perinteisiin algoritmeihin, jotta voit suojautua molemmilta uhkaskenaarioilta [22]. BSI suosittelee nimenomaisesti:
„Postkvanttimenetelmiä tulisi mahdollisuuksien mukaan käyttää vain yhdessä perinteisten menetelmien kanssa (”hybridiratkaisuna”)." [22]
Avaintenvaihdon suojaaminen on erityisen tärkeää, sillä ”tallenna nyt, pura myöhemmin” -hyökkäykset aiheuttavat suurimman vaaran juuri siinä [22].
Automatisoidut työkalut ja nykyaikaiset standardit
Analysoi kryptografinen infrastruktuurisi automatisoitujen työkalujen avulla [23]. Kun ostat uusia verkkopalvelimia tai selaimia, varmista, että ne tukevat jo NIST-standardisoituja hilapohjaisia avaintenvaihtomenetelmiä. Niitä pidetään teknisesti kypsempinä kuin kvanttiturvallisia digitaalisia allekirjoituksia [23]. Tammikuusta 2026 lähtien PQC-yhteensopivia vaihtoehtoja on ollut laajalti saatavilla keskeisiin verkkosovelluksiin [23]. Näin vahvistat nykyistä infrastruktuuriasi ja varaudut paremmin myös tuleviin haasteisiin.
Pitkällä aikavälillä sopivat menetelmät ja avainten pituudet
Noudata BSI:n TR-02102-1-ohjeita, joissa määritellään pitkällä aikavälillä sopivat kryptografiset menetelmät ja avainten pituudet [3]. BSI:n ja KPMG:n yhteinen markkinakysely kuitenkin osoittaa, että kvanttitietokoneiden uhkaa aliarvioidaan usein. Yli 150 lähetetystä kyselylomakkeesta vastauksia saatiin vain 28 [22]. Älä odota enää, aloita siirtyminen jo tänään.
UKK
Miten varustat verkkokauppa-alustasi postkvanttisalauksella?
Jotta verkkokauppa-alustasi olisi valmis kvanttitietokoneiden aikakauteen, sinun kannattaa tutustua tarkasti liittovaltion tietoturvaviraston (BSI) ajankohtaisiin suosituksiin. BSI ehdottaa hybridisalausratkaisujen käyttöä. Niissä yhdistetään perinteinen kryptografia postkvanttialgoritmeihin turvallisen siirtymävaiheen luomiseksi. Tärkeä askel on mukauttaa avainten koot uusimpien vaatimusten mukaisiksi ja käyttää hyväksi todettuja algoritmeja, kuten FrodoKEM tai Classic McEliece.
Protokollien mukauttaminen ja avainten hallinta
Uusien algoritmien käyttöönoton lisäksi sinun on uudistettava myös nykyisiä kryptografisia protokollia. Tähän kuuluu hajautusarvoihin perustuvien allekirjoitusten käyttö, sillä niiden katsotaan kestävän erityisen hyvin kvanttitietokoneiden hyökkäyksiä. Yhtä tärkeää on optimoida avainten hallintaan liittyvät prosessit, jotta tietojesi suoja paranee entisestään.
Siirtymästrategia
Selkeä ja ajoissa laadittu strategia on ratkaisevan tärkeä, jotta siirtyminen sujuu ongelmitta. Näin voit varmistaa, että asiakkaidesi tiedot pysyvät suojattuina myös tulevaisuudessa, vaikka kvanttitietokoneista tulisi jonain päivänä arkipäivää. Kun toimit nyt, pysyt turvassa pitkällä aikavälillä.
Miksi AES-256 on niin tärkeä verkkokaupan tietojen suojaamisessa?
AES-256 on yksi turvallisimmista salausstandardeista ja verkkokaupalle välttämätön, sillä se suojaa luotettavasti arkaluonteisia tietoja, kuten maksutietoja ja henkilötietoja. 256-bittisellä avaimella se tarjoaa erittäin korkean turvallisuustason, jota on käytännössä mahdotonta murtaa.
Gunfinderin kaltaisille alustoille, jotka käsittelevät luottamuksellisia tietoja, vahva salaus on ratkaisevan tärkeää. Se auttaa paitsi vahvistamaan käyttäjien luottamusta myös täyttämään tietosuojavaatimukset. AES-256 yhdistää tehokkuuden ja turvallisuuden ihanteellisella tavalla.
Mitä haasteita TLS 1.3:n käyttöönotossa voi ilmetä?
TLS 1.3:n käyttöönottoon liittyy joitakin haasteita. Yksi niistä on olemassa olevien järjestelmien mukauttaminen uusiin tietoturvastandardeihin, mikä voi viedä paljon aikaa ja vaatia teknistä osaamista. Erityisesti vanhemmat sovellukset tai laitteet voivat aiheuttaa ongelmia, sillä ne eivät välttämättä ole täysin yhteensopivia TLS 1.3:n kanssa.
Lisäksi käyttöönotto edellyttää usein koko infrastruktuurin päivittämistä. Siksi huolellinen suunnittelu ja kattavat testit ovat välttämättömiä, jotta siirtymä sujuu ongelmitta. Haasteista huolimatta vaiva kannattaa: TLS 1.3 parantaa sekä tietoturvaa että suorituskykyä huomattavasti.